-
ANNONS
-
Debian bildar ny grupp för handhållna speldatorer och konsoler
Debian vill göra det enklare att köra Linuxdistributionen på handhållna speldatorer och spelkonsoler. En ny grupp ska testa enheterna, dokumentera vilken hårdvara som fungerar och undersöka hur Debians stabila utgåvor kan få stöd för nya modeller.
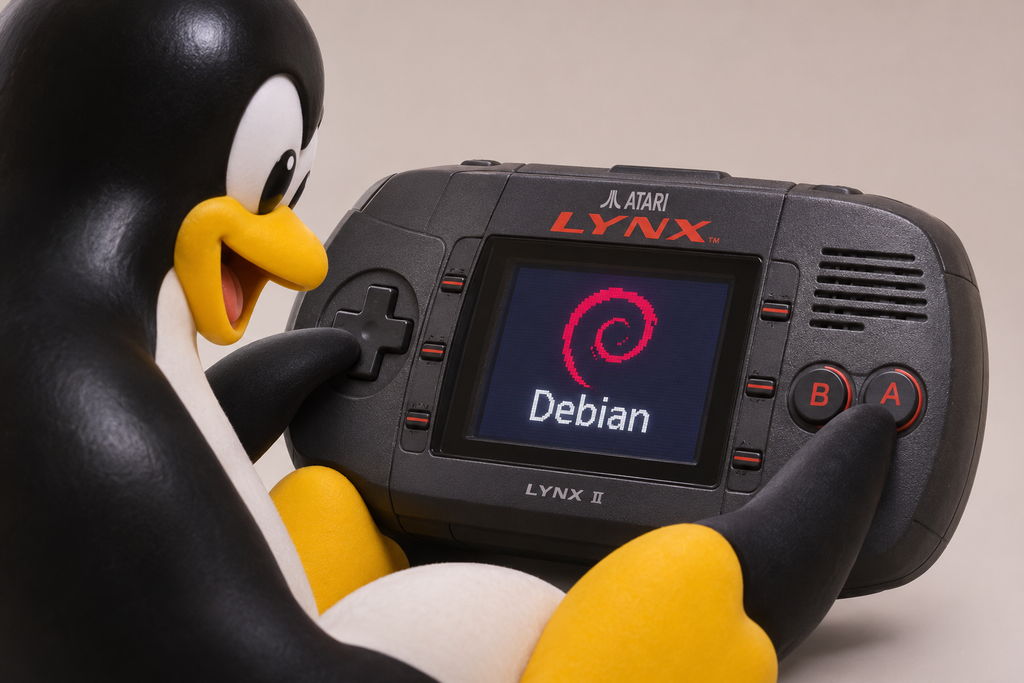
Debian har bildat en grupp som ska testa hur distributionen fungerar på handhållna speldatorer, emuleringsenheter och spelkonsoler. Målet är att dokumentera vilka delar av hårdvaran som fungerar, hitta orsakerna till problemen och undersöka hur de kan åtgärdas.
Sedan Valve lanserade Steam Deck har Linux fått en mer framträdande plats på handhållna speldatorer. Distributioner som Bazzite, Nobara och CachyOS har fått uppmärksamhet bland spelare, medan Debian hittills har haft en mer undanskymd roll. Debianunderhållaren Aryan Karamtoth presenterade den nya gruppen, som fått namnet Debian Gaming Hardware Team, på projektets utvecklarlista.
Första steget är att testa hårdvaran
Gruppen ska börja med att köra Debian på olika spelenheter och dokumentera resultaten. När en del av hårdvaran fungerar dåligt eller hindrar systemet från att starta ska gruppen försöka ringa in orsaken. Testerna ska sedan ligga till grund för möjliga rättningar.
En fråga är hur Debians stabila utgåvor ska kunna följa med när ny spelhårdvara kommer ut. En ny handhållen dator kan behöva en nyare Linuxkärna eller drivrutin än den som ingår i Debian Stable. För att hitta en lösning behöver gruppen först veta vilka komponenter som kräver nyare programvara och vilka som redan fungerar.
Den befintliga gruppen Debian Games Team fortsätter att arbeta med spelpaket. Den nya gruppens uppgift är att testa själva enheterna och förbättra hårdvarustödet.
En spelanpassad Debianinstallation kan bli aktuell
På längre sikt diskuterar gruppen möjligheten att ta fram en så kallad Debian Pure Blend för spelhårdvara. Det skulle ge tillverkare och hobbybyggare en Debianinstallation med ett förvalt urval av program för ändamålet. Enligt Karamtoth är det fortfarande en idé för framtiden.
Arbetet befinner sig i ett tidigt skede. Gruppen har ännu inte publicerat någon lista över enheter med officiellt stöd eller någon tidsplan för en första utgåva. Den som vill testa Debian på egen spelhårdvara är välkommen att delta, även utan tidigare engagemang i Debianprojektet. Gruppen finns på IRC i kanalen
#debian-gaming-hw. -
PHP 8.6 är här med partiell funktionsapplikation och nytt API för strömmar
PHP 8.6 har släppts med stöd för partiell funktionsapplikation, ett nytt API för att övervaka flera strömmar samtidigt och klassen
Durationför tidsintervall med nanosekundprecision. Versionen förbättrar även felhanteringen för strömmar och visar var i indata ett JSON-fel har uppstått.
PHP 8.6 gör det möjligt att fylla i några av en funktions argument och spara resten till ett senare anrop. Ett nytt API låter program vänta på aktivitet i flera strömmar samtidigt. Bland nyheterna finns också tidsintervall med nanosekundprecision och JSON-felmeddelanden som visar var i indata felet uppstod.
Fyll i funktionens argument i två steg
Med partiell funktionsapplikation kan utvecklaren ange några av argumenten till en befintlig funktion och få tillbaka ett
Closure-objekt som tar emot de återstående argumenten. Den ursprungliga funktionen körs först när de argumenten skickas in.Ett exempel är en funktion som formaterar ett belopp i en viss valuta. Om valutan anges till svenska kronor i förväg kan samma kod sedan användas för att formatera olika belopp. Anroparen behöver bara ange summan.
Nytt API väntar på flera strömmar samtidigt
Det nya polling-API:et låter ett PHP-program vänta på att någon av flera öppna strömmar blir redo för läsning eller skrivning. På Linux använder PHP
epoll, på macOSkqueueoch på WindowsWSAPoll. Det ger bibliotek som ReactPHP och AMPHP en gemensam grund för sina händelseloopar.Även felhanteringen för strömmar har ändrats. Utvecklare kan välja att låta en misslyckad strömoperation kasta ett undantag av typen
StreamException. Felinformationen finns i ettStreamError-objekt med bland annat felkod, namnet på den strömhanterare som användes och den berörda sökvägen.Egen klass för tidsintervall
Den nya klassen
Durationbeskriver hur lång tid något tar, oberoende av datum och tidszon. Klassen har nanosekundprecision och kan representera intervall på över 250 år. Den kan exempelvis användas för att ange hur länge ett program ska vänta på svar eller hur lång pausen ska vara mellan två anslutningsförsök.Durationfungerar också med den nya funktionenclamp(), som håller ett värde inom ett angivet intervall. Ett värde under den undre gränsen ger gränsvärdet tillbaka. På motsvarande sätt ger ett för högt värde den övre gränsen. Värden inom intervallet returneras oförändrade.Förbättringar för klasser och bibliotek
Skrivskyddade egenskaper (
readonly) kan nu få ett standardvärde direkt i klassdeklarationen. Standardvärdet räknas som egenskapens initialisering, vilket innebär att konstruktorn inte kan skriva över det.Funktions- och metodparametrar kan dessutom få egna dokumentationskommentarer som går att läsa med
ReflectionParameter::getDocComment(). Två nya reflektionsmetoder gör det lättare att avgöra om en egenskap kan läsas eller skrivas, även när klassen använder olika åtkomstnivåer för läsning och skrivning.För bibliotek som erbjuder sortering finns den gemensamma uppräkningstypen
SortDirection. Den har två värden,AscendingochDescending, så att flera bibliotek kan använda samma typ för att ange sorteringsordningen.Tydligare JSON-fel och ZIP-arkiv i minnet
När PHP upptäcker ogiltig JSON anger felmeddelandet nu var i indata felet uppstod. Det gör det lättare att hitta exempelvis ett felplacerat kommatecken i ett långt API-svar. PHP 8.6 kan också hantera ZIP-arkiv direkt i minnet.
På kryptografisidan får Sodium-tillägget stöd för X-Wing och ML-KEM-768. TLS-stödet utökas samtidigt med möjlighet att återuppta tidigare sessioner och skicka tidiga data med 0-RTT.
PHP 8.6 finns att ladda ner som källkod från projektets webbplats.
-
Microsoft släpper Azure Linux 4 för produktionsdrift
Microsofts egen Linuxdistribution, Azure Linux 4, är nu klar för produktionsdrift på virtuella maskiner och i containrar i Azure. Utgåvan bygger på Linuxkärnan 6.18 LTS och kan även köras lokalt i Windows via WSL. Det gör att utvecklare kan testa sina program i samma Linuxdistribution som de sedan använder i molnet.
Microsofts egen Linuxdistribution, Azure Linux 4, är nu klar för produktionsdrift. Sedan i juni har det gått att ladda ner en ISO-avbild och prova systemet utanför Microsofts moln. Nu ger Microsoft officiellt stöd för att köra version 4 på virtuella maskiner i Azure, även när maskinerna ingår i grupper som kan växa och krympa med belastningen. Även utgåvans containeravbilder är klara för produktion.
En Linuxdistribution anpassad för Azure
Azure Linux 4 har sina rötter i Fedora, men Microsoft underhåller egna paketförråd och väljer ut programvara för servrar och molntjänster. Grunden är Linuxkärnan 6.18 LTS med långtidsstöd, förbättrad integration med Microsofts virtualiseringsteknik Hyper-V och uppdaterade drivrutiner för bland annat grafikprocessorer och AI-acceleratorer.
Bland de uppdaterade komponenterna finns systemd 258, glibc 2.42, Python 3.14 och RPM 6.0. För att installera och uppdatera program används DNF5, som kräver mindre minne och snabbare räknar ut vilka andra paket ett program behöver.
Färdiga containrar för Python, Java och .NET
För den som driver en webbtjänst är de färdiga containeravbilderna en praktisk nyhet. I Microsoft Artifact Registry finns både en generell basavbild och varianter med färdiga körmiljöer för Python, Node.js, Java och .NET.
Den som vill hålla sin container så liten som möjligt kan välja en så kallad distroless-avbild. Där har Microsoft utelämnat bland annat kommandoskalet och pakethanteraren. Det ger färre verktyg som kan missbrukas om någon tar sig in i containern. För utvecklaren innebär valet också att det saknas ett skal för interaktiv felsökning. Containeravbilder i Microsoft Artifact Registry
Samma Linuxmiljö i Windows och i molnet
Utvecklare kan köra Azure Linux lokalt i Windows genom Windows Subsystem for Linux, WSL. Den som exempelvis utvecklar en Python-tjänst på en Windowsdator kan därmed testa den med samma distribution och paketversioner som ska användas på servern i Azure.
SELinux är aktiverat från start och begränsar vad processer får göra i systemet. Drivrutinerna är signerade och OpenSSL 3.5 ger stöd för postkvantkryptografi. För den som använder Microsofts molntjänster finns också möjlighet att ansluta systemet till Defender for Cloud och Azure Monitor.
Azure Linux har öppen källkod och medför ingen extra licensavgift för operativsystemet. Den som kör distributionen i Azure betalar för de molnresurser som används. Microsoft publicerar både källkoden och byggverktygen på GitHub.
-
Rocky Linux 10.3 förbereder VPN och SSH för kvantdatorer
Krypterad trafik som sparas i dag kan bli läsbar för framtidens kvantdatorer. Rocky Linux 10.3 stärker därför stödet för postkvantkryptografi i VPN och SSH, två vanliga sätt att koppla samman nätverk och fjärrstyra servrar. Utgåvan gör det också enklare för administratörer att bygga egna systemavbilder.
En krypterad förbindelse kan behöva hålla en hemlighet långt efter att anslutningen har stängts. Den som sparar krypterad trafik i dag kan försöka läsa den i framtiden, när kraftfullare datorer finns tillgängliga. Rocky Linux 10.3 tar ytterligare ett steg för att möta den risken. Den nya utgåvan bygger på Red Hat Enterprise Linux 10.3 och Linuxkärnan 6.12 LTS.
Vad har en kvantdator med dagens VPN att göra?
När två datorer upprättar en krypterad förbindelse behöver de först komma överens om en hemlig nyckel. En tillräckligt kraftfull framtida kvantdator skulle kunna knäcka vissa av de matematiska metoder som används för detta nyckelutbyte. Postkvantkryptografi är samlingsnamnet för metoder som är utformade för att stå emot även sådana angrepp. Metoderna kan redan i dag köras på vanliga datorer.
I Rocky Linux 10.3 får VPN-programvaran Libreswan 5.4 stöd för två varianter av nyckelmekanismen ML-KEM, kallade ML-KEM-768 och ML-KEM-1024. De kan användas när två ändpunkter förhandlar om nycklar med protokollet IKEv2, exempelvis när ett företag kopplar samman två kontor via en krypterad tunnel.
Även SSH, som många administratörer använder för att logga in på servrar, har uppdaterats. I FIPS-läget prioriterar SSH nu två hybrida metoder för nyckelutbyte. De kombinerar en etablerad metod med ML-KEM. Vilken metod som faktiskt används beror på vad båda ändarna av anslutningen stöder.
Enklare att bygga egna systemavbilder
För den som sköter många Linuxmaskiner är en annan nyhet möjligheten att bygga systemavbilder direkt från terminalen. Verktyget
image-builderär nu allmänt tillgängligt. En administratör kan därmed lägga in bygget i ett skript och upprepa det när en ny avbild behövs.Även webbkonsolen har fått fler möjligheter. Den kan skapa startbara,
bootc-kompatibla systemavbilder från en giltig containeravbild som redan finns lagrad på datorn. Utgångspunkten kan exempelvis vara Fedora, CentOS Stream eller en avbild som organisationen själv har tagit fram.Nyheter för övervakning och publika terminaler
Rocky Linux behåller kärnserien 6.12 LTS, samtidigt som eBPF och prestandaverktyget
perfhar fått uppdateringar från Linux 6.19. För den som övervakar servrar med Grafana finns nya färdiga instrumentpaneler för bland annat Nvidias grafikprocessorer och prestandan hos vLLM, som används för att köra språkmodeller.En mer synlig förändring finns i GNOME Kiosk, skrivbordsmiljön för exempelvis publika terminaler. Den får en tillgänglighetspanel, ett förstoringsverktyg och en möjlighet att stänga av animationer.
Finns även för RISC-V
Rocky Linux 10.3 går att ladda ner för x86-64-v3, 64-bitars ARM, IBM POWER, IBM Z och 64-bitars RISC-V. För den som vill prova skrivbordet före installation finns liveavbilder med GNOME eller KDE Plasma för x86-64-v3 och ARM64. Projektet stöder ingen direkt uppgradering från Rocky Linux 8 eller 9 till 10.3.
-
Peppermint OS byter grafikserver – vad händer under skrivbordet?
Vad händer mellan ett musklick och ögonblicket då en mapp öppnas på skärmen? I den nya Debianbaserade utgåvan av Peppermint OS ser skrivbordet Xfce ut som vanligt, men bakom kulisserna har grafikservern XLibre tagit över efter Xorg. Med bytet satsar utvecklarna vidare på X11, tekniken som i årtionden har hjälpt grafiska program att kommunicera med Linuxskrivbordet.
Den som startar den nya Debianbaserade utgåvan av Peppermint OS möts av det välbekanta skrivbordet Xfce 4.20. Den stora förändringen märks först när man tittar på hur ett musklick når fram till rätt program. Där har XLibre tagit över en uppgift som tidigare sköttes av Xorg.
Från musklick till öppet fönster
Tänk dig att du klickar på en mapp i filhanteraren. För att rätt mapp ska öppnas behöver filhanteraren få veta vilken musknapp du tryckte på och var pekaren befann sig. I ett skrivbord som använder X11 hjälper en grafikserver till att förmedla den informationen. Filhanteraren avgör sedan vad klicket betyder och visar mappens innehåll.
X11 är protokollet, alltså de regler som programmen och grafikservern använder för att kommunicera. Xorg och XLibre är två grafikservrar som följer dessa regler. Därför kan Peppermint OS byta från den ena till den andra samtidigt som användaren behåller sitt skrivbord och fortsätter att arbeta på samma sätt.
Varför väljer Peppermint XLibre?
Enligt Peppermints utvecklare har utvecklingen av Xorg till stor del stannat av och underhållet är begränsat. De bedömer att det gemenskapsdrivna projektet XLibre passar bättre för distributionens framtid. Teamet vill också bidra till arbetet med XLibre där det är möjligt.
Ett annat alternativ är Wayland, ett nyare protokoll för grafiska skrivbord i Linux. Peppermint har inga omedelbara planer på att gå över till Wayland. Med XLibre kan utvecklarna fortsätta använda X11 och samtidigt bygga vidare på en grafikserver som underhålls aktivt.
Ny installationsavbild för Debianutgåvan
Den nya ISO-avbilden bygger på Debian 13 ”Trixie” och innehåller uppdateringarna fram till den 17 november 2026. Den använder Linuxkärnan 6.12 LTS, som får långsiktigt underhåll, och systemd för att starta och hantera systemets tjänster. Avbilden har inget eget versionsnummer och finns för 64-bitarsdatorer. Ladda ner Peppermint OS med XLibre
Peppermint finns även i en utgåva baserad på Devuan, som använder andra alternativ än systemd. Där pågår testerna av XLibre fortfarande. Utvecklarna planerar att släppa en ny installationsavbild även för den utgåvan när testerna är klara. Projektets tillkännagivande
-
XRAID vill göra Linuxlagring snabbare – och korta vägen tillbaka efter en diskkrasch
Snabbare skrivningar och kortare återhämtning efter en diskkrasch – det är målet med XRAID, en ny lagringsteknik för Linux som arbetar tillsammans med filsystemet XFS. Tidiga tester visar upp till 20 gånger högre skrivhastighet än med mdraid, men tekniken är fortfarande experimentell.
Ett nytt lagringsprojekt för Linux kan ge både snabbare skrivningar och effektivare återställning när en hårddisk går sönder. XRAID kombinerar filsystemet XFS med ett nytt sätt att fördela data och skyddsinformation över flera diskar. I utvecklarnas tidiga tester har skrivhastigheten varit upp till 20 gånger högre än med Linux befintliga mdraid – men tekniken är fortfarande experimentell.
Flera diskar som hjälps åt
När stora mängder information ska lagras räcker det sällan med att en hårddisk är snabb och rymlig. Informationen måste också gå att komma åt om en disk plötsligt slutar fungera.
En vanlig lösning är RAID, där flera diskar arbetar tillsammans. Vissa RAID-varianter lagrar identiska kopior av informationen. Andra använder så kallad paritet: extra information som beräknas från innehållet och kan användas för att återskapa data som gått förlorade.
Man kan förenklat jämföra paritet med en kontrollsumma i ett matematiskt pussel. Om en del saknas går den att räkna fram med hjälp av de återstående delarna och den extra informationen.
Det ger ett utrymmeseffektivt skydd, men kan göra skrivningar mer komplicerade. Systemet behöver hålla både data och paritet uppdaterade. Hur detta organiseras påverkar såväl prestanda som tillförlitlighet.
Utvecklat för diskar som skriver i ordning
Linuxutvecklaren Christoph Hellwig har presenterat den första offentliga versionen av XRAID efter ungefär ett och ett halvt års utveckling.
Projektet har två huvudsakliga mål: att göra paritetsbaserad RAID användbar på zonindelade lagringsenheter och att kombinera hög prestanda med en konstruktion som undviker dataintegritetsproblem i vissa traditionella RAID-lösningar.
Zonindelad lagring innebär att lagringsutrymmet delas upp i områden med särskilda skrivregler. I vissa zoner måste information skrivas i följd, i stället för att programmet fritt kan ändra valfria delar.
Det är bland annat relevant för SMR-hårddiskar, där magnetiska spår delvis överlappar varandra för att öka lagringstätheten. Tekniken gör det möjligt att packa information tätare, men ställer samtidigt högre krav på hur skrivningarna organiseras.
XRAID är främst utvecklat för sådana miljöer, men fungerar även med vanliga hårddiskar och SSD-enheter.
Filer och bokföring får olika behandling
En central del av konstruktionen är kopplingen till filsystemet XFS.
Ett filsystem hanterar både själva filinnehållet och metadata – den information som håller ordning på exempelvis filernas egenskaper och var innehållet finns lagrat.
Dessa två typer av information har olika behov. Filinnehåll kan ofta skrivas i större sammanhängande mängder. Metadata består däremot ofta av mindre strukturer som behöver ändras på plats.
XRAID bygger på XFS zonanpassade allokering och använder filsystemets så kallade realtime-del för att hålla filinnehåll åtskilt från metadata. Paritetsskyddet används för filinnehållet, medan redundans för metadata överlåts åt befintliga Linuxlösningar, exempelvis diskspegling med MD RAID.
Det är ungefär som att skilja ett biblioteks böcker från dess katalog. Båda behöver skyddas, men de behöver inte lagras och uppdateras på samma sätt.
Hela diskpoolen hjälper till efter ett fel
XRAID använder en arkitektur som kallas declustered RAID. Det innebär att data och paritet fördelas över en större diskpool, där varje enskild grupp av sammanhörande datablock bara använder en del av diskarna.
Även reservutrymmet sprids över poolen. När en disk går sönder kan flera andra enheter därför hjälpa till att återskapa och lagra den saknade informationen.
Det kan korta återuppbyggnaden jämfört med lösningar där arbetet begränsas till en mindre diskgrupp och en enda reservdisk. En snabbare återuppbyggnad minskar också tiden då lagringen arbetar med försämrad redundans.
XRAID kan dessutom anpassa ordningen på arbetet. Zoner som har förlorat flera nivåer av redundans prioriteras. Systemet återskapar också datazoner före paritetszoner för att minska det extra arbete som annars krävs när saknade data måste räknas fram vid läsning.
Upp till 20 gånger snabbare – i tidiga tester
Enligt Hellwig har XRAID i tidiga mätningar nått upp till 20 gånger högre skrivprestanda än mdraid, trots att optimering för SSD inte har varit ett huvudfokus.
Det är ett lovande resultat, men siffran ska läsas som ett uppmätt maximum i vissa tester. Den innebär inte att alla lagringssystem eller arbetsuppgifter automatiskt blir 20 gånger snabbare. Utfallet beror bland annat på hårdvara, konfiguration och hur informationen skrivs.
Den första implementationen stöder noll, ett eller två paritetsblock. Utvecklarna har även experimenterat med SnapRAIDs paritetsbibliotek för att möjliggöra tre eller fler, men det stödet ingår ännu inte.
Öppet för tester, ännu inte redo för vanlig drift
Till projektet hör en anpassad version av verktygspaketet xfsprogs, med stöd för att skapa filsystem och ett nytt verktyg som heter
xraid. Det används för att hantera enheter och undersöka XRAID-filsystem.Visualiseringsverktyget Zonar har också utökats så att det kan visa hur logiska zoner fördelas över de fysiska lagringsenheterna.
Hellwig betonar att projektet ännu inte är redo att föreslås för införande i Linux huvudkärna. Den offentliga lanseringen ska framför allt ge fler utvecklare möjlighet att granska konstruktionen, testa koden och hitta problem.
XRAID visar därmed en möjlig riktning för framtidens Linuxlagring: när filsystemets sätt att organisera information och diskarnas arbetssätt utformas tillsammans kan både hastighet och återhämtning efter fel förbättras. Nästa steg är att undersöka hur väl de tidiga resultaten håller när tekniken möter fler maskiner och verkliga arbetsbelastningar.
Fakta: XRAID för Linux
- Vad: En ny experimentell RAID-implementation som arbetar tillsammans med filsystemet XFS.
- Presenterad av: Linuxutvecklaren Christoph Hellwig.
- Syfte: Ge hög skrivprestanda och stöd för paritetsbaserad RAID på zonindelade lagringsenheter.
- Lagringsstöd: Zonindelade enheter, exempelvis SMR-hårddiskar, samt vanliga hårddiskar och SSD-enheter.
- Prestanda: Upp till 20 gånger snabbare skrivningar än mdraid enligt utvecklarnas tidiga tester. Resultatet varierar med hårdvara och arbetsbelastning.
- Arkitektur: Declustered RAID fördelar data, paritet och reservutrymme över en större diskpool.
- Återuppbyggnad: Flera enheter kan hjälpas åt efter ett diskfel. Zoner som förlorat flera nivåer av redundans prioriteras.
- Dataskydd: Paritet används för filinnehåll. Redundans för metadata hanteras separat, exempelvis med MD RAID-spegling.
- Paritetsstöd: Noll, ett eller två paritetsblock. Stöd för fler planeras.
- Verktyg: Anpassade xfsprogs, administrationsverktyget xraid och visualisering med Zonar.
- Status: Avsett för granskning och testning. Ännu inte redo att föreslås för införande i Linux huvudkärna.
-
Nextcloud lanserar gratis kontorspaket för datorn – fungerar även utan internet
Nextcloud lanserar ett gratis kontorspaket som låter dig skriva dokument, skapa kalkylblad och bygga presentationer även utan internet. Appen bygger på Euro-Office med öppen källkod, stöder vanliga Microsoft Office-format och kan kopplas till en Nextcloud-server för samarbete i realtid.
Att skriva dokument, arbeta med kalkylblad och skapa presentationer behöver inte kräva vare sig en prenumeration eller ständig internetuppkoppling. Nextcloud har släppt ett kontorspaket för datorn som kombinerar lokal redigering med möjligheten att samarbeta via en egen molnserver.
Programmet heter Nextcloud Office Desktop och bygger på Euro-Office, ett europeiskt initiativ med öppen källkod. Det finns för Linux, Windows och macOS och kan användas för lokala dokument utan att användaren behöver ha en Nextcloud-server.
Från webbläsaren till skrivbordet
Nextcloud förknippas framför allt med tjänster för att lagra och dela filer, hantera kalendrar och samarbeta över internet. Med den nya skrivbordsappen flyttar en del av kontorsarbetet ut ur webbläsaren och in i ett program som installeras direkt på datorn.
Skillnaden märks framför allt när internetanslutningen försvinner. Dokument kan öppnas, redigeras och sparas lokalt även under en tågresa med dålig täckning eller på en arbetsplats utan nätverk.
För den som också använder en Nextcloud-server finns möjligheten att ansluta programmet till filer i molnet och samarbeta med andra i realtid. Appen kan dessutom anslutas till flera Nextcloud-servrar, exempelvis en för arbetet och en för privata dokument.
Vad är Euro-Office?
Grunden i kontorspaketet är Euro-Office, ett projekt som bygger vidare på källkoden från ONLYOFFICE. Det är en så kallad avknoppning, eller fork: utvecklare tar en befintlig öppen kodbas och fortsätter utveckla den som ett separat projekt.
Euro-Office använder licensen AGPLv3. Den ger rätt att använda, granska, ändra och dela programvaran, med villkor som ska säkerställa att källkoden förblir tillgänglig när programmet sprids eller modifierade versioner erbjuds över ett nätverk.
Enligt projektets företrädare startades avknoppningen efter kritik mot bland annat svårigheter att bidra till ONLYOFFICE, att bygga programmet från källkod och förekomsten av proprietära delar i dess ekosystem. Euro-Office vill skapa en öppnare utvecklingsprocess och en mer oberoende styrning.
Bakom initiativet finns flera europeiska teknikföretag och organisationer, däribland Nextcloud, IONOS, OpenProject, Proton och XWiki.
Stöd för vanliga Office-filer
Nextcloud Office Desktop innehåller verktyg för textdokument, kalkylblad, presentationer och PDF-filer. Programmet stöder Microsoft Offices vanliga filformat DOCX, XLSX och PPTX samt OpenDocument-formaten ODT, ODS och ODP.
Det gör det möjligt att arbeta med dokument från flera olika kontorspaket. Stöd för ett filformat innebär däremot inte automatiskt att varje avancerad layout eller specialfunktion fungerar exakt likadant i alla program. För den som vill byta kontorspaket är därför de egna dokumenten ett bra första test.
Appen använder också de typsnitt som finns installerade på datorn. Det är användbart för organisationer som har egna profilteckensnitt eller dokumentmallar.
Lokal kontroll och gemensamt arbete
En central tanke bakom programmet är att användaren ska kunna välja var arbetet sker och var dokumenten finns.
För enklare behov räcker det att installera appen och spara filer på den egna datorn. För gemensamt arbete kan den kopplas till en Nextcloud-miljö där flera personer redigerar samma dokument.
Det finns även funktioner för digitala dokumentsignaturer, lösenordsskydd och begränsningar av redigering, kommentarer och ifyllnad av formulär. Sådana funktioner har olika syften: en digital signatur kan användas för att kontrollera ett dokuments ursprung och om det har ändrats, medan redigeringsbegränsningar styr hur dokumentet får bearbetas.
Finns för Linux, Windows och Mac
För Linux erbjuds DEB-paket för bland annat Debian och Ubuntu samt RPM-paket för Fedora och andra distributioner som använder RPM.
Windowsversionen finns för både x64 och ARM64. På macOS riktar sig de aktuella versionerna till datorer med Apple Silicon, alltså Apples egna M-processorer.
Nextcloud tillhandahåller signerade versioner avsedda för vanlig användning och produktionsmiljöer. Euro-Office erbjuder även osignerade communityversioner för testning och utveckling. En programsignering hjälper användaren och operativsystemet att kontrollera vem som har distribuerat programmet och att installationspaketet inte har förändrats efter signeringen.
Båda varianterna bygger på samma källkod, som finns tillgänglig på GitHub.
Ett öppet alternativ för vardagens dokument
Nextcloud Office Desktop förenar två arbetssätt som ofta behandlas var för sig: kontorsprogram som fungerar lokalt och molntjänster där människor kan arbeta tillsammans.
För privatpersoner innebär det ett gratis alternativ för vardagens dokument. För företag och organisationer kan kombinationen av öppen källkod, lokal redigering och anslutning till en egen Nextcloud-server vara särskilt intressant.
Den praktiska frågan blir hur väl programmet fungerar med de dokument, mallar och arbetsflöden som redan används. Men möjligheten att börja med lokal redigering, utan att först sätta upp en server, gör tröskeln för att prova betydligt lägre.
https://nextcloud.com/blog/euro-office-comes-to-your-desktop-with-the-nextcloud-office-desktop-app/
Fakta: Nextcloud Office Desktop
- Namn: Nextcloud Office Desktop.
- Pris: Gratis.
- Bygger på: Euro-Office, en avknoppning av ONLYOFFICE med öppen källkod.
- Licens: AGPLv3.
- Verktyg: Textdokument, kalkylblad, presentationer och PDF-redigering.
- Filformat: Bland annat DOCX, XLSX, PPTX, ODT, ODS och ODP.
- Offline: Öppna, redigera och spara lokala dokument utan internet eller Nextcloud-server.
- Samarbete: Anslut till Nextcloud för tillgång till molnfiler och gemensam redigering i realtid.
- Flera servrar: Stöd för anslutning till flera Nextcloud-instanser.
- Linux: DEB- och RPM-paket.
- Windows: x64 och ARM64.
- macOS: Apple Silicon.
- Övrigt: Lokala typsnitt, digitala dokumentsignaturer, lösenordsskydd och redigeringsbegränsningar.
-
FunOS – Ubuntu med mindre bagage
Måste ett modernt operativsystem ha ett avancerat skrivbord med animationer och mängder av bakgrundsfunktioner? FunOS prövar en enklare väg. Med Ubuntu som grund och den resurssnåla fönsterhanteraren JWM får användaren ett avskalat Linuxsystem som lämnar mer av datorns kapacitet åt programmen.
När en dator känns långsam är det lätt att tänka att hårdvaran har blivit för gammal. Men även programvarans krav spelar roll. Skrivbordet, som visar fönster, menyer och paneler, behöver själv både arbetsminne och processorkraft. Ju mer resurser det använder, desto mindre finns kvar till annat.
Det är här FunOS kommer in. Distributionen bygger på Ubuntu men ersätter standardskrivbordet GNOME med JWM. Samtidigt levereras systemet utan Snap. Grundidén är att kombinera Ubuntus stora programutbud med en enklare och mindre resurskrävande arbetsmiljö.
En liten dirigent för datorns fönster
JWM står för Joe’s Window Manager. Det är en fönsterhanterare, alltså den del av det grafiska systemet som hjälper till att placera, flytta och hantera programfönster.
En komplett skrivbordsmiljö kan liknas vid ett möblerat hus med många funktioner färdiga från början. JWM är snarare en enklare grundinredning: det som behövs för att arbeta med fönster, utan ett lika omfattande paket runt omkring.
JWM är skrivet i programmeringsspråket C och använder grafiksystemet X11. Utvecklaren framhåller dess låga resursbehov som en fördel för äldre datorer och mindre kraftfulla system, även om det också fungerar på moderna maskiner.
I FunOS möts användaren av en traditionell uppbyggnad med programmeny, aktivitetsfält, systemfält och virtuella skrivbord. Det senare gör det möjligt att dela upp arbetet på flera arbetsytor, exempelvis en för webbläsaren och en annan för dokument.
Lågt minnesbehov – men programmen behöver fortfarande sitt
Enligt FunOS-projektet använder systemet omkring 350–400 MB arbetsminne när det står i vila. Projektet påpekar samtidigt att mätverktyg räknar på olika sätt: vissa kan visa omkring 600 MB. Siffrorna bör därför ses som ungefärliga uppgifter från utvecklarna, inte som ett resultat som blir identiskt på varje dator.
Arbetsminnet kan jämföras med ett skrivbord där datorn lägger det den arbetar med för stunden. Om själva operativsystemet tar mindre plats blir mer utrymme över till öppna program och dokument.
Det betyder däremot inte att en gammal dator plötsligt får obegränsad kapacitet. En webbläsare med många flikar, tunga webbsidor eller högupplöst video kan fortfarande kräva mycket resurser. Ett lätt skrivbord minskar systemets grundbelastning, men förändrar inte arbetsuppgifternas krav.
Ubuntu under den enkla ytan
Det minimalistiska utseendet innebär inte att FunOS börjar från noll. Ubuntu utgör grunden, vilket ger tillgång till dess omfattande ekosystem av programpaket.
FunOS innehåller dessutom ett urval vardagsverktyg, bland annat filhanterare, textredigerare, terminal, webbläsare och program för medier och dokument. Ambitionen är ett användbart grundsystem med ett begränsat antal förinstallerade komponenter.
För användaren blir resultatet en kombination av ett välbekant Linuxfundament och en avskalad grafisk arbetsmiljö.
Ett medvetet val att lämna Snap utanför
En annan tydlig egenskap är att FunOS levereras utan Snap, ett paketsystem som används i Ubuntu.
Olika paketsystem erbjuder olika sätt att distribuera och uppdatera program. För den som föredrar traditionell pakethantering är FunOS därför ett alternativ där valet redan har gjorts från början.
Att ett system saknar Snap är dock ingen generell garanti för att varje program blir snabbare. Upplevelsen påverkas också av programmet, datorns lagring och hur resten av systemet är uppbyggt.
När enkelheten är själva poängen
FunOS visar att utveckling av operativsystem också kan handla om att skala bort. Alla användare behöver inte ett omfattande skrivbord med många integrerade funktioner. För vissa är en tydlig meny, ett aktivitetsfält och fungerande program fullt tillräckligt.
Den som uppskattar en sådan arbetsmiljö kan finna ett intressant alternativ här. Den som vill ha ett mer omfattande grafiskt inställningssystem och många bekvämligheter samlade från början kan däremot föredra en större skrivbordsmiljö.
FunOS väcker därmed en användbar fråga: hur mycket av datorns resurser ska gå åt till själva arbetsmiljön, och hur mycket ska lämnas åt arbetet?
Mer information, installationsanvisningar och nedladdningar finns på FunOS officiella webbplats.
-
AI hjälper Linux att hitta och laga fler buggar
Artificiell intelligens håller på att bli ett vardagsverktyg i utvecklingen av Linux. Enligt Linus Torvalds är AI-assisterade felrättningar nu så vanliga att de knappast behöver nämnas särskilt. Inom en del av kärnan finns dessutom ett lovande tecken: felen rättas snabbare än nya fel rapporteras.
Linuxkärnan är den centrala delen av operativsystemet Linux. Den sköter bland annat kontakten med hårdvaran, fördelar processorns arbetstid och håller ordning på minnet. Den arbetar i bakgrunden i allt från servrar och mobiltelefoner till inbyggda system.
När något går fel här kan följderna bli större än när ett vanligt program kraschar. Därför är arbetet med att hitta och rätta buggar en viktig del av utvecklingen. Nu tycks AI ha blivit ett allt vanligare hjälpmedel i det arbetet.
I samband med lanseringen av Linux 7.4-rc2 den 8 november beskriver Linus Torvalds hur en stor del av det senaste underhållsarbetet har varit kopplat till AI-assisterade rättningar. Han antyder också att detta börjar bli så självklart att han kan sluta påpeka det i varje versionsmeddelande.
Beteckningen rc2 betyder att det handlar om den andra utgåvekandidaten: en testversion på vägen mot en färdig utgåva.
Det mest intressanta är kanske inte hur många rättningar som får hjälp av AI, utan om verktygen förändrar balansen mellan nya och åtgärdade fel.
Torvalds lyfter fram en positiv rapport från Alexei Starovoitov, en av de ansvariga för kärnans BPF-delsystem. BPF är en teknik som bland annat används för att övervaka system och hantera nätverkstrafik. Där uppges takten på felrättningarna nu vara högre än takten på nya felrapporter.
Man kan jämföra det med en verkstad. Om tio trasiga apparater kommer in varje dag och personalen hinner laga åtta växer kön. Om verkstaden i stället lagar tolv kan den också börja arbeta bort sådant som har väntat länge.
På samma sätt kan en högre rättningstakt ge Linuxutvecklarna möjlighet att minska högen av gamla fel. Det förutsätter förstås att utvecklingen håller i sig. Torvalds är också noga med att inte beskriva framstegen inom BPF som ett resultat för hela Linuxkärnan.
AI-assisterad felrättning betyder inte heller automatiskt att en AI självständigt hittar, skriver och godkänner en ändring. Stödet kan finnas i olika delar av arbetet, exempelvis när misstänkt kod undersöks eller en möjlig lösning tas fram. Torvalds anger inte vilka AI-verktyg som har använts eller exakt vilka rättningar de har bidragit till.
Hans kommentarer ger heller inget stöd för att AI-genererad kod skulle få passera utan den vanliga granskningen. Ett föreslaget ingrepp måste fortfarande bedömas: löser det problemet, och kan det orsaka ett nytt någon annanstans?
Den ovanligt stora utvecklingsomgången ska dessutom inte enbart tillskrivas AI. Torvalds kopplar en stor del av omfattningen i den första utgåvekandidaten till automatiserade ändringar med verktyget Coccinelle. Automatisering och generativ AI är inte samma sak.
Det lovande i utvecklingen är alltså möjligheten att ge människor bättre hjälp med ett krävande underhållsarbete. Om erfarenheterna från BPF kan upprepas på fler håll kan mer tid frigöras för att åtgärda gamla problem. För användarna skulle vinsten märkas som stabilare system och färre fel – även om AI-arbetet bakom förbättringarna förblir osynligt.
Fakta: AI hjälper till att rätta Linuxkärnan
Vad är Linuxkärnan?
Operativsystemets kärna hanterar bland annat hårdvara, minne och fördelningen av processorns arbetstid.Hur används AI?
AI kan hjälpa utvecklare att hitta misstänkta fel, analysera kod och ta fram förslag till rättningar. Linus Torvalds beskriver AI-assisterade rättningar som allt vanligare.Vad är framsteget inom BPF?
Enligt BPF-utvecklaren Alexei Starovoitov rättas fel nu snabbare än nya fel rapporteras inom delsystemet. Det kan göra det möjligt att minska antalet äldre, kvarvarande buggar.Gäller det hela Linuxkärnan?
Nej. Torvalds lyfter fram BPF som ett lovande exempel, men beskriver inte utvecklingen som ett resultat för hela kärnan.Ersätter AI utvecklarnas granskning?
AI-stöd innebär inte att ändringar automatiskt godkänns. Kod behöver fortfarande granskas och testas.Vad betyder rc2?
”Release candidate 2” – den andra utgåvekandidaten, en testversion inför en färdig utgåva. -
RHEL 10.3 släppt – säkrare Linux med digital försegling och AI-stödd felsökning
Ett operativsystem som upptäcker manipulerade systemfiler och en AI-assistent som kan undersöka varför servern gick långsamt i går. Det är två av nyheterna i Red Hat Enterprise Linux 10.3, där säkerhet och enklare systemadministration står i centrum.
Red Hat har släppt Red Hat Enterprise Linux, RHEL, 10.3 tillsammans med RHEL 9.9. Det är Linuxversioner för företag och organisationer, där stabil drift och långsiktigt underhåll väger tungt. Bakom versionsnumret finns denna gång förändringar som handlar om hur operativsystem skyddas, övervakas och utvecklas.
En av de största nyheterna är så kallade sealed images, förseglade systemavbilder. En systemavbild kan beskrivas som ett färdigpaketerat operativsystem, avsett att installeras på en eller många datorer.
Förseglingen fungerar ungefär som en digital plombering. Kryptografiska kontroller gör det möjligt att upptäcka om innehållet har ändrats sedan det signerades. Skyddet omfattar flera led i systemets uppstart och drift, från den inbyggda programvaran och starthanteraren till Linuxkärnan och rotfilsystemet. Manipulerat innehåll kan då avvisas när det läses. Funktionen är nu allmänt tillgänglig för RHEL image mode.
Det är särskilt intressant i miljöer med många servrar eller datorer på avlägsna platser. Där är det värdefullt att kunna kontrollera att maskinerna fortfarande kör det system som organisationen faktiskt har godkänt. Tekniken gör inte datorerna immuna mot angrepp, men stärker skyddet mot obehöriga ändringar av operativsystemets innehåll.
Även felsökningen får nya verktyg. Red Hats MCP-server för RHEL lämnar förhandsstadiet och blir allmänt tillgänglig. MCP, Model Context Protocol, fungerar som en standardiserad förbindelse mellan AI-assistenter och de verktyg eller informationskällor som assistenterna behöver använda.
I praktiken kan en administratör få hjälp att undersöka exempelvis varför en server blev långsam under natten. Genom tillgång till historiska mätvärden från övervakningsverktyget Performance Co-Pilot kan assistenten hjälpa till att jämföra belastning och händelser vid den aktuella tidpunkten. Det ger ett bättre underlag än enbart en ögonblicksbild av hur datorn mår just nu.
Red Hat erbjuder också integration med den öppna AI-agenten Goose, som kan användas för diagnostik och administrativa uppgifter. Nyttan beror förstås på vilka uppgifter verktygen får tillgång till och vilka befogenheter administratören ger dem.
Under huven används Linuxkärnan 6.12 med Red Hats egna rättningar och förbättringar hämtade från senare utveckling. Bland förändringarna finns skärpta integritetskontroller av körbara filer och effektivare hantering av vissa minnessidor i virtualiserade miljöer.
För utvecklare tillkommer GCC Toolset 16. En kompilator som GCC översätter programmens källkod till instruktioner som datorns processor kan utföra. Nyare kompilatorer kan både förstå fler språkfunktioner och skapa effektivare maskinkod.
Verktygspaketet innehåller GCC 16.2.1 och ändrar standardläget för C++ från C++17 till C++20. Det distribueras separat och kan finnas installerat vid sidan av systemets ordinarie kompilator. Därmed går det att använda modernare utvecklingsverktyg utan att ersätta hela den etablerade byggmiljön.
Bland övriga uppdateringar finns LLVM 22, Go 1.27, Rust 1.97, .NET 11, Node.js 26 LTS och PHP 8.4. Databasverktyget Valkey uppdateras till version 8.1, med förbättringar inom bland annat minnesanvändning, replikering och krypterade anslutningar.
Övervakningen får dessutom nya Grafana-paneler, bland annat för AI-servrar som använder vLLM. De kan visa hur länge förfrågningar väntar, hur snabbt text genereras och hur effektivt cacheminnet används. På säkerhetssidan tillkommer också stöd inom postkvantkryptografi, som utvecklas för att stå emot framtida angrepp med kvantdatorer.
För befintliga installationer finns stödda uppgraderingsvägar via Leapp från RHEL 9.9 till 10.3 och från RHEL 8.10 till 9.9. Versionen finns tillgänglig genom Red Hat Customer Portal.
Källa: Red Hats presentation av RHEL 10.3 och 9.9.https://www.linux.se/
> Fakta: Red Hat Enterprise Linux 10.3
- Distribution: Red Hat Enterprise Linux (RHEL)
- Version: 10.3
- Målgrupp: Företag och organisationer med krav på stabil drift och långsiktigt underhåll.
- Linuxkärna: 6.12 med Red Hats rättningar och förbättringar.
- Säkerhet: Förseglade systemavbilder med kryptografisk integritetskontroll i image mode.
- AI och felsökning: MCP-server med tillgång till systeminformation och historiska prestandamätvärden.
- Utvecklingsverktyg: GCC Toolset 16, LLVM 22, Go 1.27 och Rust 1.97.
- Programplattformar: .NET 11, Node.js 26 LTS och PHP 8.4.
- Datalagring: Valkey 8.1.
- Uppgradering: Från RHEL 9.9 till 10.3 med Leapp.
- Tillgänglighet: Via Red Hat Customer Portal.
-
openSUSE Tumbleweed tar farväl av YaST – moderna Agama blir nytt installationsprogram
Efter över 30 år med YaST som en central del av openSUSE står Linuxdistributionen inför en historisk förändring. Det klassiska installationsprogrammet ska ersättas av Agama, en modern och webbaserad installationslösning. Målet är att genomföra bytet före slutet av 2026, vilket innebär ett nytt sätt att installera en av Linuxvärldens mest välkända distributioner.
openSUSE-projektet har meddelat att den kontinuerligt uppdaterade Linuxdistributionen Tumbleweed förbereder övergången från YaST till Agama. Enligt projektets officiella tillkännagivande den 9 november 2026 väntas installationsavbilder med Agama ersätta de traditionella YaST-baserade alternativen på openSUSE nedladdningssida under de kommande veckorna.
Förändringen är ett viktigt steg i moderniseringen av openSUSE, där utvecklarna under flera år arbetat med att ersätta äldre systemverktyg med modernare och mer flexibla lösningar.
YaST har varit en del av openSUSE i över 30 år
YaST, en förkortning av Yet another Setup Tool, introducerades redan i april 1995 och har sedan dess varit ett av de mest karakteristiska verktygen i SUSE-familjens Linuxdistributioner.
Till skillnad från många andra Linuxdistributioner har openSUSE länge erbjudit ett omfattande grafiskt verktyg för både installation och systemadministration. Med YaST har användare bland annat kunnat konfigurera nätverk, hantera partitioner, installera program och administrera olika delar av operativsystemet.
Men den tekniska utvecklingen har gjort att den gamla arkitekturen blivit allt svårare att underhålla. YaST får numera huvudsakligen begränsat underhåll, och någon större vidareutveckling av funktionerna sker inte längre.
Att fortsätta bygga framtidens installationssystem kring YaST skulle därför innebära ökande tekniska risker.
Agama – installation genom ett modernt webbgränssnitt
Den stora skillnaden mellan YaST och Agama ligger i hur installationsprogrammet är konstruerat.
Medan YaST bygger på en traditionell arkitektur där användargränssnittet är nära kopplat till systemkonfigurationen, använder Agama en mer uppdelad modell.
Installationsmotorn arbetar separat från användargränssnittet, vilket gör att installationen kan styras på flera sätt.
Agama erbjuder bland annat:
- Webbaserat gränssnitt: Installationen kan genomföras i ett modernt grafiskt gränssnitt via en webbläsare.
- Kommandoradsverktyg: Systemadministratörer kan hantera installationer utan ett traditionellt grafiskt installationsprogram.
- API-stöd: Installationer kan automatiseras och integreras i andra administrationssystem.
- Fjärradministration: Det går att styra installationsprocessen från en annan dator.
- Automatiserade installationer: Stöd för konfigurationsprofiler underlättar driftsättning av flera datorer.
Den nya arkitekturen är särskilt intressant för administratörer som arbetar med servrar, virtualisering och större datormiljöer.
Agama 25 förbättrar installationsupplevelsen
I oktober 2026 presenterades Agama 25, som innehåller flera förbättringar inför övergången till Tumbleweed.
En av de mest användbara nyheterna är en integrerad terminal direkt i det webbaserade installationsgränssnittet.
Det innebär att avancerade användare kan utföra kommandon utan att lämna gränssnittet eller växla till en separat konsol.
Även nätverkshanteringen har förbättrats. Bland annat har konfigurationen av nätverksbryggor och sammankopplade nätverksanslutningar fått ett tydligare gränssnitt med sökbara alternativ.
Utvecklarna arbetar dessutom med att minska Agamas beroende av gamla YaST-komponenter. Funktionalitet flyttas successivt till Agamas egen kodbas, vilket ska underlätta framtida underhåll och utveckling.
Enklare installation – men färre avancerade val
Övergången innebär inte bara en ny grafisk design. Även själva installationsprocessen förändras.
En tydlig skillnad är hur användaren väljer vilka program som ska installeras.
I den traditionella YaST-installationen har det varit möjligt att välja enskilda programpaket direkt under installationen. Agama använder i stället ett begränsat urval av fördefinierade programgrupper, så kallade patterns.
Syftet är att förenkla installationen och göra processen mer överskådlig.
För vanliga användare kan detta vara en fördel, men avancerade användare som vill finjustera installationen redan från början får färre möjligheter.
Program kan fortfarande installeras och tas bort efteråt med exempelvis pakethanteraren Zypper.
openSUSE Leap använder redan Agama
Agama är inte något helt oprövat installationsprogram.
Redan med openSUSE Leap 16.0, som släpptes 2025, blev Agama standard för installationen.
Den efterföljande versionen Leap 16.1, som släpptes den 3 november 2026, fortsätter använda Agama och erbjuder dessutom möjlighet att välja mellan traditionell installation och ett så kallat immutable-läge.
Det senare bygger på principen att centrala delar av operativsystemet skyddas mot direkta förändringar, vilket kan göra systemet mer förutsägbart och lättare att underhålla i vissa miljöer.
Erfarenheterna från Leap har gett openSUSE-projektet en viktig grund inför övergången för Tumbleweed.
YaST försvinner gradvis
Förberedelserna för att minska beroendet av YaST har redan påbörjats.
Under oktober 2026 ändrades flera av Tumbleweeds installationsmönster så att YaST-paket inte längre rekommenderas automatiskt vid nya installationer.
Det betyder däremot inte att alla YaST-komponenter omedelbart försvinner från distributionen.
Paketen finns fortfarande tillgängliga i programförråden och kan installeras manuellt.
För befintliga Tumbleweed-användare innebär övergången inte heller att operativsystemet måste installeras om. Förändringen gäller i första hand hur nya installationer genomförs.
Testversioner finns redan tillgängliga
openSUSE uppmanar nu användare att testa Agama och rapportera eventuella problem innan installationsprogrammet blir standard.
Två installationsalternativ finns tillgängliga: en nätverksbaserad installationsavbild och en större offlineversion som innehåller de paket som behövs för installation utan internetanslutning.
Utvecklarna är särskilt intresserade av tester med RAID, LVM, flera hårddiskar, seriella konsoler och ovanlig hårdvara.
Innan bytet genomförs ska Agama också klara distributionens automatiserade kvalitetstester genom openQA och projektets övriga testprocesser.
Den som vill prova det nya installationsprogrammet kan hämta en ISO-avbild och testa den i exempelvis en virtuell maskin.
Ladda ned Agama för Tumbleweed:
Agama offlineinstallerare för x86-64 (ISO)
Ett nytt kapitel för openSUSE
Att ersätta YaST som installationsprogram är en av de större förändringarna i openSUSE långa historia.
Samtidigt speglar beslutet en bredare utveckling inom Linuxvärlden, där traditionella administrationsverktyg allt oftare kompletteras eller ersätts av lösningar med webbgränssnitt, API och stöd för automatisering.
Agama representerar denna utveckling genom att kombinera ett användarvänligt installationsgränssnitt med den flexibilitet som moderna systemadministratörer behöver.
Om de återstående testerna går enligt plan kommer openSUSE Tumbleweed att övergå till Agama före utgången av 2026.
YaST har tjänat SUSE och openSUSE i över tre decennier. Med Agama tar projektet nu nästa steg mot en modernare och mer flexibel framtid för Linuxinstallationer.
Källor:
- openSUSE News – Agama Is Coming to Tumbleweed, 9 november 2026
- Agama-projektet – Nyheterna i Agama 25
- openSUSE News – Leap 16.1
> FAKTA: openSUSE och Agama
Distribution: openSUSE Tumbleweed
Typ: Linuxdistribution med rullande uppdateringar
Pakethanterare: Zypper (RPM)
Tidigare installerare: YaST
Ny installerare: Agama
Agama-version: 25 (oktober 2026)
Planerad övergång: Före slutet av 2026
Licensmodell: Öppen källkod> Vad är Agama?
Agama är ett modernt installationsprogram för Linux som använder ett webbaserat gränssnitt. Installationen kan även styras via kommandorad och API, vilket underlättar automatiserade installationer.
> Viktiga egenskaper
- Modernt webbaserat installationsgränssnitt
- Stöd för fjärrstyrd installation
- Kommandoradsverktyg och API
- Automatiserade installationer
- Integrerad terminal i Agama 25
- Förbättrad nätverkskonfiguration
- Minskat beroende av YaST
> Vad händer med YaST?
YaST ersätts som installationsprogram, men alla YaST-paket försvinner inte omedelbart. Befintliga Tumbleweed-installationer behöver inte installeras om.
> Officiell webbplats: www.opensuse.org
> Agama: agama-project.github.io -
Firefox 160 är här – nya minifönster, smartare video och taligenkänning utan molnet
I en hård och alltmer teknikstyrd värld, där ett fåtal stora IT-jättar får allt större kontroll över vår digitala vardag, blir det allt viktigare att det finns fria och oberoende alternativ. Ett av dessa är Mozilla Firefox. Med version 160 fortsätter den öppna webbläsaren att utvecklas och erbjuder flera intressanta nyheter, bland annat flytande minifönster, förbättrad videouppspelning och taligenkänning som inte behöver skicka användarens röst till molnet.
När man talar om webbläsare är det lätt att tänka på Google Chrome eller Microsoft Edge. Båda bygger på Googles Chromium-projekt, som även ligger till grund för flera andra webbläsare. Mozilla Firefox går däremot sin egen väg med webbläsarmotorn Gecko.
Det gör Firefox till något mer än bara ytterligare en webbläsare. Den representerar också ett alternativ i en tid när allt större delar av internet bygger på teknik från ett fåtal dominerande företag.
Nu har Mozilla släppt Firefox 160, en uppdatering som framför allt fokuserar på användarvänlighet, integritet och förbättrad funktionalitet.
Nya minifönster gör det enklare att arbeta
En av de största nyheterna i Firefox 160 är funktionen Mini Window, som gör det möjligt att lyfta ut en webbläsarflik eller en del av en webbsida till ett separat, flytande fönster.
Fönstret kan ligga kvar ovanpå andra program, vilket gör det möjligt att hålla information synlig samtidigt som man arbetar med något annat.
Den som exempelvis följer en instruktion på internet medan ett program konfigureras slipper växla fram och tillbaka mellan olika fönster. I stället kan instruktionen ligga synlig i ett hörn av skärmen.
Samma funktion kan användas för att bevaka information som uppdateras på en webbsida eller för att hålla en referenstext tillgänglig medan man arbetar i LibreOffice.
Det är en relativt enkel idé, men den kan göra stor skillnad för den som använder webbläsaren som ett arbetsredskap.
Bättre kontroll över videouppspelningen
Firefox har sedan tidigare funktionen Picture-in-Picture, eller bild-i-bild på svenska. Den gör det möjligt att lyfta ut ett videoklipp från exempelvis YouTube och visa det i ett separat fönster medan man fortsätter att använda datorn.
I Firefox 160 har funktionen blivit mer avancerad.
Nu går det att justera videons uppspelningshastighet mellan 0,25 och 2,0 gånger normal hastighet direkt i det flytande fönstret.
För den som tittar på instruktionsfilmer kan det vara praktiskt att sänka hastigheten när något komplicerat demonstreras. Omvänt kan man öka hastigheten när man exempelvis följer ett längre föredrag.
Hastighetskontrollen är tillgänglig när bild-i-bild-fönstret är minst medelstort.
Taligenkänning utan att skicka rösten till en server
En av de mer intressanta tekniska nyheterna handlar om taligenkänning.
Firefox 160 får stöd för lokal taligenkänning på 40 språk genom tekniken Web Speech API.
Det innebär att en webbplats kan använda datorns mikrofon för att omvandla tal till text utan att själva ljudbearbetningen behöver ske på en extern server.
Traditionellt har många lösningar för taligenkänning varit beroende av molntjänster. Användarens röst skickas då över internet till en server som analyserar ljudet och skickar tillbaka den färdiga texten.
Med lokal taligenkänning kan bearbetningen i stället utföras direkt på datorn.
Förutom att minska beroendet av externa tjänster är detta intressant ur integritetssynpunkt. Ljudet behöver inte lämna datorn för att tolkas.
Tekniken kan bland annat användas för diktering, röststyrning och olika hjälpmedel för personer som har svårt att använda tangentbord.
Det betyder dock inte att all information automatiskt stannar på datorn. En webbplats kan fortfarande välja att skicka vidare den färdiga texten till en server.
Det nya stödet gäller Firefox för datorer och omfattar ännu inte Androidversionen.
Bättre stöd för MKV och andra mediefiler
Även den som använder webbläsaren för att spela upp film och video får förbättringar.
Firefox 160 har utökat stödet för Matroska, mer känt genom filändelsen MKV.
MKV är ett containerformat som kan innehålla flera olika typer av data i samma fil, exempelvis video, ljudspår och undertexter.
I den nya versionen kan Firefox hantera MKV-filer med ljudformaten FLAC, MP3 och PCM, förutsatt att övriga ljud- och videokodningar stöds.
För den vanliga användaren innebär förändringen att fler mediefiler kan spelas upp direkt i webbläsaren utan att ett separat videoprogram behöver startas.
På Apples datorer har Mozilla dessutom förändrat hur WebGL-grafik hanteras. Firefox använder nu Apples grafikgränssnitt Metal, vilket kan ge bättre prestanda på webbplatser med avancerad grafik, tredimensionella modeller och interaktiva tillämpningar.
Små förbättringar som underlättar vardagen
Alla nyheter i en webbläsare behöver inte vara stora för att vara användbara.
Firefox 160 innehåller flera mindre förändringar som gör den dagliga användningen smidigare.
Det går nu att dra en tidigare besökt webbadress direkt från historikpanelen till flikraden för att öppna den i en ny flik.
Mozilla har också gjort webbläsarens adressfält tydligare. Domännamnet framhävs med större kontrast jämfört med resten av webbadressen.
Förändringen kan även ha betydelse för säkerheten eftersom det blir enklare att se vilken webbplats man faktiskt besöker. Det är särskilt användbart när en webbadress innehåller långa sökvägar eller andra tecken som kan göra adressen svårare att tolka.
Även funktionen för att klistra in text har förbättrats. Om urklippet innehåller en sökfras i stället för en webbadress anpassas alternativet i snabbmenyn till ”Klistra in och sök”.
Bättre kontroll över webbplatsernas behörigheter
Mozilla fortsätter också arbetet med att ge användaren större kontroll över vad webbplatser får göra.
Firefox 160 introducerar möjligheten att permanent neka webbplatser tillstånd att öppna externa program.
Ett exempel är webbplatser som försöker starta datorns e-postprogram genom en så kallad mailto-länk.
Om en webbplats upprepade gånger försöker öppna ett externt program kan användaren nu välja att aldrig tillåta detta. Blockeringarna kan senare ändras genom webbläsarens inställningar.
Tillgängligheten har också förbättrats. PDF-dokument som skapas med Firefox funktion för att spara webbsidor som PDF får bättre stöd för matematiska uttryck genom MathML.
Det gör att exempelvis skärmläsare lättare kan tolka och läsa upp matematiskt innehåll för personer med synnedsättning.
Firefox för Android får starkare nätverksskydd
Även mobilversionen av Firefox innehåller säkerhetsförbättringar.
I Firefox 160 för Android aktiveras begränsningar för lokal nätverksåtkomst som standard.
Det innebär att en webbplats måste begära användarens tillstånd innan den kan ansluta till enheter och tjänster i det lokala nätverket.
Det kan exempelvis handla om skrivare, routrar, NAS-servrar och andra uppkopplade enheter.
Förändringen är viktig eftersom en webbsida annars i vissa situationer skulle kunna försöka kommunicera med utrustning på det lokala nätverket utan att användaren är medveten om det.
Androidversionen innehåller även förbättringar för webbadresser med internationella tecken och för markering av text på pekskärmar.
Flera irriterande buggar försvinner
Som vanligt innehåller en ny Firefoxversion också rättningar av tidigare rapporterade fel.
Bland annat har Mozilla åtgärdat ett problem där det första tecknet ibland försvann när man började skriva direkt efter att ha klickat i adressfältet.
Ett annat fel kunde orsaka flera sekunders fördröjning vid inloggning på interna företagswebbplatser som använder NTLM eller Kerberos för autentisering.
Mac-användare får dessutom rättningar av problem med nedladdade filer, dialogrutor och hur Firefox reagerar när länkar öppnas från andra program.
När kommer Firefox 160 till Linux?
Firefox 160 finns för Windows, macOS och Linux.
Den som använder Windows eller macOS får normalt uppdateringen automatiskt genom webbläsarens inbyggda uppdateringsfunktion.
För Linuxanvändare beror det på distributionen och installationsmetoden.
Den som använder exempelvis Debian, Ubuntu, Linux Mint eller Fedora kan få den nya versionen genom distributionens pakethanterare när uppdateringen har publicerats i respektive paketkälla.
Firefox kan också installeras och uppdateras via Flatpak, Snap eller direkt från Mozilla.
Det innebär att alla Linuxanvändare inte nödvändigtvis får den nya versionen samtidigt.
Firefox behövs i ett alltmer centraliserat internet
Firefox 160 är kanske inte den mest revolutionerande uppdateringen i webbläsarens historia, men den visar att Mozilla fortsätter att utveckla ett konkurrenskraftigt alternativ till de stora teknikföretagens webbläsare.
De nya minifönstren gör det enklare att arbeta, videospelaren får fler funktioner och stödet för lokal taligenkänning visar hur modern teknik kan användas utan att allt behöver skickas till molnet.
Men Firefox betydelse handlar om mer än nya funktioner.
I dag dominerar Chromiumbaserade webbläsare stora delar av marknaden. När så många webbläsare bygger på samma grundläggande teknik finns en risk att ett fåtal aktörer får ett oproportionerligt stort inflytande över hur framtidens webb ska fungera.
Därför är det viktigt att Firefox och andra oberoende alternativ fortsätter att finnas och utvecklas.
Ett fritt och öppet internet behöver inte bara fria webbplatser och öppna standarder. Det behöver också webbläsare som inte helt kontrolleras av samma företag som dominerar den övriga digitala infrastrukturen.
Firefox 160 är ännu ett steg i den riktningen.
https://ftp.mozilla.org/pub/firefox/releases/160.0
> FAKTARUTA: FIREFOX 160
Mozilla Firefox är en webbläsare med öppen källkod och ett alternativ till Chromiumbaserade webbläsare.
Program Mozilla Firefox Version 160 Utvecklare Mozilla Webbmotor Gecko Licens MPL 2.0 (öppen källkod) Plattformar Linux, Windows, macOS, Android > NYHETER I VERSION 160
- Mini Window: Flytande minifönster som kan ligga ovanpå andra program.
- Picture-in-Picture: Justerbar videohastighet mellan 0,25x och 2,0x.
- Taligenkänning: Lokal bearbetning av tal på 40 språk.
- MKV: Utökat stöd för FLAC-, MP3- och PCM-ljud.
- macOS: WebGL använder Apples Metal-grafikgränssnitt.
- Säkerhet: Förbättrad kontroll över webbplatsbehörigheter.
- Android: Starkare skydd mot obehörig åtkomst till lokala nätverk.
- PDF: Förbättrat stöd för matematiska uttryck och skärmläsare.
> OFFICIELL WEBBPLATS
www.mozilla.org[ OPEN SOURCE ] [ INTEGRITET ] [ FRI WEBB ]
android, Apple Metal, bild-i-bild, Chromium, Debian, digital integritet, fedora, Firefox 160, Firefox nyheter, Firefox uppdatering, FLAC, Flatpak, fri programvara, Gecko, Google Chrome, Integritet, Linux, Linux mint, macOS, Microsoft Edge, Mini Window, MKV, mozilla, Mozilla Firefox, MP3, Open-source, öppen källkod, Picture-in-Picture, säkerhet, snap, taligenkänning, Ubuntu, Videouppspelning, Web Speech API, webbsäkerhet, Webbläsare, webgl, Windows -
Bazzite 45 släppt – Fedora 45, bättre spelstöd och kontroll av anti-cheat
Den spelinriktade Linuxdistributionen Bazzite har släppts i version 45. Nyheterna omfattar Fedora 45, KDE Plasma 6.8, uppdaterade grafikdrivrutiner, förbättrat stöd för handhållna spelkonsoler och ett nytt verktyg som kontrollerar kompatibiliteten med kommande anti-cheat-system för Linux.
Bazzite är en Fedora-baserad Linuxdistribution som framför allt riktar sig till datorspelare. Systemet är utvecklat för stationära datorer, bärbara speldatorer, handhållna spelenheter och datorer som används som spelkonsoler i vardagsrummet.
Distributionen bygger på en atomär uppdateringsmodell, där systemuppdateringar levereras som färdiga systemavbilder. Det gör det enklare att återgå till en tidigare version om en uppdatering orsakar problem.
Den 3 november presenterade utvecklarna Bazzite 45, som innehåller ett stort antal tekniska förbättringar.
Fedora 45 och uppdaterad Linuxkärna
Den nya versionen bygger på Fedora 45 och levereras med de senaste skrivbordsmiljöerna:
- KDE Plasma 6.8.2
- GNOME 51.1
- Linuxkärnan 7.2.15
- Linuxkärnan 6.18.60 för NVIDIA LTS-versionerna
- Mesa 26.2.6 för grafikacceleration
Grafikstödet har även förbättrats genom att ROCm OpenCL ersätter Mesa OpenCL på system som inte använder NVIDIA-grafik.
På KDE-versionerna har XWaylandVideoBridge tagits bort, vilket enligt utvecklarna löser flera tidigare problem.
Nytt verktyg kontrollerar anti-cheat-kompatibilitet
En av de mest intressanta nyheterna är ett nytt verktyg för att kontrollera om datorn uppfyller säkerhetskraven för Easy Anti-Cheat Linux v2.
Epic Games arbetar med en ny version av sitt anti-cheat-system för Linux. Målet är att göra det möjligt att köra fler onlinespel med avancerat fuskskydd, däribland Fortnite.
Det innebär däremot inte att Fortnite redan fungerar under Linux. Epic planerar att först testa den nya tekniken i Fortnite innan stödet införs i fler spel.
I Bazzite 45 kan användaren kontrollera datorns förutsättningar genom att öppna en terminal och skriva:
ujust check-anticheatVerktyget kontrollerar bland annat:
- Signerad Linuxkärna och signerade kärnmoduler.
- Secure Boot och registrerade signeringsnycklar.
- TPM 2.0 och uppmätt uppstart (measured boot).
- IOMMU och säkerhetsfunktioner i kärnan.
- Kernel Lockdown och kexec.
- BPF LSM.
Resultatet presenteras med tydliga godkända eller underkända kontroller samt förslag på åtgärder. Verktyget ändrar inte systemets inställningar automatiskt.
Utvecklarna varnar dock för att aktivera Kernel Lockdown på handhållna spelenheter tills kompatibilitetsproblemen har lösts. Användare med Steam Deck uppmanas dessutom uttryckligen att inte aktivera Secure Boot i nuläget.
Bättre stöd för handhållna spelkonsoler
Bazzite 45 innehåller även förbättringar för flera spelrelaterade hårdvaruplattformar.
Acer Predator Atlas 8 får ett första stöd genom InputPlumber, inklusive funktioner för snabbmenyn och de bakre M1- och M2-knapparna.
Stödet för ROG Ally X20 har flyttats till den stabila versionen, även om ett problem med anpassade TDP-inställningar fortfarande håller på att åtgärdas.
Fler racingrattar med Logitech TrueForce fungerar nu direkt efter installationen.
InputPlumber, som hanterar inmatningsenheter på handhållna spelkonsoler, har också uppdaterats.
Dessutom har biblioteket extest förbättrats för att fungera med 64-bitars betaversionen av Steam-klienten under Wayland.
Mindre uppdateringar och förbättrad prestanda
Utvecklarna har även gjort omfattande förändringar bakom kulisserna.
Bazzite använder nu ZSTD-komprimering tillsammans med verktyget Chunkah och en förbättrad metod för att dela upp systemavbilder.
Det gör att endast de delar av systemet som faktiskt förändrats behöver överföras vid vissa uppdateringar.
Enligt utvecklarna kan inkrementella uppdateringar i gynnsamma fall bli så små som omkring 100 MB.
Byggsystemet har också omarbetats. Genom att dela upp tidigare stora byggfiler i mindre skript har utvecklarna kunnat halvera byggtiderna.
Bland övriga förbättringar märks stöd för nätverksoptimering genom tjänsterna bpftune och bpfrag samt möjlighet att utföra Btrfs-underhåll direkt från det grafiska verktyget Btrfs Assistant.
Även installationen av CoolerControl har förändrats. Verktyget installeras numera via projektets officiella Docker-container i stället för som extra systempaket.
Nästa steg – Linux 7.3 och HDMI 2.1
Arbetet med nästa version har redan påbörjats. Utvecklarna testar Linuxkärnan 7.3.1 i den instabila utvecklingsgrenen.
Fokus ligger bland annat på HDMI 2.1, variabel uppdateringsfrekvens (VRR) och att undvika nya problem efter tidigare svårigheter med Linux 7.2.
Samtidigt fortsätter utvecklingen av SteamOS Manager och Bazzite Portal.
Bazzite 45 finns nu tillgänglig i den stabila kanalen. Användare som tidigare har bytt till testversionen kan återgå till den stabila grenen med kommandot:
brh rebase stableMer information:
- Bazzite 45 – officiellt tillkännagivande
- Bazzite 45 – fullständig ändringslogg
- Epic Games – Easy Anti-Cheat Linux v2
> SYSTEMINFO: BAZZITE 45Distribution: Bazzite LinuxVersion: 45Bas: Fedora 45Utgivning: 3 november 2026Linuxkärna: 7.2.15NVIDIA LTS: Linux 6.18.60KDE Plasma: 6.8.2GNOME: 51.1Mesa: 26.2.6Systemmodell: Atomära uppdateringarInriktning: Gaming och handhållna PC> NYHETER+ Kontrollverktyg för Easy Anti-Cheat v2+ Förbättrat stöd för handhållna spelenheter+ Uppdaterade grafikdrivrutiner+ Mindre uppdateringar med ZSTD och Chunkah+ Nätverksoptimering via bpftune och bpfrag> TERMINALKOMMANDO$ ujust check-anticheat[INFO] Fortnite-stöd via Easy Anti-Cheat v2 är ännu inte tillgängligt.AMD, Anti-Cheat, Atari 2600, Atomära uppdateringar, Bazzite 45, Bazzite Linux, Btrfs, Easy Anti-Cheat, Epic Games, Fedora 45, Fortnite, gaming, GNOME 51, Handhållna spelkonsoler, KDE Plasma 6.8, Linux, linux gaming, Linuxdistribution, Linuxkärnan 7.2, Linuxspel, Mesa 26.2, NVIDIA, Open-source, öppen källkod, Proton, retrospel, Secure Boot, spel på Linux, Steam, steam deck, SteamOS, tux, Wayland, Wine -
OpenSSH 10.6p2 släppt – rättar kritisk säkerhetsbrist som kan kringgå lösenord
OpenSSH-projektet har släppt en akut säkerhetsuppdatering som åtgärdar en kritisk sårbarhet i SSH-servern. Säkerhetsbristen kan göra det möjligt för en angripare att logga in utan att känna till användarens lösenord. Problemet drabbar framför allt Linuxsystem som använder musl libc utan PAM-autentisering, exempelvis Alpine Linux.
OpenSSH 10.6p2 släpptes den 5 november 2026 och innehåller en säkerhetsåtgärd som förhindrar att lösenordsautentiseringen kan kringgås i vissa Linuxmiljöer.
Sårbarheten finns i samspelet mellan OpenSSH och systemets C-bibliotek, musl libc. Enligt utvecklarna ligger den bakomliggande orsaken utanför själva OpenSSH, men eftersom bristen kan utnyttjas genom SSH-servern, sshd, har projektet valt att införa en skyddsåtgärd direkt i programvaran. openssh.org+1
Alpine Linux särskilt utsatt
Säkerhetsbristen påverkar system där OpenSSH använder musl libc, PAM är avstängt och lösenordsautentisering är aktiverad.
Enligt säkerhetsforskarna kan felet under vissa förutsättningar utnyttjas genom att skicka ett ovanligt långt lösenord. Detta kan få funktionen
crypt()att returnera ett värde som felaktigt godkänns vid autentiseringen.Problemet har bland annat bekräftats i Alpine Linux och berör även äldre OpenSSH-versioner. Däremot påverkas inte Linuxsystem som använder glibc eller där PAM hanterar lösenordsautentiseringen. Det innebär att vanliga installationer av exempelvis Debian och Ubuntu normalt inte omfattas av just denna sårbarhet. Wakefield+1
Administratörer som använder berörda system uppmanas att installera säkerhetsuppdateringen omedelbart. Om uppdateringen ännu inte finns tillgänglig rekommenderas att lösenordsinloggning tillfälligt stängs av genom följande inställning i
/etc/ssh/sshd_config:PasswordAuthentication noInnan SSH-tjänsten startas om måste administratören säkerställa att inloggning med SSH-nyckel fungerar, annars finns risken att förlora fjärråtkomsten till servern. Advisory for OpenSSH+musl users
Flera andra förbättringar
Förutom säkerhetsrättningen innehåller OpenSSH 10.6p2 flera mindre förbättringar och buggfixar.
Bland nyheterna finns stöd för den postkvantbaserade hybridsignaturalgoritmen
ssh-mldsa44-ed25519som tillåten signaturalgoritm för certifikatutfärdare.Utvecklarna har också rättat ett fel som kunde orsaka en kortvarig ökning av CPU-belastningen när inställningen
ChannelTimeoutanvändes.Dessutom har problem med signalerna SIGINT och SIGQUIT åtgärdats. Dessa kunde tidigare orsaka oväntat beteende när användare skrev in lösenfraser i verktygen ssh, ssh-add och ssh-keygen. openssh.org
AI påverkar arbetet med säkerhetsuppdateringar
OpenSSH-utvecklarna meddelar samtidigt att de förändrar sitt arbetssätt kring säkerhetsuppdateringar.
Bakgrunden är ett växande antal säkerhetsrapporter som genereras helt eller delvis med hjälp av artificiell intelligens.
Även om många rapporter saknar praktisk säkerhetsbetydelse har utvecklarna sett exempel där AI-assisterade verktyg identifierat verkliga sårbarheter som kort därefter upptäckts oberoende av andra.
Detta har fått projektet att ifrågasätta långa perioder mellan upptäckt och offentliggörande av säkerhetsbrister. Framöver vill utvecklarna kunna publicera säkerhetsrättningar snabbare. MARC
SCP får förändrat beteende
OpenSSH 10.6p2 behåller också den tidigare annonserade utfasningen av alternativet
-Ri kommandotscp.Alternativet används för att kopiera filer mellan två fjärrsystem genom att köra scp på en av fjärrdatorerna.
Sedan OpenSSH 10.6 visas en varning när alternativet används. I en framtida version kommer det att ignoreras och filöverföringen i stället genomföras via den lokala datorn.
Förändringen syftar bland annat till att minska säkerhetsrisker kopplade till hur kommandon och filnamn hanteras på fjärrsystem. openssh.org
OpenSSH 10.6p2 finns nu tillgänglig för nedladdning. Linuxadministratörer rekommenderas att kontrollera vilka versioner och säkerhetsuppdateringar som erbjuds genom den egna distributionens pakethanterare.
Källor: OpenSSH – officiella versionsnyheter · Wakefield – teknisk analys av sårbarheten · musl – säkerhetsmeddelande
root@linux:~$ openssh –infoFAKTA: OpenSSH 10.6p2Version: 10.6p2Programvara: OpenSSHTyp: SäkerhetsuppdateringAllvarlighetsgrad: KritiskBerörda system: Linux med musl libc och PAM avstängtRisk: Lösenordsautentisering kan kringgåsÅtgärd: Installera distributionens säkerhetsuppdateringroot@linux:~$ █Alpine Linux, autentiseringsbypass, cybersäkerhet, IT-säkerhet, kryptering, Linux, Linuxsäkerhet, linuxserver, lösenordsautentisering, musl libc, OpenSSH, OpenSSH 10.6p2, PAM, postkvantkryptografi, säkerhetsbrist, säkerhetshål, säkerhetsuppdatering, sårbarhet, SCP, SSH, SSH-server, sshd, Systemadministration -
LibreOffice 26.2.7 släppt – sista uppdateringen i 26.2-serien
The Document Foundation har släppt LibreOffice 26.2.7, den sjunde och sista underhållsuppdateringen i 26.2-serien. Versionen innehåller ett tjugotal felrättningar, förbättrad kompatibilitet med Microsoft Office, stöd för Web Query-filer i Calc och en uppdaterad Python-tolk. Samtidigt närmar sig slutet för versionsseriens underhåll.
LibreOffice 26.2.7 – sista uppdateringen innan versionsserien pensioneras
Den 3 november 2026 presenterade The Document Foundation LibreOffice 26.2.7. Uppdateringen kommer ungefär två månader efter version 26.2.6 och fokuserar på stabilitet, kompatibilitet och rättningar av problem som rapporterats av användare.
LibreOffice är en fri kontorssvit med öppen källkod som innehåller bland annat ordbehandlaren Writer, kalkylprogrammet Calc och presentationsprogrammet Impress. Programsviten finns för Linux, Windows och macOS och är ett alternativ till Microsoft Office.
Förbättrad kompatibilitet med Microsoft Word
En viktig del av uppdateringen gäller hanteringen av Microsofts DOCX-format.
Tidigare kunde hyperlänkar i automatiskt genererade innehållsförteckningar sluta fungera när dokument öppnades eller redigerades i LibreOffice Writer. Länkarna kunde börja fungera igen efter att innehållsförteckningen uppdaterats, men problemet kunde återkomma.
Ett annat fel berörde DOCX-dokument med datumväljare och databindningar. När sådana dokument öppnades, redigerades och sparades i LibreOffice kunde resultatet bli en fil som Microsoft Word inte längre kunde öppna korrekt.
Den här typen av problem brukar kallas round-trip-fel. Det innebär att ett dokument inte bevaras korrekt när det öppnas i ett program, sparas och sedan öppnas igen i det ursprungliga programmet.
Även exportfunktionen till PDF har förbättrats. Ett fel som gjorde att vissa namngivna hyperlänkar inte fungerade i exporterade PDF-dokument har korrigerats.
Calc får stöd för Web Query-filer
Kalkylprogrammet Calc har fått stöd för filer med ändelsen
.iqy, även kallade Web Query-filer.Formatet används bland annat av Microsoft Excel för att beskriva en webbaserad datakälla som kan läsas in i ett kalkylblad.
Stödet innebär förbättrade möjligheter att hantera arbetsflöden där kalkylblad hämtar information från externa webbkällor. Det är särskilt relevant i miljöer där Excel-dokument och tillhörande datafiler används tillsammans med LibreOffice.
Uppdaterad Python-tolk
LibreOffice innehåller en egen Python-miljö som bland annat används för makron och automatisering.
I version 26.2.7 har den medföljande Python-tolken uppdaterats till Python 3.12.16.
Utvecklarna har även åtgärdat problem kopplade till miljövariabeln
PYTHONHOME. Dessa kunde uppstå efter en uppgradering eller när LibreOffice startades i vissa konfigurationer.För användare som automatiserar dokumenthantering med Python innebär rättningarna en förbättrad driftsäkerhet.
Rättningar för macOS och Windows
Flera operativsystemspecifika problem har också åtgärdats.
På macOS 27 kunde LibreOffice krascha redan vid programstart. Felet orsakades av att operativsystemet kunde returnera trådidentifierare som överskred det maximala värdet för ett 32-bitars heltal utan tecken,
UINT32_MAX.Problemet har nu korrigerats.
På vissa Mac-datorer med Apple Silicon har dessutom ett fel rättats där det icke-brytande bindestrecket, Unicode U+2011, inte återgavs korrekt efter en uppdatering.
För Windowsanvändare har ett problem i Impress åtgärdats som gjorde att ljudfiler i presentationer inte spelades upp som förväntat.
Även andra fel har rättats, bland annat krascher vid avancerade sökningar i Writer och problem med bildproportioner och förankrade objekt.
Sista versionen i 26.2-serien
LibreOffice 26.2 lanserades den 4 februari 2026 och introducerade flera förbättringar i användargränssnittet och dokumenthanteringen.
Bland nyheterna fanns möjlighet att använda horisontella flikar i vissa dialogrutor, infoga hyperlänkar via snabbmenyn och kopiera skärmbilder av dialogrutor direkt till urklipp.
Version 26.2.7 blir nu den sista planerade underhållsutgåvan i serien.
Den 30 november 2026 upphör underhållet av LibreOffice 26.2. Därefter kommer serien inte längre att få ordinarie felrättningar.
The Document Foundation rekommenderar därför att användarna planerar en övergång till LibreOffice 26.8-serien före månadens slut, lämpligen efter den planerade utgåvan 26.8.3.
Installation på Linux
LibreOffice 26.2.7 finns tillgänglig för Linuxdistributioner som använder DEB- respektive RPM-paket.
Användare av exempelvis Ubuntu och Debian kan installera LibreOffice via distributionens vanliga pakethanterare.
För att uppdatera installerade paket på Ubuntu eller Debian används:
sudo apt update
sudo apt upgrade
Vilken LibreOffice-version som installeras beror på vilka paket som finns tillgängliga i distributionens programförråd.
Det går även att kontrollera den installerade versionen från terminalen:
libreoffice --versionFör Fedora och andra RPM-baserade distributioner som använder DNF kan uppdateringen göras med:
sudo dnf upgradeAnvändare som installerat LibreOffice via distributionens officiella paketförråd bör normalt invänta att uppdateringen blir tillgänglig där.
Det är särskilt viktigt i system där distributionen själv underhåller en äldre LibreOffice-version med egna säkerhets- och stabilitetsrättningar.
LibreOffice 26.8 tar över
I samband med att 26.2-serien avslutas blir LibreOffice 26.8 den naturliga uppgraderingsvägen för användare som vill fortsätta få uppdateringar direkt från projektet.
Den senaste tillgängliga versionen i den nyare serien är för närvarande LibreOffice 26.8.2, som släpptes den 29 oktober 2026.
För verksamheter som använder LibreOffice i produktion är det lämpligt att kontrollera kompatibiliteten med befintliga dokument, mallar och makron innan en större versionsuppgradering genomförs.
LibreOffice fortsätter samtidigt att vara ett av de viktigaste fria alternativen till kommersiella kontorsprogram, med stöd för både öppna dokumentformat som ODF och Microsofts Office-format.
Källor och vidare läsning
- The Document Foundation – officiellt utgivningsmeddelande
- Fullständig översikt över rättningar i 26.2.7
- Ladda ned LibreOffice
Uppgifterna om versionsnummer, publiceringsdatum och supportperiod har kontrollerats mot projektets officiella information. The Document Foundation Mailing List Archives+2
> SYSTEMINFO: LIBREOFFICE 26.2.7Program: LibreOfficeVersion: 26.2.7Utvecklare: The Document FoundationUtgivningsdatum: November 2026Typ: KontorsprogramLicens: MPL 2.0 / LGPLv3+Plattformar: Linux, Windows, macOSAntal rättade fel: 20Python-version: 3.12.16Support upphör: 30 november 2026> VIKTIGA FÖRÄNDRINGAR+ Stöd för Web Query (.iqy) i Calc+ Förbättrad DOCX-kompatibilitet+ Rättade PDF-exportproblem+ Uppdaterad Python-tolk+ Rättad startkrasch på macOS+ Rättad ljuduppspelning i Impress> STATUS: Sista uppdateringen i 26.2-serien -
openSUSE Leap 16.1 släppt – förenar traditionellt Linux med en ny generation av säkrare system
Den 3 november 2026 släpptes openSUSE Leap 16.1, en ny version av den välkända Linuxdistributionen. Den stora nyheten är möjligheten att välja mellan ett traditionellt Linuxsystem och ett så kallat oföränderligt system, där operativsystemets viktigaste delar skyddas mot oavsiktliga ändringar. Samtidigt får användarna uppdaterade skrivbordsmiljöer, modernare programvara och förbättrade möjligheter att köra servrar och containrar.
Två olika sätt att använda Linux
Linuxdistributionen openSUSE Leap har länge varit ett alternativ för användare och företag som prioriterar stabilitet framför att ständigt få de allra senaste programversionerna. Till skillnad från systerdistributionen Tumbleweed, som uppdateras kontinuerligt, bygger Leap på större, planerade versionsuppdateringar.
Med version 16.1 tar openSUSE ett viktigt steg genom att förena två tidigare separata distributionsmodeller.
Vid installationen kan användaren välja mellan Standard och Immutable Mode.
Standardläget fungerar som ett traditionellt Linuxsystem. Administratören kan installera program, ändra systemfiler och konfigurera operativsystemet på vanligt sätt.
Immutable Mode, som ungefär betyder oföränderligt läge, fungerar annorlunda. Här är operativsystemets rotfilsystem normalt skrivskyddat. Tanken är att skydda systemets grundläggande delar från oavsiktliga förändringar och minska risken för att en misslyckad uppdatering gör datorn obrukbar.
Det betyder inte att hela datorn blir skrivskyddad. Användaren kan fortfarande spara dokument, ändra personliga inställningar och installera program genom särskilda mekanismer.
Uppdateringar som går att ångra
En av de mest intressanta funktionerna i Immutable Mode är hur systemuppdateringar hanteras.
I ett traditionellt Linuxsystem ersätts befintliga filer när systemet uppdateras. Om något går fel kan det ibland krävas omfattande felsökning för att få datorn att fungera igen.
I openSUSE Leap 16.1 används i stället verktyget
transactional-update, som skapar en ny systemögonblicksbild, en så kallad snapshot, när uppdateringar genomförs.Den nya systemversionen aktiveras efter omstart. Skulle uppdateringen orsaka problem går det att återgå till ett tidigare fungerande systemläge.
Det påminner om att kunna ångra en förändring i ett dokument, fast här gäller det själva operativsystemet.
Tekniken är särskilt intressant för servrar och datorer som måste fungera stabilt under lång tid, exempelvis industriella styrsystem, nätverksutrustning och maskiner som kör viktiga tjänster.
Leap Micro försvinner som separat distribution
En annan betydelsefull förändring är att openSUSE Leap Micro nu integreras i vanliga Leap.
Leap Micro har varit en specialiserad Linuxdistribution för bland annat containrar, virtualisering och servrar där ett litet och robust operativsystem är önskvärt.
I stället för att utveckla två separata distributioner samlar openSUSE nu funktionerna under ett gemensamt namn.
Det innebär att några framtida versioner av Leap Micro, exempelvis 6.3 och 7.0, inte kommer att släppas.
Den som använder Leap Micro 6.2 kan migrera till Leap 16.1 med Immutable Mode genom verktyget
opensuse-migration-tool. Denna uppgraderingsväg betraktas dock fortfarande som experimentell, varför en fullständig säkerhetskopia rekommenderas före migreringen. openSUSE News+1Ny installationshanterare och moderna skrivbord
Installationen hanteras av Agama 24, openSUSE:s moderna installationsprogram. Där väljer användaren vilket av de två systemlägena som ska installeras.
Även skrivbordsmiljöerna har fått uppdateringar.
För den som föredrar ett traditionellt grafiskt skrivbord erbjuds flera alternativ:
- KDE Plasma 6.6 – en avancerad och flexibel skrivbordsmiljö med omfattande anpassningsmöjligheter.
- GNOME 48 – en modern skrivbordsmiljö med fokus på enkelhet och ett sammanhållet användargränssnitt.
- Xfce 4.20 – ett resurssnålt alternativ som passar både äldre och nyare datorer.
- LXQt 2.4 – en lättviktig skrivbordsmiljö som kräver förhållandevis lite arbetsminne och processorkraft.
KDE-användare får dessutom Frameworks 6.25 och Qt 6.11, två viktiga komponenter som ligger bakom många av skrivbordets funktioner och program.
GNOME ligger däremot kvar på huvudversion 48, men innehåller olika felrättningar och förbättringar. openSUSE News+1
Linuxkärnan 6.12 LTS utgör grunden
Under ytan bygger openSUSE Leap 16.1 på Linuxkärnan 6.12 LTS.
LTS står för Long Term Support, vilket innebär att kärnversionen underhålls under en längre tid. För en distribution som Leap, där stabilitet är en viktig egenskap, är detta särskilt betydelsefullt.
Systemet använder dessutom systemd 257 för att hantera uppstart och systemtjänster samt glibc 2.40, ett centralt programbibliotek som används av en stor mängd Linuxprogram.
En annan förändring är att SELinux används som standard. SELinux är en säkerhetsmekanism som begränsar vilka resurser olika program och tjänster får komma åt.
Även om ett program angrips kan SELinux bidra till att förhindra att angriparen får tillgång till resten av systemet. Det fungerar som ett extra säkerhetslager utöver Linux vanliga filrättigheter.
Nyare verktyg för utvecklare och serveradministratörer
openSUSE Leap 16.1 innehåller också ett antal uppdateringar som framför allt är intressanta för systemadministratörer och programutvecklare.
På virtualiseringssidan finns QEMU 11.0 och libvirt 12.4, medan Podman 5.8 används för att hantera containrar.
Podman kan exempelvis användas för att köra webbservrar, databaser och andra program i separata miljöer utan att de behöver installeras direkt i operativsystemets grundsystem.
Detta passar särskilt bra tillsammans med Immutable Mode, eftersom systemets grundinstallation då kan hållas så orörd som möjligt.
För utvecklare finns bland annat Python 3.13 som standard, med möjlighet att även använda Python 3.14. Andra viktiga komponenter är LLVM 21, PHP 8.5, MariaDB 12.3 och PostgreSQL 18.
Det innebär att Leap inte enbart riktar sig till vanliga datoranvändare, utan även kan fungera som grund för moderna webbapplikationer, databasservrar och virtualiseringsmiljöer.
Äldre processorer kan få problem
En förändring som användare med äldre datorer bör känna till är att openSUSE Leap 16.1 kräver minst processorstandarden x86-64-v2.
Det är en utökad instruktionsuppsättning för 64-bitarsprocessorer. Den finns i många äldre Intel- och AMD-processorer, men saknas i vissa riktigt gamla modeller.
Det betyder att en dator kan ha en 64-bitarsprocessor och ändå vara för gammal för att köra den nya distributionen.
Stödet för 32-bitarsprogram, även kallat ia32, är dessutom avaktiverat som standard. För de flesta moderna användare innebär det inga större problem, men äldre program kan kräva särskilda åtgärder.
Nära släktskap med SUSE Linux Enterprise
openSUSE Leap bygger på teknik som delas med den kommersiella Linuxdistributionen SUSE Linux Enterprise Server (SLES).
Detta är en av de stora skillnaderna mellan Leap och många andra Linuxdistributioner. Genom att använda en gemensam teknisk grund kan openSUSE dra nytta av utveckling och tester som även genomförs för företagsmarknaden.
Leap 16.1 och SLES 16.1 var planerade att släppas samtidigt. openSUSE släpptes dock den 3 november 2026, medan SLES 16.1 enligt openSUSE:s korrigerade tillkännagivande väntas senare under november. openSUSE News+1
Planen är att Leap 16-serien ska få årliga uppdateringar fram till version 16.6 under 2031.
Ett steg mot framtidens Linux
Den kanske viktigaste förändringen i openSUSE Leap 16.1 är inte en ny skrivbordsmiljö eller en uppdaterad Linuxkärna, utan hur själva operativsystemet kan administreras.
Traditionellt har Linux gett administratören stor frihet att förändra systemets alla delar. Immutable Mode erbjuder ett alternativ där grundsystemet hålls mer skyddat och uppdateringar genomförs på ett kontrollerat sätt.
Det kan minska underhållsarbetet och göra det enklare att återställa en fungerande installation när problem uppstår.
Samtidigt behåller openSUSE det traditionella installationsalternativet för användare som vill ha full flexibilitet.
Genom att erbjuda båda modellerna i samma distribution visar openSUSE att stabilitet och flexibilitet inte behöver vara motsatser.
openSUSE Leap 16.1 finns nu tillgänglig för nedladdning, och befintliga användare av Leap 16.0 kan uppgradera utan att behöva installera om hela operativsystemet.
Mer information och nedladdning finns på openSUSE:s officiella webbplats.
Källor: openSUSE Project, officiella versionsmeddelanden och tekniska uppgifter från openSUSE News, september–november 2026. openSUSE News+2
> openSUSE Leap 16.1_Distribution: openSUSE LeapVersion: 16.1Utgivningsdatum: 3 november 2026Bas: SUSE Linux Enterprise Server 16.1Linuxkärna: 6.12 LTSSystemd: 257Glibc: 2.40Installationsprogram: Agama 24Installationslägen: Standard / Immutable> SKRIVBORDSMILJÖERKDE Plasma 6.6GNOME 48Xfce 4.20LXQt 2.4> PROGRAMVARAPython 3.13 / 3.14PHP 8.5MariaDB 12.3PostgreSQL 18Podman 5.8QEMU 11.0libvirt 12.4Säkerhet: SELinux som standardProcessor: x86-64-v2 eller senare32-bitarsstöd: Avaktiverat som standardUppdateringar: Zypper / transactional-updatePlanerat stöd: Leap 16-serien till 2031root@opensuse:~# _Agama, containers, Flatpak, GNOME 48, Immutable Mode, KDE Plasma 6.6, Linux, Linuxdistribution, Linuxkärnan 6.12 LTS, linuxnyheter, LXQt, opensuse, openSUSE Leap 16.1, operativsystem, öppen källkod, Podman, selinux, SLES 16.1, SUSE Linux Enterprise, systemd, transactional-update, Virtualisering, xfce, zypper -
IPFire släpper akut säkerhetsuppdatering – allvarligt säkerhetshål i Linux nätverksfunktioner
Linuxdistributionen IPFire har släppt en akut säkerhetsuppdatering för att åtgärda ett allvarligt säkerhetshål i Linuxkärnans TCP-hantering. Sårbarheten, CVE-2026-98432, kan under vissa omständigheter utnyttjas via nätverket och riskerar att orsaka systemkrascher eller ge angripare möjlighet att köra skadlig kod. Uppdateringen innehåller en ny Linuxkärna och kräver omstart för att säkerhetsrättningen ska börja gälla.
Brandväggssystemet IPFire har släppt en akut säkerhetsuppdatering som täpper till ett mycket allvarligt säkerhetshål i Linuxkärnan. Sårbarheten, som har fått beteckningen CVE-2026-98432, kan i värsta fall göra det möjligt för en angripare att ta kontroll över en Linuxbaserad dator via nätverket, utan att känna till något lösenord.
IPFire är en Linuxdistribution som är särskilt utvecklad för att fungera som brandvägg och router. Systemet används för att skydda datornätverk genom att kontrollera vilken trafik som får passera mellan internet och det lokala nätverket.
Till skillnad från en vanlig Linuxinstallation, där användaren arbetar med ett grafiskt skrivbord, är IPFire byggt för att arbeta i bakgrunden och övervaka nätverkstrafiken.
Men även en brandvägg behöver själv vara säker. Det är just därför den nya sårbarheten är särskilt bekymmersam.
Säkerhetshålet finns i Linuxkärnan
Problemet ligger inte i IPFires egen brandväggsprogramvara utan i Linuxkärnan, närmare bestämt i den del som hanterar nätverkskommunikation med TCP.
TCP, eller Transmission Control Protocol, är ett av internets viktigaste kommunikationsprotokoll. Det används bland annat när datorer ansluter till webbservrar, skickar e-post eller överför filer.
När två datorer upprättar en TCP-anslutning måste de först komma överens om att kommunikationen ska påbörjas. Den processen kallas för en TCP-handshake.
Det är under hanteringen av sådana anslutningar som säkerhetshålet kan uppstå.
Sårbarheten är av typen use-after-free, vilket innebär att ett program försöker använda ett område i arbetsminnet som redan har frigjorts.
Man kan jämföra det med att en person lämnar tillbaka nyckeln till ett hotellrum, men fortsätter att använda en gammal kopia av nyckeln. Under tiden kan rummet ha tilldelats någon annan.
I en dator kan motsvarande situation leda till att programmet läser felaktig information, kraschar eller i värsta fall manipuleras så att angriparens egen programkod körs.
I det aktuella fallet kan problemet utlösas genom särskilt utformad nätverkstrafik. Angriparen behöver inte nödvändigtvis ha något användarkonto på den angripna datorn.
Red Hat har klassificerat sårbarheten som kritisk, med 9,8 av 10 på CVSS-skalan. Red Hat Customer Portal+1
Varför är detta extra allvarligt för en brandvägg?
En brandvägg fungerar normalt som nätverkets första försvarslinje. Dess uppgift är att stoppa obehörig trafik innan den når datorerna bakom brandväggen.
Men om själva operativsystemet som kör brandväggen innehåller en sårbarhet i nätverkshanteringen kan situationen bli betydligt allvarligare.
En angripare kan under vissa förutsättningar försöka utnyttja felet genom att skicka speciellt konstruerade TCP-paket till en sårbar nätverkstjänst.
Det är viktigt att skilja på att trafik passerar genom en brandvägg och att brandväggen själv tar emot en TCP-anslutning. Enbart vidarebefordrad trafik innebär inte automatiskt att sårbarheten kan utnyttjas.
Om angreppet lyckas kan resultatet bli att systemet kraschar, att minnesinnehåll manipuleras eller att angriparen får möjlighet att köra kod med höga behörigheter.
Det sistnämnda är särskilt allvarligt eftersom Linuxkärnan arbetar med operativsystemets högsta behörighetsnivå.
IPFire Core Update 205 innehåller en ny Linuxkärna
För att snabbt få ut säkerhetsrättningen har utvecklarna bakom IPFire valt att släppa en begränsad uppdatering.
Den nya versionen, IPFire 2.29 Core Update 205, uppgraderar Linuxkärnan till version 6.18.60.
Till skillnad från vanliga uppdateringar, som ofta innehåller nya funktioner och uppdateringar av ett stort antal programpaket, innehåller den akuta utgåvan endast en uppdaterad kärna.
Förutom rättningen av CVE-2026-98432 innehåller kärnan även en korrigering av ett problem som kunde orsaka systemkrascher i en nätverksdrivrutin från Broadcom.
Att begränsa uppdateringens omfattning gör det möjligt att distribuera säkerhetsrättningen utan att invänta alla andra förändringar som ursprungligen planerats.
De mer omfattande förbättringarna har därför flyttats till Core Update 206, som redan finns tillgänglig för testning. Linuxiac+1
Datorn måste startas om
Det räcker inte att bara installera uppdateringen.
Linuxkärnan är den centrala delen av operativsystemet och ligger normalt kvar i arbetsminnet så länge datorn är igång.
När en ny kärna installeras fortsätter systemet därför att använda den gamla versionen fram till nästa omstart.
För att säkerhetsrättningen ska börja gälla måste brandväggen startas om efter installationen.
Uppdateringen kan installeras genom IPFires webbaserade administrationsgränssnitt eller med systemets pakethanterare Pakfire.
Administratörer bör därför planera en kort driftstörning och installera uppdateringen så snart som möjligt.
Problemet gäller inte bara IPFire
Även om IPFire nu uppmärksammas är säkerhetshålet inte begränsat till denna Linuxdistribution.
Felet finns i Linuxkärnans nätverkskod och kan därför påverka många andra Linuxbaserade system, exempelvis webbservrar, routrar och andra nätverksanslutna datorer.
Sårbarheten berör Linuxkärnor från version 4.4 och framåt inom de berörda kodgrenarna. Flera Linuxleverantörer har redan publicerat säkerhetsrättningar. Linux kernel IPv4 TCP use-after-free Issue+1
Det betyder däremot inte att alla Linuxinstallationer automatiskt är sårbara. Distributionerna kan själva ha lagt in säkerhetsrättningar i äldre kärnversioner, utan att ändra deras huvudsakliga versionsnummer.
Det viktiga är därför inte enbart vilken kärnversion datorn använder, utan också om distributionens säkerhetsuppdateringar har installerats.
En påminnelse om att även säkerhetssystem behöver uppdateras
Det aktuella säkerhetshålet illustrerar ett grundläggande problem inom IT-säkerhet: även programvara vars huvudsakliga uppgift är att skydda andra system kan själv innehålla allvarliga fel.
En brandvägg är alltså inte automatiskt säker bara för att den är en brandvägg.
För administratörer som använder IPFire är rekommendationen tydlig: installera Core Update 205 och starta om systemet så att den nya Linuxkärnan verkligen tas i bruk.
För övriga Linuxanvändare är rådet att följa säkerhetsinformationen från den egna distributionen och installera tillgängliga kärnuppdateringar.
CVE-2026-98432 visar hur ett till synes litet fel i operativsystemets minneshantering kan få mycket stora konsekvenser när det finns i en så central funktion som internets TCP-kommunikation.
Källor: Linuxiac – IPFire Core Update 205 · Red Hat – CVE-2026-98432 · Akamai – teknisk analys
> IPFire 2.29 – Core Update 205_SYSTEM INFORMATIONDistribution: IPFireVersion: 2.29Uppdatering: Core Update 205Linuxkärna: 6.18.60Sårbarhet: CVE-2026-98432Typ: Use-after-free (TCP)Berörd komponent: Linux TCP-stackOmstart: Krävs efter installationSECURITY UPDATE[+] Säkerhetsrättning för TCP-hantering
[+] Åtgärdar krasch i Broadcom-drivrutin
[+] Installation via webbgränssnitt eller Pakfire
[!] Starta om för att aktivera ny Linuxkärnaroot@ipfire:~# pakfire updateMer information: ipfire.orgbrandvägg, Broadcom, Core Update 205, CVE-2026-98432, cybersäkerhet, Firewall, IPFire, IPFire 2.29, IT-säkerhet, Linux, Linux 6.18.60, linux kernel, Linuxkärnan, Linuxsäkerhet, nätverkssäkerhet, Open-source, öppen källkod, Pakfire, säkerhetshål, säkerhetsuppdatering, sårbarhet, tcp, TCP/IP, use-after-free -
Pulsar 1.133 släppt – snabbare kodredigering och förbättrad terminal i Atoms efterföljare
Den öppna källkodsredigeraren Pulsar har släppts i version 1.133. Uppdateringen innehåller en förbättrad terminal, snabbare hantering av stora filer och en omarbetad funktion för att övervaka filändringar. Samtidigt förbereder utvecklarna ett större teknikskifte som bland annat ska ge bättre stöd för Wayland på Linux.
När GitHub lade ned utvecklingen av den populära kodredigeraren Atom i slutet av 2022 såg det ut som slutet för ett verktyg som hade blivit uppskattat av många programmerare.
Men eftersom Atom byggde på öppen källkod kunde andra utvecklare ta över arbetet. Resultatet blev Pulsar, ett projekt som drivs av en grupp frivilliga utvecklare och entusiaster.
Pulsar bygger vidare på Atoms grundidé: en flexibel och anpassningsbar kodredigerare där användaren själv kan installera tillägg, ändra utseendet och skapa en arbetsmiljö som passar de egna behoven.
Med version 1.133 fortsätter projektet att modernisera programmet, samtidigt som man försöker behålla det som gjorde Atom populärt.
Terminalen blir en naturligare del av kodredigeringen
En av de viktigaste nyheterna handlar om Pulsars inbyggda terminal, som introducerades i version 1.132.
En terminal är ett textbaserat gränssnitt där användaren kan skriva kommandon till operativsystemet. För programmerare är den ett viktigt arbetsredskap, exempelvis för att kompilera program, hantera Git eller köra olika utvecklingsverktyg.
Tidigare behövde användare ofta växla mellan kodredigeraren och ett separat terminalfönster. Med en integrerad terminal kan arbetet i större utsträckning utföras direkt i samma program.
I Pulsar 1.133 har terminalen fått stöd för OSC 8, en standard som gör det möjligt att visa klickbara hyperlänkar direkt i terminaltext.
Det innebär exempelvis att ett kommandoradsprogram kan presentera en länk med ett beskrivande namn i stället för att skriva ut en lång webbadress.
Användaren kan dessutom hålla muspekaren över länken för att se vart den leder innan den öppnas.
Terminalen håller reda på vilken katalog du arbetar i
En annan förbättring är att Pulsars terminal numera kan följa användarens aktuella arbetskatalog.
Funktionen använder integration med kommandotolkar som Bash, Zsh, Fish och PowerShell.
När användaren byter katalog uppdateras terminalflikens titel automatiskt för att visa den nya platsen.
Om terminalen delas upp i flera paneler kan den nya panelen dessutom starta i samma katalog som den ursprungliga terminalen.
Det kan låta som en liten förändring, men för utvecklare som arbetar med stora projekt och många kataloger innebär det färre onödiga moment.
Terminalen känner också igen sökvägar till filer i kommandoutskrifter. Både absoluta och relativa sökvägar kan göras klickbara.
Om exempelvis ett verktyg för kodanalys rapporterar ett fel i en viss fil kan programmeraren klicka på filnamnet och öppna den direkt i redigeraren.
På Linux och Windows har terminalen dessutom fått stöd för tangentkombinationerna Ctrl+Shift+C och Ctrl+Shift+V för kopiering och inklistring.
Slut på irriterande fördröjningar i stora filer
En viktig prestandaförbättring gäller hanteringen av stora källkodsfiler.
I Pulsar 1.127 introducerades ett problem med syntaxmarkeringen som kunde orsaka märkbara fördröjningar när användaren redigerade större filer.
Syntaxmarkering är funktionen som färglägger olika delar av programkoden, exempelvis variabler, funktioner och kommentarer.
Det hjälper programmeraren att snabbt förstå kodens struktur och upptäcka fel.
Men eftersom redigeraren måste analysera texten medan användaren skriver kan ineffektiv syntaxmarkering påverka prestandan.
I Pulsar 1.133 har utvecklarna rättat problemet, vilket ska göra arbetet med stora filer betydligt smidigare.
Ny teknik övervakar ändringar i filsystemet
En av de mer omfattande tekniska förändringarna finns under programmets yta.
Pulsar använder en funktion som brukar kallas file watching, eller filövervakning.
Den innebär att redigeraren håller reda på när filer ändras, flyttas eller tas bort från datorns lagringsenhet.
Funktionen är särskilt viktig när flera program arbetar med samma filer, exempelvis när Git uppdaterar ett projekt eller ett externt byggverktyg genererar ny kod.
I version 1.133 har arkitekturen för filövervakningen byggts om.
Vid sidan av den befintliga lösningen nsfw kan användaren nu välja biblioteket @parcel/watcher, som även används av Visual Studio Code.
Det alternativa biblioteket erbjuder bland annat bättre hantering av filer som ska ignoreras och vissa mer komplicerade situationer i filsystemet.
En annan viktig förändring är att filövervakningen nu körs i en separat process i stället för direkt i Electrons renderingsprocess.
Genom att skilja dessa funktioner åt minskar risken att problem med filövervakningen påverkar hela redigeraren.
Det befintliga alternativet nsfw är fortfarande standard, men användaren kan byta mellan lösningarna utan att behöva starta om Pulsar.
Bättre kontroll när filer raderas
Pulsar har också blivit bättre på att hantera filer som tas bort utanför redigeraren.
Tidigare kunde programmet behandla en raderad fil ungefär som en fil som hade ändrats på disken.
Nu finns ett separat tillstånd för filer som har raderats från lagringsenheten men fortfarande är öppna i redigeraren.
Det gör att programmet tydligare kan skilja mellan en ändrad fil och en fil som inte längre finns kvar.
En ny inställning gör det också möjligt att stänga sådana filer utan extra bekräftelse, förutsatt att de inte innehåller osparade ändringar.
Uppgradering till Electron 32
Pulsar är byggt med Electron, ett ramverk som gör det möjligt att skapa skrivbordsprogram med webbtekniker som HTML, CSS och JavaScript.
Electron kombinerar bland annat Chromium, tekniken bakom webbläsaren Google Chrome, med JavaScript-miljön Node.js.
I Pulsar 1.133 har ramverket uppgraderats till Electron 32.3.3.
Det innebär att redigeraren får tillgång till nyare komponenter och förbättringar i den underliggande tekniken.
Uppgraderingen markerar samtidigt slutet för stödet till macOS 10.15 Catalina. Pulsar 1.133 blir den sista versionen som fungerar med detta äldre Apple-operativsystem.
Nästa version får inbyggt stöd för Wayland
För Linuxanvändare finns en särskilt intressant nyhet längre fram.
Utvecklarna har meddelat att kommande Pulsar 1.134 ska uppgraderas till Electron 37.
Den förändringen ska också ge programmet inbyggt stöd för Wayland, den moderna teknik som i allt större utsträckning ersätter det traditionella X11-systemet på Linuxskrivbord.
Wayland ansvarar för kommunikationen mellan grafiska program och bildskärmen och används numera som standard i flera större Linuxdistributioner.
I dag kan Electronbaserade program ibland behöva särskilda startparametrar för att använda Wayland direkt.
Med den planerade uppgraderingen ska Pulsar kunna använda Wayland utan att användaren behöver ange parametern
--ozone-platform.Det är ett viktigt steg för att göra programmet bättre anpassat till moderna Linuxmiljöer.
Förbättrat stöd för flera programmeringsspråk
Utöver de större förändringarna innehåller Pulsar 1.133 ett antal mindre förbättringar.
Syntaxmarkeringen har bland annat förbättrats för Python, Perl och C#.
För Python gäller förändringarna bland annat vissa typer av strängar med inbäddade uttryck, medan Perl får bättre stöd för modern klassyntax.
Utvecklarna har också rättat ovanliga krascher kopplade till filövervakningen och Git-integrationen.
Pulsars pakethanterare, som används för att installera och administrera tillägg, har uppdaterats till Node.js 20.18.1 och fått flera fel- och säkerhetsrättningar.
Ett alternativ för den som saknar Atom
Pulsar konkurrerar med betydligt större projekt som Visual Studio Code, men har samtidigt en egen position bland kodredigerare.
För den som uppskattade Atoms gränssnitt och möjligheter till anpassning erbjuder Pulsar ett sätt att fortsätta använda en liknande arbetsmiljö utan att vara beroende av ett nedlagt projekt.
Version 1.133 visar också att utvecklingen inte enbart handlar om att hålla gammal programvara vid liv.
Genom förbättrad prestanda, modernare terminalfunktioner och en stabilare arkitektur fortsätter utvecklarna att bygga vidare på programmets funktionalitet.
Den kommande övergången till Electron 37 och inbyggt Wayland-stöd blir ytterligare ett viktigt steg i moderniseringen.
Pulsar 1.133 finns tillgängligt som öppen källkod och kan hämtas kostnadsfritt från projektets officiella webbplats: https://pulsar-edit.dev/
developer@linux:~$ pulsar –version> PULSAR 1.133_OPEN SOURCE CODE EDITORProgram:PulsarVersion:1.133Programtyp:KällkodsredigerareUrsprung:Vidareutveckling av AtomPlattformar:Linux, Windows, macOSRamverk:Electron 32.3.3Terminal:Integrerad med OSC 8-stödKommandotolkar:Bash, Zsh, Fish, PowerShellFilövervakning:nsfw / @parcel/watcherPakethanterare:Node.js 20.18.1Licens:Öppen källkod (MIT)Pris:Kostnadsfritt> NYHETER I VERSION 1.133[OK] Förbättrad integrerad terminal[OK] Klickbara länkar och filsökvägar[OK] Snabbare redigering av stora filer[OK] Ny arkitektur för filövervakning[OK] Förbättrad syntaxmarkering[OK] Rättningar för Git och filhanteringUPCOMING RELEASE:> Pulsar 1.134 – Electron 37 och inbyggt Wayland-stödAtom, Atom Editor, bash, C++, CSS, Electron, Electron 32, filövervakning, Git, GNU/Linux, HTML, integrerad terminal, JavaScript, kodredigerare, Linux, linuxnyheter, Linuxprogram, mjukvaruutveckling, Node.js, Open-source, öppen källkod, OSC 8, Perl, PowerShell, programmering, programutveckling, Pulsar, Pulsar 1.133, Python, syntaxmarkering, Terminal, textredigerare, utvecklingsverktyg, Visual Studio Code, VS Code, Wayland, x11, Zsh -
Tails 7.16 släppt – säkrare surfning med Tor Browser 16 och förbättrat integritetsskydd
Den integritetsinriktade Linuxdistributionen Tails har släppts i version 7.16. Uppdateringen innehåller den nya Tor Browser 16, förbättringar av anonymitetsskyddet och en viktig rättning av e-postprogrammets krypteringsfunktioner. Målet är som tidigare att göra det möjligt att använda internet utan att lämna onödiga digitala spår.
Ett operativsystem som inte lämnar spår
Tails, en förkortning av The Amnesic Incognito Live System, är en Linuxdistribution som utvecklats med ett tydligt syfte: att skydda användarens identitet och personliga information.
Till skillnad från vanliga operativsystem är Tails konstruerat för att köras direkt från ett USB-minne. Det innebär att användaren kan starta en dator med Tails utan att behöva installera något på datorns hårddisk.
När datorn stängs av försvinner normalt informationen från den aktuella sessionen. Dokument, webbhistorik och andra tillfälliga uppgifter sparas inte automatiskt på datorn.
För den som behöver behålla vissa uppgifter finns funktionen Persistent Storage, ett krypterat lagringsutrymme på USB-minnet där exempelvis dokument och inställningar kan sparas mellan omstarterna.
En annan grundläggande egenskap är att internettrafiken leds genom Tor-nätverket. Genom att skicka kommunikationen via flera servrar runt om i världen blir det betydligt svårare att koppla användarens internetaktivitet till dennes verkliga IP-adress.
Det innebär dock inte att Tails garanterar fullständig anonymitet. Användarens eget beteende, exempelvis att logga in på personliga konton, kan fortfarande avslöja identiteten.
Tor Browser 16 är den stora nyheten
Den viktigaste förändringen i Tails 7.16 är uppgraderingen till Tor Browser 16, som bygger på Firefox ESR 153.
Tor Browser är en specialanpassad webbläsare som kombinerar Firefox med funktioner för anonym kommunikation och skydd mot spårning.
I den nya versionen har inställningsmenyerna fått en omfattande omarbetning. Den tidigare samlingskategorin för allmänna inställningar har ersatts av flera tydligare avdelningar:
- Utseende
- Nedladdningar
- Flikar och surfning
- Tillgänglighet
- Språk
Även Tor-specifika funktioner, som anslutningsinställningar och säkerhetsnivåer, har organiserats om för att passa den nya strukturen.
Förändringarna handlar inte enbart om att göra webbläsaren enklare att använda. Inställningar som riskerar att försämra anonymitetsskyddet har i vissa fall dolts eller försetts med varningar.
Anledningen är att även till synes oskyldiga förändringar i en webbläsare kan göra användaren lättare att identifiera.
Webbläsarens fingeravtryck kan avslöja dig
En viktig del av Tor Browsers säkerhetsarbete handlar om att motverka så kallad browser fingerprinting, eller webbläsarfingeravtryck.
Tekniken innebär att webbplatser samlar information om exempelvis skärmupplösning, installerade typsnitt, språkinställningar och webbläsarens egenskaper.
Genom att kombinera dessa uppgifter kan en webbplats ibland känna igen en användare även när traditionella spårningsmetoder, som cookies, inte används.
Tor Browser försöker därför göra användarnas webbläsare så lika varandra som möjligt. Ju mindre en webbläsare skiljer sig från andra, desto svårare blir det att identifiera en enskild användare.
Det är också anledningen till att vissa avancerade inställningar begränsas eller avråds från i Tor Browser 16.
Ny funktion döljer vilka webbplatser du besöker
En intressant nyhet är möjligheten att använda generiska fönstertitlar.
Normalt visar en webbläsare namnet på den aktuella webbplatsen i fönstrets titelrad. Det kan exempelvis stå namnet på en nyhetssida, en webbutik eller en annan tjänst.
Problemet är att andra program som körs på samma dator i vissa situationer kan läsa dessa fönstertitlar.
Med den nya funktionen ersätts sidans titel med den neutrala texten ”Tor Browser”, oavsett vilken webbplats som visas.
På så sätt minskar risken att andra lokala program kan avgöra vilka webbplatser användaren besöker genom att läsa webbläsarfönstrets titel.
Funktionen är ännu inte aktiverad som standard. Utvecklarna vill först undersöka hur den påverkar exempelvis skärmläsare, fönsterhanterare och program som används för att växla mellan öppna fönster.
Uppdaterat Tor-nätverk och fungerande e-postkryptering
Tails 7.16 innehåller även Tor-klienten 0.4.9.15.
Tor-klienten ansvarar för kommunikationen med Tor-nätverket och är därmed en central komponent i operativsystemets anonymitetsskydd.
En annan viktig förbättring gäller e-postprogrammet Thunderbird.
Ett tidigare problem med programmets OpenPGP-funktion har rättats. OpenPGP är en teknik som används för att kryptera och digitalt signera e-postmeddelanden.
Kryptering gör att meddelandets innehåll skyddas från obehörig insyn, medan digitala signaturer gör det möjligt för mottagaren att kontrollera meddelandets ursprung och att innehållet inte har förändrats.
Rättningen är särskilt betydelsefull för användare som förlitar sig på krypterad e-post för känslig kommunikation.
Befintliga användare kan uppgradera
Den som redan använder Tails 7.0 eller senare kan uppgradera automatiskt till version 7.16.
Vid en normal uppgradering bevaras det krypterade lagringsutrymmet Persistent Storage, vilket innebär att tidigare sparade dokument och inställningar finns kvar.
Om den automatiska uppgraderingen misslyckas erbjuder Tails även en metod för manuell uppgradering.
Det är däremot viktigt att skilja mellan en uppgradering och en nyinstallation. Om Tails installeras på nytt på ett USB-minne raderas befintligt Persistent Storage på den enheten.
Den som har viktiga dokument sparade bör därför säkerhetskopiera dem innan större förändringar görs.
Integritet blir allt viktigare
Tails har länge varit ett alternativ för journalister, människorättsaktivister, säkerhetsforskare och andra som behöver skydda sin digitala kommunikation.
Men operativsystemet kan även vara intressant för vanliga datoranvändare som vill förstå och begränsa hur mycket information de lämnar efter sig på internet.
Med Tails 7.16 fortsätter utvecklarna att förbättra både användarvänligheten och integritetsskyddet.
Uppdateringen innebär ingen revolution, men visar hur även små tekniska förändringar, som att dölja namnet på en webbplats i ett fönster, kan bidra till ett bättre skydd av den personliga integriteten.
Tails 7.16 kan hämtas kostnadsfritt från projektets officiella webbplats: https://tails.net/
root@linux:~# cat /etc/tails-release> TAILS 7.16_THE AMNESIC INCOGNITO LIVE SYSTEMSystem:GNU/LinuxVersion:7.16Inriktning:Integritet och anonymitetStartmedium:USB-minneWebbläsare:Tor Browser 16Webbläsarmotor:Firefox ESR 153Tor-klient:0.4.9.15E-post:Thunderbird med OpenPGPNätverk:Tor-nätverketLagring:Krypterad Persistent Storage (valfri)Uppgradering:Automatisk från Tails 7.0+Pris:Kostnadsfritt[OK] Tor-baserad nätverkskommunikation[OK] Förbättrat skydd mot spårning[OK] OpenPGP-funktion rättad[OK] Inga sessionsdata sparas normaltanonym surfning, Anonymitet, chat control, cybersäkerhet, dataskydd, digital övervakning, digitala spår, Firefox ESR, GNU/Linux, Integritet, IT-säkerhet, kryptering, Linux, Linuxdistribution, linuxnyheter, Live Linux, Open-source, OpenPGP, öppen källkod, Persistent Storage, personlig integritet, säker kommunikation, tails, Tails 7.16, thunderbird, Tor, Tor Browser 16, Tor-nätverket, USB Linux, webbläsarsäkerhet -
Thunderbird 159 är här – bättre stöd för Linux och flera viktiga säkerhetsförbättringar
Mozilla har släppt Thunderbird 159, en ny version av det populära e-postprogrammet med öppen källkod. Den här gången ligger fokus på förbättrad integration med Linux, enklare kalenderhantering och en lång rad bugg- och säkerhetsrättningar.
Mozilla har släppt Thunderbird 159, en ny version av det populära e-postprogrammet med öppen källkod. Den här gången ligger fokus på förbättrad integration med Linux, enklare kalenderhantering och en lång rad bugg- och säkerhetsrättningar.
Den 27 oktober 2026 släpptes Thunderbird 159 för Linux, Windows och macOS. Programmet fortsätter därmed sin snabba utvecklingstakt med nya versioner ungefär varannan vecka.
Thunderbird har under många år varit ett uppskattat alternativ till exempelvis Microsoft Outlook. Programmet är kostnadsfritt, bygger på öppen källkod och kan hantera både e-post, kalendrar, adressböcker, nyhetsgrupper och RSS-flöden.
Den nya versionen innehåller framför allt förbättringar som gör programmet stabilare, säkrare och enklare att använda.
Linux får bättre stöd för systemfältet
En av de mest välkomna nyheterna för Linuxanvändare är det förbättrade stödet för Thunderbirds ikon i systemfältet.
Tidigare har informationen från ikonen varit begränsad, men med version 159 kan den nu indikera när det finns olästa meddelanden. När användaren håller muspekaren över ikonen visas dessutom antalet olästa meddelanden.
Det kanske inte låter som någon revolutionerande nyhet, men för den som använder Thunderbird som sitt huvudsakliga e-postprogram innebär det en praktisk förbättring.
Användaren behöver inte längre växla till programmets huvudfönster bara för att kontrollera om nya meddelanden väntar.
Funktionen är särskilt intressant på Linuxskrivbord där systemfält och statusikoner används för att hålla reda på program som körs i bakgrunden. Hur ikonen presenteras beror också på vilken skrivbordsmiljö som används.
Enklare integration med Microsofts kalendrar
Thunderbird 159 förbättrar även stödet för Microsoft Graph, den teknik som bland annat används för att komma åt information i Microsoft 365.
När ett nytt konto läggs till kan Thunderbird numera automatiskt identifiera tillgängliga kalendrar via Microsoft Graph.
Det innebär att användaren i mindre utsträckning behöver konfigurera kalenderanslutningar manuellt.
För företag och privatpersoner som använder Microsofts tjänster men föredrar Thunderbird som e-postklient är detta ytterligare ett steg mot bättre integration.
Mozilla har också rättat problem som kunde göra att Exchange- och Graph-konton inte fungerade korrekt om inställningarna för utgående e-postserver var ofullständiga.
Dessutom har ett problem med alltför många förfrågningar mot Microsoft Graph åtgärdats. Sådana förfrågningar kunde tidigare leda till att Microsoft begränsade anslutningen, vilket i sin tur fördröjde visningen av meddelanden.
Flera viktiga säkerhetsproblem åtgärdade
En stor del av arbetet med Thunderbird 159 har handlat om säkerhet.
E-post är fortfarande en av de vanligaste vägarna för bedrägerier, nätfiske och andra digitala attacker. Därför är det särskilt viktigt att e-postprogram hanterar avsändaradresser, bilagor och externa resurser korrekt.
I den nya versionen har Mozilla bland annat rättat ett problem där e-postadresser med Unicode-tecken kunde användas för att dölja en annan svarsmottagare än den användaren förväntade sig.
Det har också funnits en brist i hanteringen av SMTP-adresser med radbrytningar. Under vissa omständigheter kunde dessa leda till att oavsiktliga SMTP-kommandon skickades till servern.
Även hanteringen av RSS-flöden och nyhetsartiklar har förbättrats för att förhindra att manipulerad information påverkar programmets funktion eller leder till oönskad hämtning av externt innehåll.
Mozilla har dessutom publicerat ett separat säkerhetsmeddelande om flera sårbarheter, däribland brister med hög allvarlighetsgrad.
För användaren är slutsatsen enkel: även om man inte märker någon större skillnad i programmets utseende är uppdateringen viktig ur säkerhetssynpunkt.
Mindre risk för att Thunderbird låser sig
Stabiliteten har också fått uppmärksamhet.
Ett tidigare problem kunde göra att Thunderbird slutade svara vid uppstart, framför allt när programmet försökte återställa öppna IMAP-meddelanden och PDF-flikar från föregående session.
Ett annat fel kunde orsaka mycket hög processorbelastning när programmets meddelandedatabas innehöll felaktiga uppgifter.
Mozilla har också åtgärdat ett problem där stora kalenderfiler i ICS-format kunde förbruka stora mängder arbetsminne och i värsta fall få programmet att frysa.
Det är kanske inte de mest uppseendeväckande förändringarna, men de kan ha stor betydelse för användare med omfattande e-postarkiv och många kalenderposter.
Bilagor och sökfunktioner fungerar bättre
Även flera vardagliga irritationsmoment har rättats.
Tidigare kunde bilagor försvinna när vissa felaktigt formaterade e-postmeddelanden vidarebefordrades. Det fanns också ett problem där MP4-videofiler kunde bli ofullständiga vid vidarebefordran.
Funktionen för att spara eller koppla loss samtliga bilagor har förbättrats, liksom hanteringen av bilder som ligger direkt inbäddade i ett e-postmeddelande.
Thunderbirds sökfunktion har också fått rättningar. Bland annat fungerar nu snabbkommandot
/för snabbsökning utan att användaren först behöver aktivera sökfunktionen med Ctrl+F.Dessutom visas mottagarna korrekt i fältet Till vid globala sökningar.
Ett något märkligare fel har också försvunnit: Thunderbird kunde tidigare skriva ut flera kopior av ett meddelande trots att användaren avbröt utskriftsdialogen.
Förbättringar för IMAP, POP3 och adressböcker
Mozilla har även arbetat med de äldre men fortfarande mycket använda e-postprotokollen IMAP och POP3.
Bland annat har problem med POP3-autentisering via NTLM åtgärdats. Ett annat fel gjorde att POP3-sessioner kunde fortsätta vara aktiva även efter att användaren avbrutit lösenordsdialogen.
För IMAP har problem med mappnamn och etiketter rättats. Dessa kunde tidigare orsaka att vissa mappar inte gick att öppna eller att etiketter avvisades av servern.
Även CardDAV, protokollet som används för synkronisering av adressböcker, har förbättrats. Fel i lösenordshanteringen kunde tidigare orsaka upprepade inloggningsförfrågningar efter omstart.
Kalendersynkronisering via CalDAV har också blivit stabilare, bland annat efter tillfälliga nätverksfel.
Thunderbird fortsätter vara ett intressant alternativ till Outlook
Thunderbird har en särskild ställning bland dagens e-postprogram.
Till skillnad från många kommersiella alternativ är programmet inte knutet till en enda leverantörs e-posttjänst. Det går exempelvis att använda med egna e-postservrar, traditionella IMAP-konton och olika molntjänster.
Samtidigt visar förbättringarna för Microsoft Graph och Exchange att utvecklarna vill göra Thunderbird mer användbart även i miljöer där Microsofts tjänster dominerar.
Version 159 innebär ingen dramatisk förändring av gränssnittet. I stället handlar det om sådant som ofta betyder mer i längden: bättre säkerhet, färre programfel och smidigare arbete.
För Linuxanvändare är dessutom det förbättrade stödet för systemfältets e-postindikator ett välkommet tillskott.
Här hämtar du Thunderbird 159
Thunderbird 159 finns tillgängligt för Linux, Windows och macOS.
Linuxanvändare kan antingen installera programmet via sin distributions pakethanterare, använda Flatpak eller hämta programmet direkt från Thunderbirds webbplats.
Vilken version som erbjuds via distributionsförråden beror på distributionen och dess uppdateringstakt.
Länkar:
- Thunderbird – officiell webbplats
- Versionsinformation för Thunderbird 159
- Mozilla – säkerhetsrättningar i Thunderbird 159
- Thunderbird på Flathub
> SYSTEMINFO: THUNDERBIRD 159_[ PROGRAMINFORMATION ]
Program: Mozilla Thunderbird
Version: 159.0
Lansering: Oktober 2026
Utvecklare: Mozilla / Thunderbird
Licens: Öppen källkod (MPL 2.0)
Plattformar: Linux, Windows, macOS
Pris: Kostnadsfritt
[ NYHETER I VERSION 159 ]
✓ Bättre systemfältsikon i Linux
✓ Visar antal olästa e-postmeddelanden
✓ Automatisk identifiering av Graph-kalendrar
✓ Förbättrat stöd för Exchange och IMAP
✓ Säkerhetsförbättringar för SMTP och RSS
✓ Stabilare hantering av stora kalenderfiler
✓ Förbättrad hantering av bilagor
✓ Rättningar för POP3 och CalDAV
[ FUNKTIONER ]
E-post: IMAP, POP3, SMTP
Kalender: CalDAV, Microsoft Graph
Kontakter: CardDAV
Övrigt: RSS, nyhetsgrupper, tillägg
[ HÄMTA THUNDERBIRD ]
www.thunderbird.net
Installera via Flathubroot@linux:~$ thunderbird –version
Mozilla Thunderbird 159.0
root@linux:~$ _CalDAV, CardDAV, Debian, E-posthantering, e-postklient, e-postprogram, e-postsäkerhet, fedora, Flathub, Flatpak, fri programvara, IMAP, kalender, Linux, linux desktop, linuxnyheter, macOS, Microsoft Exchange, Microsoft Graph, mozilla, Mozilla Thunderbird, Open-source, öppen källkod, Outlook alternativ, POP3, säkerhetsuppdatering, SMTP, Thunderbird 159, Thunderbird uppdatering, Ubuntu, Windows
annons
Trasig dator?
Startar inte datorn? Kom till Datorservice på Orrspelsvägen 13 i Bromma.
- Vi reparerar och uppgraderar datorer.
- Vi hjälper dig att byta dator.
- Vi reparerar bärbara datorer som inte fungerar.
- Vi tar fram lösningar som gör att du kan köra gamla program på din nya dator.
- Får du inte din Raspberry Pi att fungera?
- Vi reparerar allt från IBM PC 5150 till moderna datorer.
- Vi hjälper dig med digitala enheter i hemmet.
Skapa egna QR-koder, slumpade lösenord
- Nvidias Blackwell-arkitektur driver både enorma AI-system och grafikkort i vanliga datorer. Bakom namnet finns en ny generation kretsar som räknar med lägre precision, flyttar data i extrem hastighet och […]
- I slutet av 1970-talet började persondatorn flytta ut från hobbyrummen och in i skolorna. Bell & Howells svarta version av Apple II Plus visar hur en vanlig hemdator anpassades […]
- Den såg ut som en kraftig skrivmaskin och såldes som en programmerbar terminal. Men inuti Datapoint 2200 fanns en idé som kom att leva vidare i Intel 8008, Zilog […]
- Data General/One lanserades 1984 och var en av de första bärbara datorerna som kombinerade batteridrift, IBM PC-kompatibilitet och en fullstor bildskärm. Den blev aldrig någon större försäljningsframgång, men dess […]
- Långt innan Apple lanserade iPhone och Android blev världens vanligaste mobilplattform försökte IBM förena telefonen med datorn. Resultatet blev IBM Simon – en halvkilostung apparat med pekskärm, e-post, fax, […]
- AMD EPYC 7302 är en kraftfull serverprocessor med 16 kärnor och 32 trådar, utvecklad för virtualisering, databaser och andra krävande arbetsuppgifter. Med Zen 2-arkitektur, 128 MB L3-cache, åttakanaligt DDR4-minne […]
- LaserDisc var den stora, blanka videoskivan som lovade bättre bild, bättre ljud och snabbare åtkomst än VHS. Trots att formatet aldrig slog igenom på bred front blev det en […]
- HP ProBook 430 G4 var en gång en modern och påkostad arbetsdator för företag. I dag har den hamnat i teknikens gränsland: fortfarande fullt användbar för kontorsarbete, men utan […]
- Gevaert Automatic är en ovanlig mekanisk dubbel-8-kamera från tiden före Gevaerts sammanslagning med Agfa. Med fjäderdriven motor, utbytbart Steinheil-objektiv och filmhastigheter på upp till 32 bilder per sekund är […]
- När IBM lanserade ThinkPad 701 år 1995 löste företaget problemet med små bärbara datorer på ett spektakulärt sätt. Datorns delade tangentbord vecklade automatiskt ut sig när locket öppnades och […]
Datorhjälp hemma – 399 kr/tim efter RUT-avdrag
Vi kommer hem till dig i Stockholm området och hjälper dig med dator, skrivare, kablar, TV, nätverk och annat tekniskt.
Vi arbetar med Linux, Windows och Mac.
Linuxtoday
- Deepin 25.3 introduces freeze protection, AI enhancements, and improved system recovery tools for a more reliable Linux desktop experience. The post Deepin 25.3 Adds Freeze Protection, AI Improvements, and Better Recovery appeared first on Linux Today.
- exfatprogs 1.4.4 introduces optional I/O statistics collection for performance profiling, alongside improvements to Linux exFAT filesystem utilities. The post Linux’s exFAT Progs 1.4.4 Adds Optional I/O Statistics Collection for Profiling appeared first on Linux Today.
- Ardour 9.10 brings waveform display improvements, refined automation controls, and bug fixes to the open-source digital audio workstation. The post Ardour 9.10 DAW Released with Waveform and Automation Improvements appeared first on Linux Today.
- Ubuntu Core 26 is available for testing on major public cloud platforms, giving developers early access to Canonical's immutable, snap-based operating system. The post Ubuntu Core 26 Now Available for Testing on Major Public Clouds appeared first on Linux Today.
- XOrg Server 21.1.26 and Xwayland 24.1.15 address security vulnerabilities, delivering important fixes for Linux desktop environments. The post XOrg Server 21.1.26 and Xwayland 24.1.15 Are Out to Patch More Security Issues appeared first on Linux Today.
- Mozilla Thunderbird previews redesigned desktop settings aimed at making email configuration, account management, and customization easier. The post Mozilla Thunderbird Previews Redesigned Desktop Settings appeared first on Linux Today.
- SUSE updates Linux Enterprise Server 16.1 and Rancher Prime, bringing unified Kubernetes, virtual machine, and AI-assisted infrastructure management. The post SUSE Unifies Linux, Kubernetes, VM Management in Product Updates appeared first on Linux Today.
- Firefox removes its free built-in VPN's 50 GB monthly data limit until January 31, 2027, offering unlimited browsing protection to eligible users. The post Firefox Offers Unlimited Free Built-In VPN Data Until January 2027 appeared first on Linux Today.
- Blender 5.3 introduces Gaussian Splatting support and makes Vulkan the default graphics backend, bringing new capabilities to 3D creators. The post Blender 5.3 Released with Gaussian Splatting, Vulkan by Default appeared first on Linux Today.
- Darling explores AI-assisted development to accelerate macOS application compatibility on Linux and improve its compatibility layer. The post Darling Turns to AI to Accelerate macOS Compatibility on Linux appeared first on Linux Today.
|
ANNONS
E-post kontakt@datorhjalp.se Hemsida : PC-Service.se |
Debugpoint
- Learn what’s new in the LibreOffice 26.8 release across Writer, Calc, Impress and the rest of the suite. LibreOffice 26.8 was released on 26 August 2026 for Windows, macOS and Linux. The updates are heavier on Writer than on Base or Draw, which is the usual pattern. The useful work is in how text is… […]
- We round up the Fedora 45 workstation (upcoming) features, currently ongoing beta tests. Fedora Linux 45 Beta landed on 15 September 2026, and the final release is aimed at 20 October, with 27 October held as a fallback. This release brings the latest and greatest GNOME 51 on Workstation, KDE Plasma 6.7 on the Plasma… […]
- We round up the best new features of GNOME 51 desktop environments. GNOME 51 brings a calmer, more practical desktop. One of the major highlights is smoother motion under load. Mutter’s reworked frame scheduling and screen frame delivery help animations stay smooth when the system is busy. Screen recording is faster too, because GNOME now… […]
- In a bold move toward ultimate minimalism, developer Geir Isene has created Frame — the first X11 server for Linux written entirely in assembly language. The X server is one of those foundational pieces that most of us take for granted. It’s big, complex, and full of decades of legacy code. But what if someone… […]
- Weston 16.0 released with major advances in HDR, color management, and Wayland protocol support. After about five months of development, the Weston project has officially released Weston 16.0, the reference Wayland compositor. This version brings important improvements that will help desktop environments like GNOME, KDE, and Enlightenment achieve better and more complete Wayland support. It’s… […]
- GNOME OS is getting a dedicated “Test Center” that finally makes testing experimental apps and system components safe, simple, and reversible on image-based distributions. GNOME OS has always been that cool, slightly wild playground for people who live and breathe GNOME. It’s image-based, atomically updated, super secure… and until now, a bit of a pain… […]
- Debian released important point updates for both its current stable and previous stable versions on July 11, with Debian 12 officially entering its Long Term Support phase. The Debian project released updated point versions for both its current stable release and the previous one on July 11, 2026. Debian 13.6 delivers 124 stability fixes and… […]
- KDE Frameworks 6.28.0 Released with Android Calendar Plugin, New Barcode Support, and KIO Improvements. KDE has released Frameworks 6.28.0, the latest monthly update to its set of over 80 libraries that form the foundation of Plasma and most KDE applications. This release brings several useful new features along with the usual round of bug fixes… […]
- System76 has officially released COSMIC 1.1.0, bringing a host of exciting improvements to their Rust-powered desktop environment. System76 has officially released COSMIC 1.1.0, the latest version of their exciting Rust-based desktop environment. This solid update brings many practical improvements across the board, making COSMIC even more polished and enjoyable to use. I have been following… […]
- Shotcut 26.6 brings powerful High Dynamic Range preview, restored external monitor support, and several useful improvements. A new version of the popular free and open-source video editor Shotcut 26.6.25 is now available. This release brings excellent HDR (High Dynamic Range) preview and export capabilities, brings back the long-missing external monitor support using a system display,… […]
Annons
Datorservice
Trasiga dator? Och bor i Stockholm?
Bromma Datorservice sedan 2007.
Bromma Datorservice
- Debian establishes a new team focused on improving hardware compatibility for gaming handhelds, consoles, and other gaming devices.
- Shelly 3.3.1 improves AppImage update handling, fixes KDE Plasma theme issues, and reduces memory usage in its terminal interface.
- Wireshark 4.6.10 addresses 39 security issues, including crashes, infinite loops, memory leaks, and information disclosure vulnerabilities.
- Nginx releases security fixes for 10 vulnerabilities, including five dubbed NGINX2Shell that could allow attackers to crash workers or execute code.
- Azure Linux 4 reaches general availability with Linux kernel 6.18 LTS, updated system components, and improved Azure integration.
- Canonical Academy now offers all four SysAdmin certification exams, covering Linux Terminal, Ubuntu Desktop, Ubuntu Server, and DevOps Principles.
- ClamAV 1.5.5 fixes 10 security vulnerabilities, including buffer overflows, memory corruption, and denial-of-service issues.
- A new proof of concept demonstrates how a valid ZIP archive can double as a bootable disk image on x86 computers.
- System76's redesigned Thelio Prime Linux desktop is now available with a 48.5% smaller chassis, AMD Ryzen 9000 CPUs, and dedicated graphics.
- Paru 2.2.1 improves PKGBUILD review security, strengthens Git protections, and fixes package installation issues on Arch Linux.
- Varför ska du linuxifiera din dator? En 10–15 år gammal premiumdator är inte skräp. Den kan ofta användas i flera år till. Med Linux får du ett system som är mer oberoende av de stora teknikjättarna Google, Microsoft och Apple. Det starkaste argumentet för att köra Linux är att du kan använda din dator några […]
- Men först: vad är Linux? Troligen använder du redan Linux utan att veta om det. Linux är en kärna, alltså en grundkomponent som ett operativsystem behöver för att kunna hantera filer, kommunicera med internet, styra hårdvara och mycket annat. Det som gör Linux speciellt är att det är släppt under en licens som gör att […]
- Datorproblem kan vara både frustrerande och tidskrävande – men hjälp finns nära till hands. Hos Datorhjälp i Bromma får du personlig och kunnig support, oavsett om det gäller en trasig laptop, krånglande e-post eller installation av ny teknik i hemmet. Med butik på Orrspelsvägen 13 och möjlighet till hembesök över hela Stockholm hjälper våra erfarna […]
- När datorn krånglar, Wi-Fi-uppkopplingen sviktar eller skrivaren vägrar fungera kan vardagen snabbt bli frustrerande. För boende kring Karlaplan finns nu möjlighet att få snabb och personlig datorhjälp direkt i hemmet – till ett förmånligt pris med RUT-avdrag. Allt fler hushåll runt Karlaplan väljer att få teknisk hjälp på plats i stället för att ta sig […]
- När datorn krånglar, wifi slutar fungera eller den nya mobilen känns svår att förstå finns personlig hjälp att få i Bergshamra. Genom hembesök i lugn miljö och pedagogiskt stöd på plats blir tekniken enklare att hantera – dessutom till halva kostnaden tack vare RUT-avdraget. Bergshamra. När datorn låser sig, e-posten slutar fungera eller den nya […]
- När datorn krånglar, wifi strular eller den nya mobilen känns svår att förstå finns personlig hjälp att få i Hässelby Strand. Genom hembesök i lugn miljö och pedagogiskt stöd på plats blir tekniken enklare att hantera – dessutom till halva kostnaden tack vare RUT-avdraget. Hässelby Strand. När datorn låser sig, e-posten slutar fungera eller den […]
- När tekniken krånglar i vardagen – från datorer som låser sig till wifi som inte fungerar – finns personlig hjälp att få i Högdalen. Med hembesök i lugn och trygg miljö, pedagogiska förklaringar och möjlighet till halva kostnaden genom RUT-avdraget blir det enklare att få digitala problem lösta. Högdalen. När datorn fryser, e-posten slutar fungera […]
- När datorn krånglar, Wi-Fi-uppkopplingen svajar eller skrivaren vägrar fungera kan vardagen snabbt bli både stressig och tidskrävande. För boende i Rågsved finns nu möjlighet att få snabb och personlig datorhjälp direkt i hemmet – till ett förmånligt pris med RUT-avdrag. När datorn krånglar, Wi-Fi-uppkopplingen svajar eller skrivaren vägrar fungera kan vardagen snabbt bli både stressig […]
- När tekniken krånglar i vardagen – från strulande datorer och e-post till wifi som inte vill fungera – finns personlig hjälp att få i Vårberg. Med hembesök i lugn och ro och möjlighet till halva kostnaden via RUT-avdraget erbjuds ett tryggt och pedagogiskt stöd för den som vill få tekniken att fungera igen. Vårberg. När […]
- När datorn krånglar, internetuppkopplingen svajar eller skrivaren vägrar fungera kan vardagen snabbt bli både stressig och tidskrävande. För boende i Norsborg finns nu möjlighet att få snabb och personlig datorhjälp direkt i hemmet – till ett förmånligt pris med RUT-avdrag. Allt fler hushåll i Norsborg väljer att få teknisk hjälp på plats i stället för […]
- HP 255 G7 är en bärbar dator som passar bra för vardaglig användning, kontorsarbete, webbsurfning, e-post, dokumenthantering och videovisning. Datorn är utrustad med en AMD Ryzen 5 2500U, med 4 kärnor och 8 trådar, samt 8 GB DDR4-minne. Lagringen består av en 256 GB SSD, vilket ger snabb uppstart och bra respons i både operativsystem […]
- En tunn och stilren bärbar dator från ASUS med 15,6-tumsskärm, Intel Core i5-processor, snabb SSD-lagring och separat NVIDIA-grafikkort. ASUS S551LB tillhör tillverkarens Ultrabook-serie och är konstruerad för att kombinera ett relativt tunt format med användbar prestanda för vardagligt datorarbete. Datorn är utrustad med en Intel Core i5-4200U, en tvåkärnig processor med fyra trådar från Intels […]
- En kraftfullare ThinkPad från Lenovo med fyrkärnig Intel Core i7-processor, 8 GB arbetsminne och en rymlig SSD på 480 GB. Lenovo ThinkPad Edge E540 är en robust bärbar dator med 15,6-tumsskärm som passar för både vardagliga uppgifter och lite mer avancerat datorarbete. Datorn är utrustad med en Intel Core i7-4702MQ, en fyrkärnig processor med åtta […]
- En mångsidig bärbar dator från Lenovo med 15,6-tumsskärm, Intel Core i5-processor, 8 GB arbetsminne och snabb SSD-lagring. Lenovo Z50-70 är en bärbar dator som passar för vardagliga uppgifter som internetsurfning, e-post, ordbehandling och multimedia. Datorn är utrustad med en Intel Core i5-4200U-processor, 8 GB DDR3-arbetsminne och en 240 GB SSD från Kingston. SSD-enheten gör att […]
- En smidig och lättanvänd bärbar dator från Lenovo med 14-tumsskärm, fyrkärnig Intel-processor och snabb SSD-lagring. Lenovo IdeaPad S130-14IGM är en kompakt bärbar dator som passar för vardagliga uppgifter som internetsurfning, e-post, ordbehandling och enklare kontorsarbete. Datorn är utrustad med en fyrkärnig Intel Pentium Silver N5000-processor, 4 GB DDR4-arbetsminne och en snabb 256 GB NVMe SSD. […]
- En klassisk MacBook Pro från Apple med aluminiumchassi och 13,3-tumsskärm. Datorn är från 2009 och har en Intel Core 2 Duo-processor på 2,26 GHz, 4 GB arbetsminne och en hårddisk på 160 GB. Datorn levereras med Ubuntu 24.04 LTS, ett modernt Linuxbaserat operativsystem som fortfarande får säkerhetsuppdateringar. Det innebär att datorn kan fortsätta användas utan […]
- ASUS TP500LA är en mångsidig bärbar dator som passar bra för webbsurfning, e-post, ordbehandling, kontorsarbete och annan vardagsanvändning. Datorn är utrustad med en Intel Core i5-4210U på 1,70 GHz, med 2 kärnor och 4 trådar, samt 8 GB DDR3-minne. Lagringen består av en 1 TB Western Digital HDD samt en extra 24 GB SanDisk SSD. […]
- Dell Inspiron 1721 är en äldre men fullt användbar bärbar dator som passar bra för enklare vardagsuppgifter som webbsurfning, e-post, ordbehandling och enklare multimedia. Datorn är utrustad med en AMD Athlon 64 X2 TK-57 dubbelkärnig processor på 1,90 GHz samt 2 GB arbetsminne. Lagringen består av en 120 GB Kingston SSD, vilket ger snabbare uppstart […]
- En äldre och enkel bärbar dator för grundläggande användning. Acer Aspire V5-531 kör Debian 13 och passar för exempelvis webbsurfning, e-post, ordbehandling och enklare strömning som SVT Play. Acer Aspire V5-531 är en äldre men fullt fungerande bärbar dator som passar för enklare användning, exempelvis webbsurfning, e-post, ordbehandling och andra vardagliga uppgifter. Datorn har en […]
- En äldre bärbar dator behöver inte vara uttjänt bara för att den inte längre klarar de senaste och mest krävande programmen. Den här Asus X551MA från mitten av 2010-talet har fått nytt liv med Debian och visar hur fri programvara kan göra enkel, åldrad hårdvara användbar igen. Med rätt anpassningar räcker datorn fortfarande gott för […]
- Debian bildar ny grupp för handhållna speldatorer och konsolerDebian vill göra det enklare att köra Linuxdistributionen på handhållna speldatorer och spelkonsoler. En ny grupp ska testa enheterna, dokumentera vilken hårdvara som fungerar och undersöka hur Debians stabila utgåvor kan få stöd för nya modeller. Debian har bildat en grupp som ska testa hur distributionen fungerar på handhållna speldatorer, emuleringsenheter och spelkonsoler. Målet är… Läs mer: Debian bildar ny grupp för handhållna speldatorer och konsoler
- PHP 8.6 är här med partiell funktionsapplikation och nytt API för strömmarPHP 8.6 har släppts med stöd för partiell funktionsapplikation, ett nytt API för att övervaka flera strömmar samtidigt och klassen Duration för tidsintervall med nanosekundprecision. Versionen förbättrar även felhanteringen för strömmar och visar var i indata ett JSON-fel har uppstått. PHP 8.6 gör det möjligt att fylla i några av en funktions argument och spara… Läs mer: PHP 8.6 är här med partiell funktionsapplikation och nytt API för strömmar
- Microsoft släpper Azure Linux 4 för produktionsdriftMicrosofts egen Linuxdistribution, Azure Linux 4, är nu klar för produktionsdrift på virtuella maskiner och i containrar i Azure. Utgåvan bygger på Linuxkärnan 6.18 LTS och kan även köras lokalt i Windows via WSL. Det gör att utvecklare kan testa sina program i samma Linuxdistribution som de sedan använder i molnet. Microsofts egen Linuxdistribution, Azure… Läs mer: Microsoft släpper Azure Linux 4 för produktionsdrift
- Rocky Linux 10.3 förbereder VPN och SSH för kvantdatorerKrypterad trafik som sparas i dag kan bli läsbar för framtidens kvantdatorer. Rocky Linux 10.3 stärker därför stödet för postkvantkryptografi i VPN och SSH, två vanliga sätt att koppla samman nätverk och fjärrstyra servrar. Utgåvan gör det också enklare för administratörer att bygga egna systemavbilder. En krypterad förbindelse kan behöva hålla en hemlighet långt efter… Läs mer: Rocky Linux 10.3 förbereder VPN och SSH för kvantdatorer
- Peppermint OS byter grafikserver – vad händer under skrivbordet?Vad händer mellan ett musklick och ögonblicket då en mapp öppnas på skärmen? I den nya Debianbaserade utgåvan av Peppermint OS ser skrivbordet Xfce ut som vanligt, men bakom kulisserna har grafikservern XLibre tagit över efter Xorg. Med bytet satsar utvecklarna vidare på X11, tekniken som i årtionden har hjälpt grafiska program att kommunicera med… Läs mer: Peppermint OS byter grafikserver – vad händer under skrivbordet?
- XRAID vill göra Linuxlagring snabbare – och korta vägen tillbaka efter en diskkraschSnabbare skrivningar och kortare återhämtning efter en diskkrasch – det är målet med XRAID, en ny lagringsteknik för Linux som arbetar tillsammans med filsystemet XFS. Tidiga tester visar upp till 20 gånger högre skrivhastighet än med mdraid, men tekniken är fortfarande experimentell. Ett nytt lagringsprojekt för Linux kan ge både snabbare skrivningar och effektivare återställning… Läs mer: XRAID vill göra Linuxlagring snabbare – och korta vägen tillbaka efter en diskkrasch
- Nextcloud lanserar gratis kontorspaket för datorn – fungerar även utan internetNextcloud lanserar ett gratis kontorspaket som låter dig skriva dokument, skapa kalkylblad och bygga presentationer även utan internet. Appen bygger på Euro-Office med öppen källkod, stöder vanliga Microsoft Office-format och kan kopplas till en Nextcloud-server för samarbete i realtid. Att skriva dokument, arbeta med kalkylblad och skapa presentationer behöver inte kräva vare sig en prenumeration… Läs mer: Nextcloud lanserar gratis kontorspaket för datorn – fungerar även utan internet
- FunOS – Ubuntu med mindre bagageMåste ett modernt operativsystem ha ett avancerat skrivbord med animationer och mängder av bakgrundsfunktioner? FunOS prövar en enklare väg. Med Ubuntu som grund och den resurssnåla fönsterhanteraren JWM får användaren ett avskalat Linuxsystem som lämnar mer av datorns kapacitet åt programmen. När en dator känns långsam är det lätt att tänka att hårdvaran har blivit… Läs mer: FunOS – Ubuntu med mindre bagage
- AI hjälper Linux att hitta och laga fler buggarArtificiell intelligens håller på att bli ett vardagsverktyg i utvecklingen av Linux. Enligt Linus Torvalds är AI-assisterade felrättningar nu så vanliga att de knappast behöver nämnas särskilt. Inom en del av kärnan finns dessutom ett lovande tecken: felen rättas snabbare än nya fel rapporteras. Linuxkärnan är den centrala delen av operativsystemet Linux. Den sköter bland… Läs mer: AI hjälper Linux att hitta och laga fler buggar
- RHEL 10.3 släppt – säkrare Linux med digital försegling och AI-stödd felsökningEtt operativsystem som upptäcker manipulerade systemfiler och en AI-assistent som kan undersöka varför servern gick långsamt i går. Det är två av nyheterna i Red Hat Enterprise Linux 10.3, där säkerhet och enklare systemadministration står i centrum. Red Hat har släppt Red Hat Enterprise Linux, RHEL, 10.3 tillsammans med RHEL 9.9. Det är Linuxversioner för… Läs mer: RHEL 10.3 släppt – säkrare Linux med digital försegling och AI-stödd felsökning
- openSUSE Tumbleweed tar farväl av YaST – moderna Agama blir nytt installationsprogramEfter över 30 år med YaST som en central del av openSUSE står Linuxdistributionen inför en historisk förändring. Det klassiska installationsprogrammet ska ersättas av Agama, en modern och webbaserad installationslösning. Målet är att genomföra bytet före slutet av 2026, vilket innebär ett nytt sätt att installera en av Linuxvärldens mest välkända distributioner. openSUSE-projektet har meddelat… Läs mer: openSUSE Tumbleweed tar farväl av YaST – moderna Agama blir nytt installationsprogram
- Firefox 160 är här – nya minifönster, smartare video och taligenkänning utan molnetI en hård och alltmer teknikstyrd värld, där ett fåtal stora IT-jättar får allt större kontroll över vår digitala vardag, blir det allt viktigare att det finns fria och oberoende alternativ. Ett av dessa är Mozilla Firefox. Med version 160 fortsätter den öppna webbläsaren att utvecklas och erbjuder flera intressanta nyheter, bland annat flytande minifönster,… Läs mer: Firefox 160 är här – nya minifönster, smartare video och taligenkänning utan molnet
- Bazzite 45 släppt – Fedora 45, bättre spelstöd och kontroll av anti-cheatDen spelinriktade Linuxdistributionen Bazzite har släppts i version 45. Nyheterna omfattar Fedora 45, KDE Plasma 6.8, uppdaterade grafikdrivrutiner, förbättrat stöd för handhållna spelkonsoler och ett nytt verktyg som kontrollerar kompatibiliteten med kommande anti-cheat-system för Linux. Bazzite är en Fedora-baserad Linuxdistribution som framför allt riktar sig till datorspelare. Systemet är utvecklat för stationära datorer, bärbara speldatorer,… Läs mer: Bazzite 45 släppt – Fedora 45, bättre spelstöd och kontroll av anti-cheat
- OpenSSH 10.6p2 släppt – rättar kritisk säkerhetsbrist som kan kringgå lösenordOpenSSH-projektet har släppt en akut säkerhetsuppdatering som åtgärdar en kritisk sårbarhet i SSH-servern. Säkerhetsbristen kan göra det möjligt för en angripare att logga in utan att känna till användarens lösenord. Problemet drabbar framför allt Linuxsystem som använder musl libc utan PAM-autentisering, exempelvis Alpine Linux. OpenSSH 10.6p2 släpptes den 5 november 2026 och innehåller en säkerhetsåtgärd… Läs mer: OpenSSH 10.6p2 släppt – rättar kritisk säkerhetsbrist som kan kringgå lösenord
- LibreOffice 26.2.7 släppt – sista uppdateringen i 26.2-serienThe Document Foundation har släppt LibreOffice 26.2.7, den sjunde och sista underhållsuppdateringen i 26.2-serien. Versionen innehåller ett tjugotal felrättningar, förbättrad kompatibilitet med Microsoft Office, stöd för Web Query-filer i Calc och en uppdaterad Python-tolk. Samtidigt närmar sig slutet för versionsseriens underhåll. LibreOffice 26.2.7 – sista uppdateringen innan versionsserien pensioneras Den 3 november 2026 presenterade The… Läs mer: LibreOffice 26.2.7 släppt – sista uppdateringen i 26.2-serien
- openSUSE Leap 16.1 släppt – förenar traditionellt Linux med en ny generation av säkrare systemDen 3 november 2026 släpptes openSUSE Leap 16.1, en ny version av den välkända Linuxdistributionen. Den stora nyheten är möjligheten att välja mellan ett traditionellt Linuxsystem och ett så kallat oföränderligt system, där operativsystemets viktigaste delar skyddas mot oavsiktliga ändringar. Samtidigt får användarna uppdaterade skrivbordsmiljöer, modernare programvara och förbättrade möjligheter att köra servrar och containrar.… Läs mer: openSUSE Leap 16.1 släppt – förenar traditionellt Linux med en ny generation av säkrare system
- IPFire släpper akut säkerhetsuppdatering – allvarligt säkerhetshål i Linux nätverksfunktionerLinuxdistributionen IPFire har släppt en akut säkerhetsuppdatering för att åtgärda ett allvarligt säkerhetshål i Linuxkärnans TCP-hantering. Sårbarheten, CVE-2026-98432, kan under vissa omständigheter utnyttjas via nätverket och riskerar att orsaka systemkrascher eller ge angripare möjlighet att köra skadlig kod. Uppdateringen innehåller en ny Linuxkärna och kräver omstart för att säkerhetsrättningen ska börja gälla. Brandväggssystemet IPFire har… Läs mer: IPFire släpper akut säkerhetsuppdatering – allvarligt säkerhetshål i Linux nätverksfunktioner
- Pulsar 1.133 släppt – snabbare kodredigering och förbättrad terminal i Atoms efterföljareDen öppna källkodsredigeraren Pulsar har släppts i version 1.133. Uppdateringen innehåller en förbättrad terminal, snabbare hantering av stora filer och en omarbetad funktion för att övervaka filändringar. Samtidigt förbereder utvecklarna ett större teknikskifte som bland annat ska ge bättre stöd för Wayland på Linux. När GitHub lade ned utvecklingen av den populära kodredigeraren Atom i… Läs mer: Pulsar 1.133 släppt – snabbare kodredigering och förbättrad terminal i Atoms efterföljare
- Tails 7.16 släppt – säkrare surfning med Tor Browser 16 och förbättrat integritetsskyddDen integritetsinriktade Linuxdistributionen Tails har släppts i version 7.16. Uppdateringen innehåller den nya Tor Browser 16, förbättringar av anonymitetsskyddet och en viktig rättning av e-postprogrammets krypteringsfunktioner. Målet är som tidigare att göra det möjligt att använda internet utan att lämna onödiga digitala spår. Ett operativsystem som inte lämnar spår Tails, en förkortning av The Amnesic… Läs mer: Tails 7.16 släppt – säkrare surfning med Tor Browser 16 och förbättrat integritetsskydd
- Thunderbird 159 är här – bättre stöd för Linux och flera viktiga säkerhetsförbättringarMozilla har släppt Thunderbird 159, en ny version av det populära e-postprogrammet med öppen källkod. Den här gången ligger fokus på förbättrad integration med Linux, enklare kalenderhantering och en lång rad bugg- och säkerhetsrättningar. Mozilla har släppt Thunderbird 159, en ny version av det populära e-postprogrammet med öppen källkod. Den här gången ligger fokus på… Läs mer: Thunderbird 159 är här – bättre stöd för Linux och flera viktiga säkerhetsförbättringar
- Moxnox 1.0 – ett nytt operativsystem som förenar Windows NT och UnixVad händer om man tar några av de bästa idéerna från Windows NT, kombinerar dem med Unix och bygger ett helt nytt operativsystem från grunden? Det är precis vad utvecklaren Mark Harmstone har gjort. Resultatet heter Moxnox, och nu har version 1.0 släppts som öppen källkod. När man talar om operativsystem handlar diskussionen nästan alltid… Läs mer: Moxnox 1.0 – ett nytt operativsystem som förenar Windows NT och Unix
- Firefox 159 är här – bättre stöd för Linux, smartare flikar och mindre minnesproblemMozilla har släppt Firefox 159, en uppdatering som framför allt innehåller välkomna förbättringar för Linuxanvändare. Irriterande problem med Wayland och AMD-grafik har rättats, samtidigt som webbläsaren får smartare flikhantering, enklare åtkomst till lösenord och möjligheten att bevaka förändringar på webbsidor. Firefox är en av få större webbläsare som fortfarande bygger på en egen webbläsarmotor. Med… Läs mer: Firefox 159 är här – bättre stöd för Linux, smartare flikar och mindre minnesproblem
- OBS Studio 33 släppt – bättre skärminspelning, smartare ljudhantering och stora förändringar under huvenOBS Studio 33 släppt – bättre skärminspelning, smartare ljudhantering och stora förändringar under huven Det populära inspelnings- och streamingprogrammet OBS Studio har kommit i version 33. Den nya versionen bjuder på förbättrad hantering av ljud och video, modernare stöd för NVIDIA teknik, smidigare arbete med bildkällor och en omfattande förändring av hur tillägg hanteras. För… Läs mer: OBS Studio 33 släppt – bättre skärminspelning, smartare ljudhantering och stora förändringar under huven
- openSUSE presenterar Agama 25 – Linuxinstallation direkt från webbläsarenAtt installera Linux har traditionellt inneburit att man startar datorn från ett USB-minne och följer installationsprogrammets olika steg. Med Agama vill openSUSE modernisera den processen. Nu har version 25 släppts, med en inbyggd terminal i webbläsaren, förbättrad nätverkshantering och möjlighet att avbryta innan installationen påbörjas. Linuxdistributionen openSUSE fortsätter utvecklingen av Agama, ett modernt installationsprogram som… Läs mer: openSUSE presenterar Agama 25 – Linuxinstallation direkt från webbläsaren
- Akut säkerhetsuppdatering av Tails – kapade säkerhetscertifikat hotar anonymiteten på nätetLinuxdistributionen Tails, som är utvecklad för att skydda användarnas identitet och integritet på internet, har fått en akut säkerhetsuppdatering. Bakgrunden är en allvarlig brist i det system som används för att kontrollera att krypterade webbplatser verkligen är vad de utger sig för att vara. I värsta fall skulle angripare kunna lura användare att besöka falska… Läs mer: Akut säkerhetsuppdatering av Tails – kapade säkerhetscertifikat hotar anonymiteten på nätet
- Akut säkerhetslarm för PHP – två kritiska säkerhetshål hotar miljontals webbplatserTvå kritiska säkerhetshål i PHP har utlöst ett akut säkerhetslarm. Sårbarheterna kan göra det möjligt för angripare att köra skadlig kod på webbservrar utan lösenord eller inloggning. Eftersom bristerna finns i själva PHP-motorn kan även välskötta webbplatser drabbas. PHP-utvecklarna har nu släppt säkerhetsuppdateringar och uppmanar alla serveradministratörer att uppdatera omedelbart. Den 21 oktober 2026 gick… Läs mer: Akut säkerhetslarm för PHP – två kritiska säkerhetshål hotar miljontals webbplatser
- OpenBSD 8.0 är här – fler virtuella processorer, bättre grafikstöd och starkare säkerhetOpenBSD har släppts i version 8.0. Den nya versionen av det säkerhetsinriktade operativsystemet kan hantera virtuella datorer med upp till 64 virtuella processorer, får stöd för Intels Arc-grafikkort och tar ytterligare steg mot kryptering som ska stå emot framtidens kvantdatorer. Den 20 oktober 2026 släpptes OpenBSD 8.0, den 61 utgåvan sedan projektet startade. Precis som… Läs mer: OpenBSD 8.0 är här – fler virtuella processorer, bättre grafikstöd och starkare säkerhet
- BleachBit 6.0.6 är här – snabbare städning och bättre skydd för din datorMed tiden samlar datorn på sig mängder av filer som vi sällan behöver. Webbläsare sparar tillfälliga data, program lämnar efter sig loggfiler och operativsystemet behåller rester från gamla installationer. BleachBit är ett verktyg som hjälper till att rensa bort sådant digitalt skräp. Nu har version 6.0.6 släppts, med snabbare filradering, stöd för fler program och… Läs mer: BleachBit 6.0.6 är här – snabbare städning och bättre skydd för din dator
- Lightpanda 1.0 är här – webbläsaren som inte behöver visa webbsidorEn webbläsare som inte kan visa webbsidor på skärmen låter kanske som en ganska meningslös uppfinning. Men Lightpanda är byggd för en helt annan uppgift: att låta datorer och AI-system använda internet snabbt och resurssnålt. Nu har projektet nått version 1.0 och lämnat betastadiet efter två års utveckling. Den 2 oktober 2026 presenterades den första… Läs mer: Lightpanda 1.0 är här – webbläsaren som inte behöver visa webbsidor
- Linux 7.3 är här – snabbare datorer, bättre säkerhet och ny teknik under huvenLinux har fått en ny kärna. Den 18 oktober 2026 släpptes Linux 7.3, med förbättringar som kan göra allt från vanliga datorer till stora servrar effektivare. Bland nyheterna finns smartare fördelning av processorkraft, ett ovanligt filsystem som vägrar samarbeta och bättre stöd för modern hårdvara. Linux utvecklas ständigt, även om förändringarna sällan märks direkt på… Läs mer: Linux 7.3 är här – snabbare datorer, bättre säkerhet och ny teknik under huven
- ZimaOS – förvandla din gamla dator till en NAS och hemmaserver med LinuxHar du en gammal dator som samlar damm? Med ZimaOS kan den få nytt liv som en nätverksserver för säkerhetskopior, filmer, bilder och egna molntjänster. Det Linuxbaserade operativsystemet gör det möjligt att bygga en avancerad hemmaserver utan att behöva vara expert på Linux. Att ha sina bilder, dokument och säkerhetskopior lagrade hos stora molnföretag har… Läs mer: ZimaOS – förvandla din gamla dator till en NAS och hemmaserver med Linux
- Shelly 3.1.7 – en ny generation pakethantering för LinuxAtt installera och uppdatera program i Linux är något som de flesta användare tar för givet. Men bakom kulisserna arbetar avancerade system som ser till att programmen fungerar tillsammans. Nu har pakethanteraren Shelly fått en omfattande uppdatering som kan förändra hur program installeras och underhålls i Arch Linux. Vad är en pakethanterare? Den som använder… Läs mer: Shelly 3.1.7 – en ny generation pakethantering för Linux
- GNOME OS Preview – nu tar GNOME steget mot ett eget Linux för vanliga användareGNOME är mest känt som skrivbordsmiljön i Linuxdistributioner som Ubuntu och Fedora. Men utvecklarna bakom GNOME har större ambitioner än så. Med lanseringen av GNOME OS Preview den 16 oktober 2026 tar projektet ett viktigt steg mot att erbjuda ett komplett operativsystem som även vanliga datoranvändare ska kunna installera och använda. Under många år har… Läs mer: GNOME OS Preview – nu tar GNOME steget mot ett eget Linux för vanliga användare
- Linus Torvalds säger nej till AI-förbud i Linux – utvecklaren måste förstå sin kodArtificiell intelligens blir allt vanligare inom programmering, men hur ska man hantera kod som skrivits med hjälp av AI? Frågan har skapat en intensiv debatt bland utvecklarna av Linux. Nu tar Linux skapare Linus Torvalds tydligt ställning: Det viktiga är inte vilka verktyg programmeraren använder, utan att personen förstår och tar ansvar för resultatet. Linux… Läs mer: Linus Torvalds säger nej till AI-förbud i Linux – utvecklaren måste förstå sin kod
- IPFire får viktig uppdatering – löser VPN-problem och förbättrar säkerhetenDen populära Linuxbaserade brandväggen IPFire har fått en ny uppdatering. Version 2.29 Core Update 204 rättar ett besvärligt problem som drabbat VPN-användare, uppdaterar Linuxkärnan och innehåller en rad förbättringar som ska göra brandväggen både säkrare och stabilare. Vad är IPFire? IPFire är en Linuxbaserad brandvägg som används för att skydda datorer och nätverk mot obehörig… Läs mer: IPFire får viktig uppdatering – löser VPN-problem och förbättrar säkerheten
- Thunderbird 158 är här – snabbare e-post och färre irriterande problemMozilla har släppt Thunderbird 158, en ny version av det populära e-postprogrammet med öppen källkod. Den här gången handlar det inte om stora förändringar i utseendet, utan framför allt om att göra programmet snabbare, stabilare och säkrare. Bland förbättringarna finns snabbare sökning bland e-postmeddelanden, bättre hantering av kryptering och flera viktiga rättelser för kalender och… Läs mer: Thunderbird 158 är här – snabbare e-post och färre irriterande problem
- Firefox 158 är här – bättre PDF-filer, modernare bilder och smidigare surfningMozilla förbereder lanseringen av Firefox 158, nästa version av den populära webbläsaren med öppen källkod. Den nya versionen bjuder på förbättrad PDF-hantering i Linux och macOS, stöd för det moderna bildformatet JPEG XL och flera förändringar som ska göra surfningen både smidigare och mer tillgänglig. Mozilla förbereder lanseringen av Firefox 158, nästa version av den… Läs mer: Firefox 158 är här – bättre PDF-filer, modernare bilder och smidigare surfning
- Linus Torvalds testar AI-skriven Linuxkod – tredubblar läshastighetenLinux skapare Linus Torvalds har tagit hjälp av AI-verktyget Claude Code för att optimera Linuxkärnan. I ett experiment har han lyckats mer än tredubbla antalet läsoperationer per sekund genom att förändra hur operativsystemet hanterar arbetsminnet. Resultatet visar AI-teknikens möjligheter inom avancerad programmering, men väcker också frågor om tillförlitlighet och säkerhet. När processorkärnorna konkurrerar om minnet… Läs mer: Linus Torvalds testar AI-skriven Linuxkod – tredubblar läshastigheten
- Let’s Encrypt kortar livslängden på SSL-certifikat – stora förändringar väntar för webbplatserFrån februari 2027 kommer Let’s Encrypt att börja utfärda SSL-certifikat som bara gäller i 64 dagar, jämfört med dagens 90 dagar. Under 2028 ska giltighetstiden kortas ytterligare, till 45 dagar. Förändringen ska göra internet säkrare, men innebär också att webbservrar måste förnya sina certifikat betydligt oftare. Varför behövs SSL-certifikat? När du besöker en webbplats som… Läs mer: Let’s Encrypt kortar livslängden på SSL-certifikat – stora förändringar väntar för webbplatser
- Ubuntu tar steget till RISC-V – nu får den öppna processorarkitekturen ett riktigt skrivbordLinuxvärlden står inför en spännande förändring. Canonical, företaget bakom Ubuntu, har presenterat officiella skrivbordsavbilder för processorarkitekturen RISC-V. Med Ubuntu 26.10, som planeras att släppas den 15 oktober 2026, blir det möjligt att köra en fullständig Ubuntu-skrivbordsmiljö på en ny generation datorer med öppet definierade processorarkitekturer. Vad är RISC-V och varför är det intressant? De flesta… Läs mer: Ubuntu tar steget till RISC-V – nu får den öppna processorarkitekturen ett riktigt skrivbord
- Ventoy 1.1.18 släppt – nu med stöd för SteamOS och förbättrad LinuxkompatibilitetDet populära verktyget Ventoy har fått en ny version. Med Ventoy 1.1.18 blir det enklare att starta och använda flera operativsystem från samma USB-minne. Uppdateringen introducerar experimentellt stöd för SteamOS, förbättrad hantering av ISO-filer i Linux och flera viktiga buggfixar. Det populära verktyget Ventoy har fått en ny version. Med Ventoy 1.1.18 blir det enklare… Läs mer: Ventoy 1.1.18 släppt – nu med stöd för SteamOS och förbättrad Linuxkompatibilitet
- Ubuntu 26.10 satsar stort på säkerhet – Linux 7.3 och smartare krypteringUbuntu 26.10 ”Stonking Stingray” släpps den 15 oktober och kommer med flera stora säkerhetsnyheter. Med Linux 7.3, en nedbantad GRUB, utökat stöd för TPM-baserad kryptering och fler komponenter skrivna i Rust vill Canonical göra Ubuntu både säkrare och mer motståndskraftigt mot framtida angrepp. När Ubuntu 26.10, med kodnamnet Stonking Stingray, släpps den 15 oktober 2026… Läs mer: Ubuntu 26.10 satsar stort på säkerhet – Linux 7.3 och smartare kryptering
- Parrot OS 7.4 släppt – snabbare system, AnonSurf 6.0 och nya Raspberry Pi-avbilderParrot OS 7.4 är här med Linux 7.1, uppdaterade säkerhetsverktyg, förbättrade Raspberry Pi-avbilder och nya optimerade ISO-filer för moderna processorer. Den Debian-baserade distributionen får även AnonSurf 6.0 och flera förbättringar för ARM och Apple Silicon. Den säkerhetsinriktade Linuxdistributionen Parrot OS har fått en ny version. Parrot OS 7.4 innehåller bland annat en ny Linuxkärna, uppdaterade… Läs mer: Parrot OS 7.4 släppt – snabbare system, AnonSurf 6.0 och nya Raspberry Pi-avbilder
- LibreOffice 26.8.1 rättar ett 40-tal fel – bättre stöd för Microsoft Office och PDFLibreOffice 26.8.1 är den första underhållsuppdateringen i 26.8-serien och rättar omkring 40 fel. Fokus ligger på bättre kompatibilitet med Microsoft Office, stabilare PDF-export samt färre krascher och problem i Writer, Calc och Impress. LibreOffice 26.8 lanserades nyligen med flera större nyheter, men som ofta är fallet med större programversioner dyker det också upp mindre fel… Läs mer: LibreOffice 26.8.1 rättar ett 40-tal fel – bättre stöd för Microsoft Office och PDF
- Thunderbird 157 löser problem med 100 procent CPU-belastning, OpenPGP och IMAPMozilla har släppt Thunderbird 157, en uppdatering som framför allt fokuserar på stabilitet och felrättningar. Bland nyheterna finns lösningar på problem med 100 procents CPU-belastning, IMAP, OpenPGP, Gmail OAuth2, CalDAV och CardDAV, tillsammans med flera förbättringar för både privatpersoner och företagsanvändare. Mozilla har släppt Thunderbird 157, en ny version av den populära e-postklienten. Uppdateringen innehåller… Läs mer: Thunderbird 157 löser problem med 100 procent CPU-belastning, OpenPGP och IMAP
- Firefox 157 får nytt utseende och bättre stöd för videoFirefox 157 är här med en av webbläsarens största visuella förändringar på flera år. Den nya Nova-designen ger ett modernare gränssnitt, samtidigt som Mozilla förbättrar HDR-video, vertikala flikar, WebRTC och ljud- och bildsynkronisering. Mozilla lanserar Firefox 157, en ny version av den öppna webbläsaren som denna gång innehåller en av de största visuella förändringarna på… Läs mer: Firefox 157 får nytt utseende och bättre stöd för video
- ANNONSDatorer bortskänkes Okit.se skänker bort äldre datorer som fortfarande fungerar utmärkt med Linux för surf, e-post, ordbehandling och mycket annat. Reservera en dator på okit.se . När den är klar får du en hämtningsinbjudan med tid och plats i Västra Stockholm.
- OBS Studio 33 får bättre NVIDIA-stöd och flera förbättringarOBS Studio, det fria och öppna programmet för videoinspelning och direktsändning till exempelvis YouTube och Twitch, har gått in i betatestning inför version 33. Den nya versionen förbättrar bland annat stödet för NVIDIA-teknik, spelinspelning, PipeWire och ARM64-system. Den populära programvaran OBS Studio är på väg mot version 33. Den nya versionen har nu gått in… Läs mer: OBS Studio 33 får bättre NVIDIA-stöd och flera förbättringar
- NetBSD 10.2 släppt – bättre hårdvarustöd och viktiga säkerhetsfixarNetBSD 10.2 är här med förbättrat stöd för nätverkskort, ARM-system och virtualisering, samtidigt som flera säkerhetsproblem rättas. Uppdateringen riktar sig främst till användare som fortfarande kör NetBSD 10-serien och innehåller även nya versioner av bland annat OpenSSL, Xorg och tmux. Här är en populärvetenskaplig version med mer flyt, förklaringar av tekniska begrepp och en ton… Läs mer: NetBSD 10.2 släppt – bättre hårdvarustöd och viktiga säkerhetsfixar
- Samba 4.25 gör filservrar tåligare vid avbrottSamba 4.25 är här med flera nyheter för större och mer driftsäkra filservermiljöer. Bland förbättringarna finns experimentellt stöd för SMB3 Persistent Handles, bättre klusterhantering, stöd för Ceph Object Gateway och starkare standardinställningar för Kerberos. Samba är programvaran som gör det möjligt för Linux- och Unixdatorer att dela filer och skrivare med Windowsdatorer. Den används både… Läs mer: Samba 4.25 gör filservrar tåligare vid avbrott
- Clonezilla Live 3.3.3-37 får HTTP Boot, LUKS2 och bättre stöd för moderna skärmarClonezilla Live 3.3.3-37 är här med flera förbättringar för både vanliga användare och systemadministratörer. Den nya versionen får bland annat stöd för HTTP Boot och LUKS2, en uppdaterad Linux-kärna, bättre visning på högupplösta skärmar samt flera förbättringar för diskkloning och återställning. Clonezilla Live 3.3.3-37 har släppts med flera större förbättringar för både vanliga användare och… Läs mer: Clonezilla Live 3.3.3-37 får HTTP Boot, LUKS2 och bättre stöd för moderna skärmar
- Hur skulle världen se ut utan öppen källkod?Föreställ dig att din mobiltelefon, din TV, din router och stora delar av internet plötsligt måste byggas om från grunden. Inte därför att tekniken har försvunnit, utan därför att ingen längre får dela med sig av programkod. Tänk dig att du var tvungen att åka tillbaka till 90-talet, där du bara kunde spela ”Snake” på… Läs mer: Hur skulle världen se ut utan öppen källkod?
- Ubuntu 26.10 Snapshot 4 är släppt – Linux 7.2 nu, Linux 7.3 till slutversionenCanonical har släppt den fjärde och sista utvecklingsbilden av Ubuntu 26.10 ”Stonking Stingray”. Snapshot 4 ger en tidig bild av hur höstens Ubuntu-version kommer att se ut och levereras med Linux 7.2. Den färdiga versionen planeras däremot att få den ännu nyare Linux-kärnan 7.3. Ubuntu 26.10 närmar sig nu den viktiga betafasen. Den 17 september… Läs mer: Ubuntu 26.10 Snapshot 4 är släppt – Linux 7.2 nu, Linux 7.3 till slutversionen
- Tails 7.13 släppt – snabbare avstängning och uppdaterad Tor BrowserTails 7.13 är nu tillgänglig med Tor Browser 15.0.23, Tor 0.4.9.12 och en förenklad avstängning som gör att systemet kan stängas av direkt när inget kräver användarens uppmärksamhet. Tails-projektet har släppt Tails 7.13, den senaste versionen av Linuxdistributionen som är utvecklad för användare som vill minska mängden spår de lämnar efter sig när de använder… Läs mer: Tails 7.13 släppt – snabbare avstängning och uppdaterad Tor Browser
- Thunderbird 156 förbättrar säkerhet, bilagor och e-posthanteringMozilla har släppt Thunderbird 156. Den nya versionen innehåller stöd för mer flexibel OAuth-inloggning, nya funktioner för företagsadministratörer och en lång rad rättningar för bland annat IMAP, POP3, bilagor, krypterad e-post och kalendrar. Thunderbird är ett av de mest välkända fria e-postprogrammen och fungerar på bland annat Linux, Windows och macOS. Programmet kan användas tillsammans… Läs mer: Thunderbird 156 förbättrar säkerhet, bilagor och e-posthantering
- OKIT ger gamla datorer ett nytt liv med LinuxDatorer som inte längre klarar Windows 11 eller som har fallit utanför Apples stöd behöver inte vara uttjänta. Det ideella medborgarinitiativet OKIT samlar in äldre datorer, installerar Linux och skänker dem vidare till personer som fortfarande kan ha nytta av dem. Nu har projektet öppnat sin webbplats där besökare kan se vilka datorer som finns… Läs mer: OKIT ger gamla datorer ett nytt liv med Linux
- Firefox 156 är här – PDF-filer öppnas upp till 45 procent snabbareMozilla har släppt Firefox 156 med flera förbättringar under huven. Den inbyggda PDF-läsaren kan nu starta upp till 45 procent snabbare, samtidigt som webbläsaren använder mindre resurser vid visning av stora bilder och får flera förbättringar för Android, multimedia och företagsmiljöer. Mozilla har släppt Firefox 156, och den här gången ligger mycket av fokus på… Läs mer: Firefox 156 är här – PDF-filer öppnas upp till 45 procent snabbare
- Navidrome 0.64 gör den egna musikservern smartare och mer kompatibelNavidrome 0.64 har släppts med stöd för Jellyfin-kompatibla musikappar, snabbare spellistor, smartare sortering och en helt omarbetad hantering av albumomslag. För den som föredrar att lagra och strömma sin egen musik i stället för att vara beroende av Spotify, Apple Music eller andra kommersiella tjänster är uppdateringen särskilt intressant. Navidrome är en öppen källkodsbaserad musikserver… Läs mer: Navidrome 0.64 gör den egna musikservern smartare och mer kompatibel
- Gamla bärbara datorer kan vara bättre hemmaservrar än Raspberry PiRaspberry Pi har länge varit favoritvalet för billiga hemmaservrar och hobbyprojekt. Men i takt med att priserna har stigit kan en gammal bärbar dator vara ett både billigare och kraftfullare alternativ. Med bättre kompatibilitet, inbyggd lagring och fler anslutningar kan en tio år gammal laptop få nytt liv som filserver, Docker-maskin, Home Assistant-server eller litet… Läs mer: Gamla bärbara datorer kan vara bättre hemmaservrar än Raspberry Pi
- YuzukiNeko – en Linuxdator nästan lika liten som en Raspberry Pi PicoKan en fullvärdig Linuxkärna köras på en dator med bara 16 MB arbetsminne? YuzukiNeko visar att svaret är ja. Den lilla enkortsdatorn bygger på en 64-bitars RISC-V-processor och är ungefär lika stor som en Raspberry Pi Pico. När vi i dag tänker på en Linuxdator föreställer vi oss kanske en vanlig PC eller en Raspberry… Läs mer: YuzukiNeko – en Linuxdator nästan lika liten som en Raspberry Pi Pico
- KDE Plasma 6.8 – snabbare fjärrskrivbord, bättre Wayland och nytt temasystemNästa stora version av KDE Plasma börjar ta form. Plasma 6.8 får bland annat ett nytt temasystem, bättre säkerhetskopiering, snabbare fjärrskrivbord, förbättrad grafik och flera nyheter för Wayland. KDE Plasma 6.8 planeras att släppas den 14 oktober 2026. Betaversionen finns redan ute för testning, vilket betyder att funktionerna nu börjar bli tillräckligt färdiga för att… Läs mer: KDE Plasma 6.8 – snabbare fjärrskrivbord, bättre Wayland och nytt temasystem
- Debian 13.7 släppt – över 100 säkerhetsproblem rättasDebian 13 har fått sin sjunde större underhållsuppdatering. Debian 13.7 innehåller 107 säkerhetsuppdateringar och rättningar för ytterligare 106 paket. För den som redan använder Debian 13 behövs ingen ominstallation – en vanlig systemuppdatering räcker. Debian är känt för att förändras försiktigt. I stället för att hela tiden introducera stora nyheter lägger utvecklarna mycket arbete på… Läs mer: Debian 13.7 släppt – över 100 säkerhetsproblem rättas
- Smidigare Linux-installationer: openSUSE lanserar installeraren Agama 24Slut på röriga menyer och klickande i labyrinter. Med lanseringen av Agama 24 förnyar openSUSE sättet vi installerar Linux på. Nya smarta sökfunktioner, samlade regioninställningar och kraftfull automatisk lagringshantering gör installationsprocessen både snabbare och mer tillgänglig – oavsett om du är en nyfiken hemmaanvändare eller en erfaren systemadministratör. Att installera ett operativsystem har historiskt sett… Läs mer: Smidigare Linux-installationer: openSUSE lanserar installeraren Agama 24
- Ubuntu 24.04.5 LTS släppt – får Linux 7.0 och nyare grafikdrivrutinerUbuntu 24.04.5 LTS har släppts med en uppdaterad HWE-stack, Linux 7.0 och Mesa 26.2. Uppdateringen ger framför allt bättre stöd för nyare hårdvara, modernare grafikdrivrutiner samt samlade säkerhets- och stabilitetsförbättringar. För den som redan kör Ubuntu 24.04 LTS behövs ingen ominstallation – vanliga systemuppdateringar räcker. Ubuntu 24.04 LTS har fått sin femte stora underhållsuppdatering. Ubuntu… Läs mer: Ubuntu 24.04.5 LTS släppt – får Linux 7.0 och nyare grafikdrivrutiner
- Jellyfin 12.0 släppt – snabbare databas, nytt gränssnitt och FFmpeg 8.1Jellyfin 12.0 är här med stora förbättringar under huven och ett modernare gränssnitt. Den fria mediaservern får bland annat snabbare databashantering, FFmpeg 8.1, bättre stöd för böcker och serier samt flera viktiga säkerhetsfixar. Jellyfin 12.0 är här, och bakom versionsnumret döljer sig betydligt mer än en vanlig uppdatering. Den fria mediaservern har fått en snabbare… Läs mer: Jellyfin 12.0 släppt – snabbare databas, nytt gränssnitt och FFmpeg 8.1
- Open CAD Studio – nytt öppet CAD-program byggt i RustOpen CAD Studio är ett nytt CAD-program med öppen källkod som vill göra professionell ritning och modellering mer tillgänglig för Linux-användare. Programmet är byggt i Rust, har stöd för både 2D och 3D och kan dessutom öppna, redigera och spara DWG- och DXF-filer direkt. CAD-program har länge varit ett område där Linux haft betydligt färre… Läs mer: Open CAD Studio – nytt öppet CAD-program byggt i Rust
- Tails 7.12 släppt – integritetssystemet börjar uppdateras varannan veckaI ett EU där förslaget om Chat Control fortfarande är högaktuellt, och i ett Sverige där ett parti som en gång var med och byggde upp den inhemska underrättelseorganisationen IB åter kan få statsministerposten – Sveriges motsvarighet till Stasi i DDR – blir det allt viktigare att lämna så få digitala spår som möjligt efter… Läs mer: Tails 7.12 släppt – integritetssystemet börjar uppdateras varannan vecka
- Audacity 4.0 förändrar hur vi redigerar ljudAudacity 4.0 är här – och den klassiska ljudredigeraren har fått betydligt mer än ett nytt utseende. Ett nytt gränssnitt, ett förändrat sätt att arbeta med ljudklipp och ett nytt projektformat gör version 4.0 till ett av de största teknikskiftena i programmets historia. Audacity har under många år varit ett av de mest kända fria… Läs mer: Audacity 4.0 förändrar hur vi redigerar ljud
- Linux From Scratch 13.1 släppt – bygg ditt Linux-system från grundenLinux From Scratch 13.1 har släppts med en rejält uppdaterad grund, bland annat GCC 16.2, Binutils 2.47, Glibc 2.44 och Linuxkärnan 7.1.8. För den som verkligen vill förstå hur ett Linuxsystem byggs upp från grunden är LFS fortfarande ett av de mest lärorika projekten i Linuxvärlden. Att installera Linux brukar i dag vara ganska enkelt.… Läs mer: Linux From Scratch 13.1 släppt – bygg ditt Linux-system från grunden
- Firefox 155 är här – snabbare nätverk, bättre integritet och mängder av ny webbteknik och snart kommer 156.Mozilla släpper Firefox 155 med förbättrad nätverkshantering, starkare integritetsskydd, bättre PDF-funktioner och flera nyheter för webbutvecklare. Samtidigt står Firefox 156 redan på tur, med lägre resursförbrukning och effektivare videohantering som några av de viktigaste förbättringarna. Mozilla fortsätter sin snabba utvecklingstakt av Firefox. Den 1 september 2026 släpps Firefox 155, och även om många av förändringarna… Läs mer: Firefox 155 är här – snabbare nätverk, bättre integritet och mängder av ny webbteknik och snart kommer 156.
- OpenShot 4.0 gör videoredigering mer komplett – nu med skärminspelning och lokal AIOpenShot 4.0 är en av de största uppdateringarna hittills av det fria videoredigeringsprogrammet. Den nya versionen kan spela in skärm, webbkamera och ljud, har fått avancerade verktyg för färgkorrigering och kan med hjälp av AI följa personer och andra objekt i en film – utan att materialet behöver skickas till molnet. OpenShot är ett videoredigeringsprogram… Läs mer: OpenShot 4.0 gör videoredigering mer komplett – nu med skärminspelning och lokal AI
- AI-robotar pressar Kernel.org – miljontals automatiska anrop varje dagKernel.org, en av de viktigaste infrastrukturerna bakom utvecklingen av Linux, utsätts för miljontals automatiska förfrågningar varje dygn. En stor del tros komma från AI-relaterade insamlingsrobotar. Nu går omkring en femtedel av serverkapaciteten åt till att hantera trafiken. Linux utvecklas helt öppet. Källkod, ändringar, diskussioner och historik finns tillgängliga för vem som helst att läsa och… Läs mer: AI-robotar pressar Kernel.org – miljontals automatiska anrop varje dag
- Linux 7.3 närmar sig – första testversionen är släpptLinus Torvalds har släppt den första testversionen av Linux 7.3. Den kommande kärnan blir en ovanligt stor uppdatering med förbättrat stöd för moderna processorer, strömsparfunktioner och ARM-system. Om utvecklingen går enligt plan kan den färdiga versionen släppas den 18 eller 25 oktober 2026. Linuxkärnan är den del av ett Linux-system som arbetar närmast datorns hårdvara.… Läs mer: Linux 7.3 närmar sig – första testversionen är släppt
- Multikernel Linux låter flera Linux-kärnor dela på samma datorMed Multikernel Linux kan flera fristående Linux-kärnor köras samtidigt på samma fysiska dator – utan virtuella maskiner eller en hypervisor. Den första offentliga versionen bygger på Linux 7.0 och visar lovande resultat, men tekniken befinner sig fortfarande på experimentstadiet. En vanlig Linux-dator kör en enda kärna som ansvarar för allt från processorer och minne till… Läs mer: Multikernel Linux låter flera Linux-kärnor dela på samma dator
- Ubuntu 26.04.1 LTS är här – nu har långtidssystemet blivit stabilareUbuntu 26.04.1 LTS finns nu att hämta. Det är den första samlade uppdateringen av vårens Ubuntu 26.04 LTS och innehåller flera månaders säkerhetsuppdateringar och felrättningar. För den som redan använder Ubuntu 26.04 händer inget dramatiskt, men för nya installationer innebär den nya utgåvan en tryggare och mer färdig start. En putsad version – inte ett… Läs mer: Ubuntu 26.04.1 LTS är här – nu har långtidssystemet blivit stabilare
- Från hobbyprojekt till världens digitala ryggrad – Linux fyller 35 årDen 25 augusti 1991 berättade den då 21-årige studenten Linus Torvalds att han arbetade på ett fritt operativsystem. Projektet var enligt honom ”bara en hobby” och skulle inte bli särskilt stort. Trettiofem år senare finns Linux i allt från mobiltelefoner och trådlösa routrar till superdatorer, rymdsystem och världens största datacenter. När Linus Torvalds publicerade sitt… Läs mer: Från hobbyprojekt till världens digitala ryggrad – Linux fyller 35 år
- Rhythmbox 3.5.1 löser problem med ReplayGain och förbättrar stödet för FLACMusikspelaren Rhythmbox har fått en mindre men viktig uppdatering. Version 3.5.1 rättar ett fel som kunde stoppa uppspelningen helt och förbättrar samtidigt kompatibiliteten med flera systemkomponenter. Rhythmbox är en musikspelare med öppen källkod som framför allt används i Linux och GNOME-baserade skrivbordsmiljöer. Programmet kan hantera lokala musiksamlingar, internetradio, poddsändningar och olika typer av musiktjänster. Den… Läs mer: Rhythmbox 3.5.1 löser problem med ReplayGain och förbättrar stödet för FLAC
- PorteuX 2.8 pressar in Linux 7.2 och åtta skrivbordsmiljöer i ett litet, portabelt systemDen Slackware-baserade Linuxdistributionen PorteuX har släppts i version 2.8. Trots sin ringa storlek erbjuder systemet allt från KDE Plasma och GNOME till COSMIC och Xfce. Under ytan finns flera tekniska förbättringar för bland annat spel, NTFS-diskar, VirtualBox och strömförbrukning. PorteuX är en Linuxdistribution för den som vill ha ett snabbt och portabelt operativsystem som inte… Läs mer: PorteuX 2.8 pressar in Linux 7.2 och åtta skrivbordsmiljöer i ett litet, portabelt system
- AI hjälpte Linus Torvalds hitta Linuxbugg efter 18 omstarterEtt avrundningsfel på en enda kodrad gjorde delar av ett reserverat grafikminne tillgängligt för vanliga program. Resultatet blev skadade data och svart skärm. För att hitta orsaken tog Linus Torvalds hjälp av AI – men det krävdes 24 felsökningspatchar och 18 omstarter innan gåtan var löst. AI används i allt fler delar av programutvecklingen, och… Läs mer: AI hjälpte Linus Torvalds hitta Linuxbugg efter 18 omstarter
- Apprise 1.13 blir slutstationen för 1.x-serienApprise 1.13 har släppts med stöd för fler meddelandetjänster, krypterade Bark-notiser och rikare Telegram-meddelanden. Samtidigt markerar versionen slutet för Apprise 1.x. Nästa större utvecklingssteg blir Apprise 2.x, som kommer att innehålla förändringar som kan bryta befintliga integrationer. Apprise är ett verktyg med öppen källkod som gör det möjligt för ett program att skicka meddelanden genom… Läs mer: Apprise 1.13 blir slutstationen för 1.x-serien
- OpenZFS 2.4.4 stärker datasäkerheten och får stöd för Linux 7.2OpenZFS 2.4.4 har släppts med stöd för Linuxkärnan 7.2, ett nytt verktyg för att rädda låsta lagringspooler och flera korrigeringar som minskar risken för datafel. Uppdateringen riktar sig främst till administratörer av servrar och större lagringssystem, men förbättringarna berör alla som använder ZFS för att skydda viktiga filer. OpenZFS är mer än ett traditionellt filsystem.… Läs mer: OpenZFS 2.4.4 stärker datasäkerheten och får stöd för Linux 7.2
- Meloville – ny musikspelare för Linux med synkroniserade låttexterDen öppna musikspelaren Meloville vill göra det enklare att lyssna på en lokal musiksamling i Linux. Programmet kombinerar ett modernt gränssnitt med synkroniserade låttexter, spellistor, redigering av metadata och stöd för knapparna på Bluetooth-hörlurar. Musiktjänster som Spotify och Apple Music har gjort strömmande musik till vardag. Samtidigt finns det fortfarande många som föredrar att lagra… Läs mer: Meloville – ny musikspelare för Linux med synkroniserade låttexter
- Tails 7.11 löser problem med krypterad lagringTails 7.11 har släppts med en viktig rättelse för Persistent Storage och en uppdaterad version av Tor Browser. Operativsystemet är utvecklat för människor som behöver skydda sin identitet och lämna så få digitala spår som möjligt efter sig. Tails är ett säkerhets- och integritetsinriktat operativsystem som vanligtvis körs direkt från ett USB-minne. När datorn stängs… Läs mer: Tails 7.11 löser problem med krypterad lagring
- WordPress 7.1 flyttar bildbehandlingen från servern till webbläsarenWordPress 7.1, med kodnamnet ”Mary Lou”, släpptes den 19 augusti 2026. Den nya versionen gör det enklare att skapa mobilanpassade webbplatser, redigera bilder och samarbeta kring innehåll. Samtidigt flyttas en del av det tunga arbetet från webbservern till användarens egen dator. WordPress driver en betydande del av världens webbplatser. När publiceringssystemet förändras påverkas därför inte… Läs mer: WordPress 7.1 flyttar bildbehandlingen från servern till webbläsaren
- Thunderbird 154 knyts närmare Microsoft 365 – och blir säkrare i vardagenThunderbird 154 har släppts med bättre stöd för Microsoft 365, möjlighet att ligga kvar i systemfältet och flera förbättringar för e-post, kalender och adressböcker. Bakom de synliga nyheterna finns även viktiga rättningar som minskar risken för förlorade meddelanden och programkrascher. Thunderbird har länge varit ett populärt alternativ för den som vill samla sin e-post, kalender… Läs mer: Thunderbird 154 knyts närmare Microsoft 365 – och blir säkrare i vardagen
- GIMP 3.4 tar sikte på framtiden med nytt filformat och bättre Photoshop-stödGIMP förbereder en av programmets största moderniseringar på många år. Den kommande versionen 3.4 får ett nytt och snabbare projektformat, bättre stöd för Photoshop-filer, naturligare färgblandning och fler möjligheter att redigera bilder utan att originalet förändras permanent. GIMP står inför en av sina största tekniska förändringar på många år. I den kommande versionen 3.4 arbetar… Läs mer: GIMP 3.4 tar sikte på framtiden med nytt filformat och bättre Photoshop-stöd
- Firefox 154 skyddar hemnätverket och ger användaren större kontroll över AIMozilla skärper säkerheten i Firefox 154 genom att hindra webbplatser från att obemärkt kommunicera med routrar, skrivare och annan utrustning i det lokala nätverket. Uppdateringen ger även enklare kontroll över webbläsarens AI-funktioner, förbättrad hantering av kakor och PDF-filer samt flera nyheter för Windows, macOS, Linux och Android. En webbläsare kommunicerar inte bara med webbplatser ute… Läs mer: Firefox 154 skyddar hemnätverket och ger användaren större kontroll över AI
- Linux 7.2 är här – smartare resursfördelning, bättre lagring och stöd för ny hårdvaraLinux 7.2 har släppts. Den nya kärnan innehåller förbättringar för allt från processorer och grafikkort till filsystem, nätverk och säkerhet. För vanliga användare handlar uppdateringen främst om bättre prestanda, stabilare hårdvarustöd och en teknisk grund för kommande Linuxdistributioner. Linuxkärnan är den del av operativsystemet som arbetar närmast datorns hårdvara. Den bestämmer bland annat hur processorns… Läs mer: Linux 7.2 är här – smartare resursfördelning, bättre lagring och stöd för ny hårdvara
- Debian fyller 33 år – operativsystemet som byggs av en världsomspännande gemenskapDen 16 augusti 1993 presenterade studenten Ian Murdock sin idé om en ny Linuxdistribution. Trettiotre år senare är Debian fortfarande ett av den fria programvaruvärldens viktigaste projekt – och utgör grunden för många av dagens mest använda Linuxsystem. När Ian Murdock grundade Debian 1993 var Linux fortfarande ett ungt projekt. Begreppet Linuxdistribution var förhållandevis nytt,… Läs mer: Debian fyller 33 år – operativsystemet som byggs av en världsomspännande gemenskap
- SparkyLinux 8.4 väcker liv i äldre 32-bitarsdatorerSparkyLinux 8.4 har släppts med Debian 13.6 som grund, uppdaterade program och flera olika skrivbordsmiljöer. Den nya versionen återinför dessutom stödet för 32-bitarsdatorer och kan därmed ge nytt liv åt äldre men fortfarande fungerande hårdvara. SparkyLinux 8.4 har lanserats som den senaste stabila versionen i distributionens 8-serie, som går under kodnamnet ”Seven Sisters”. Den nya… Läs mer: SparkyLinux 8.4 väcker liv i äldre 32-bitarsdatorer
- WireGuard Easy 15.4 får OAuth och förbättrad säkerhetWireGuard Easy har släppts i version 15.4. Den nya versionen gör det möjligt att skydda administrationsgränssnittet med extern OAuth-inloggning och innehåller flera förbättringar av säkerhet, prestanda och användarvänlighet. WireGuard är ett modernt VPN-protokoll som skapar en krypterad förbindelse mellan olika enheter och nätverk. Det kan exempelvis användas för att ansluta en bärbar dator till hemnätverket… Läs mer: WireGuard Easy 15.4 får OAuth och förbättrad säkerhet
- Rsync 3.5 släppt – rättar 33 säkerhetsproblemRsync 3.5 har släppts med rättningar för 33 säkerhetsproblem, däribland en kritisk sårbarhet som kunde användas för att kringgå serverns åtkomstkontroller. Uppdateringen innehåller dessutom omfattande förstärkningar av programmets hantering av sökvägar, symboliska länkar, krypterade anslutningar och rsync-servrar. Rsync 3.5 har släppts med omfattande säkerhetsförbättringar. Den nya versionen rättar sammanlagt 33 säkerhetsproblem, varav ett klassas som… Läs mer: Rsync 3.5 släppt – rättar 33 säkerhetsproblem
- CopyKat hittar 122 byggstenar som kan förvandla små minnesfel till rootåtkomstEtt begränsat minnesfel i Linuxkärnan behöver inte ge en angripare särskilt stor kontroll. Men säkerhetsverktyget CopyKat visar hur till synes oskyldiga kärnobjekt kan användas som förstärkare – och hjälpa angriparen att ta kontroll över hela systemet. Forskare vid IBM Research Europe och Vrije Universiteit Amsterdam har utvecklat CopyKat, ett automatiserat system som letar efter användbara… Läs mer: CopyKat hittar 122 byggstenar som kan förvandla små minnesfel till rootåtkomst
- Wireshark 4.6.8 släppt – nätverkets digitala mikroskop blir säkrareWireshark 4.6.8 är en omfattande underhållsuppdatering som rättar ett stort antal säkerhetsproblem, programkrascher och avkodningsfel. Uppdateringen är särskilt viktig för användare som analyserar nätverkstrafik eller öppnar paketfiler från andra källor. Wireshark brukar beskrivas som ett digitalt mikroskop för datornätverk. Programmet kan fånga upp och visa de datapaket som färdas mellan datorer, servrar, routrar, mobiltelefoner och… Läs mer: Wireshark 4.6.8 släppt – nätverkets digitala mikroskop blir säkrare
- Manjaro 26.1 är i praktiken färdigt – får Linux 7.1 och KDE Plasma 6.7Manjaro 26.1 ”Bian-May” ser nu ut att vara i det närmaste färdigt. Den senaste stora uppdateringen innehåller Linuxkärnan 7.1, KDE Plasma 6.7 och uppdateringar av fler än tusen programpaket. Befintliga användare behöver inte installera om sina datorer. Manjaro är en så kallad rullande Linuxdistribution. Det innebär att systemet uppdateras fortlöpande, i stället för att användaren… Läs mer: Manjaro 26.1 är i praktiken färdigt – får Linux 7.1 och KDE Plasma 6.7
- Wi-Fi kan sluta fungera med Linux-kärna 7.0 i Ubuntu och Linux MintEn uppdatering till Linux-kärna 7.0 kan slå ut Wi-Fi – och i värsta fall orsaka kernel panic – på äldre datorer med nätverkskort från Broadcom. Ett nytt skript hjälper användare av Ubuntu 24.04 och Linux Mint att avinstallera kärnan och återgå till den fungerande versionen 6.14. Har du en äldre MacBook, HP eller någon annan… Läs mer: Wi-Fi kan sluta fungera med Linux-kärna 7.0 i Ubuntu och Linux Mint
- Linux Mint 22.3 får nytt installationsmedium med Linuxkärnan 7.0Linux Mint har släppt nya HWE-avbilder av Linux Mint 22.3 med Linuxkärnan 7.0. De är främst avsedda för moderna datorer där det vanliga installationsmediet har problem med exempelvis grafikkort, nätverk eller annan ny hårdvara. Samtidigt visar utvecklarna upp flera kommande förbättringar av Cinnamon och systemets hantering av Linuxkärnor. Operativsystemets kärna fungerar som en länk mellan… Läs mer: Linux Mint 22.3 får nytt installationsmedium med Linuxkärnan 7.0
- CachyOS satsar på snabbare program och säkrare kod i augustiutgåvanCachyOS fortsätter att vässa sin prestandainriktade Linuxdistribution. I augustiutgåvan för 2026 har flera centrala verktyg skrivits om i de moderna programspråken Rust och Zig, samtidigt som installationen, uppdateringssystemet och stödet för handhållna datorer har förbättrats. CachyOS är en Arch Linux-baserad distribution som framför allt riktar sig till användare som vill ha ett snabbt och modernt… Läs mer: CachyOS satsar på snabbare program och säkrare kod i augustiutgåvan